Lösningar
GRC Software definieras på nytt: Integrerat, automatiserat och rättsligt säkert
Hantera risker, kontroller och efterlevnadskrav utan datasilos. OPTURE är GRC-programvaran för företag och små och medelstora företag.
SÄLJBAR PROGRAMVARU, INGA TILLÄGG
Tre avdelningar. En gemensam databas.
Slut på virtuella dashboards. OPTURE GRC ger dig tre fullständiga, metodiskt självständiga programvarulösningar (ERM, IKS och COM) på en central plattform.
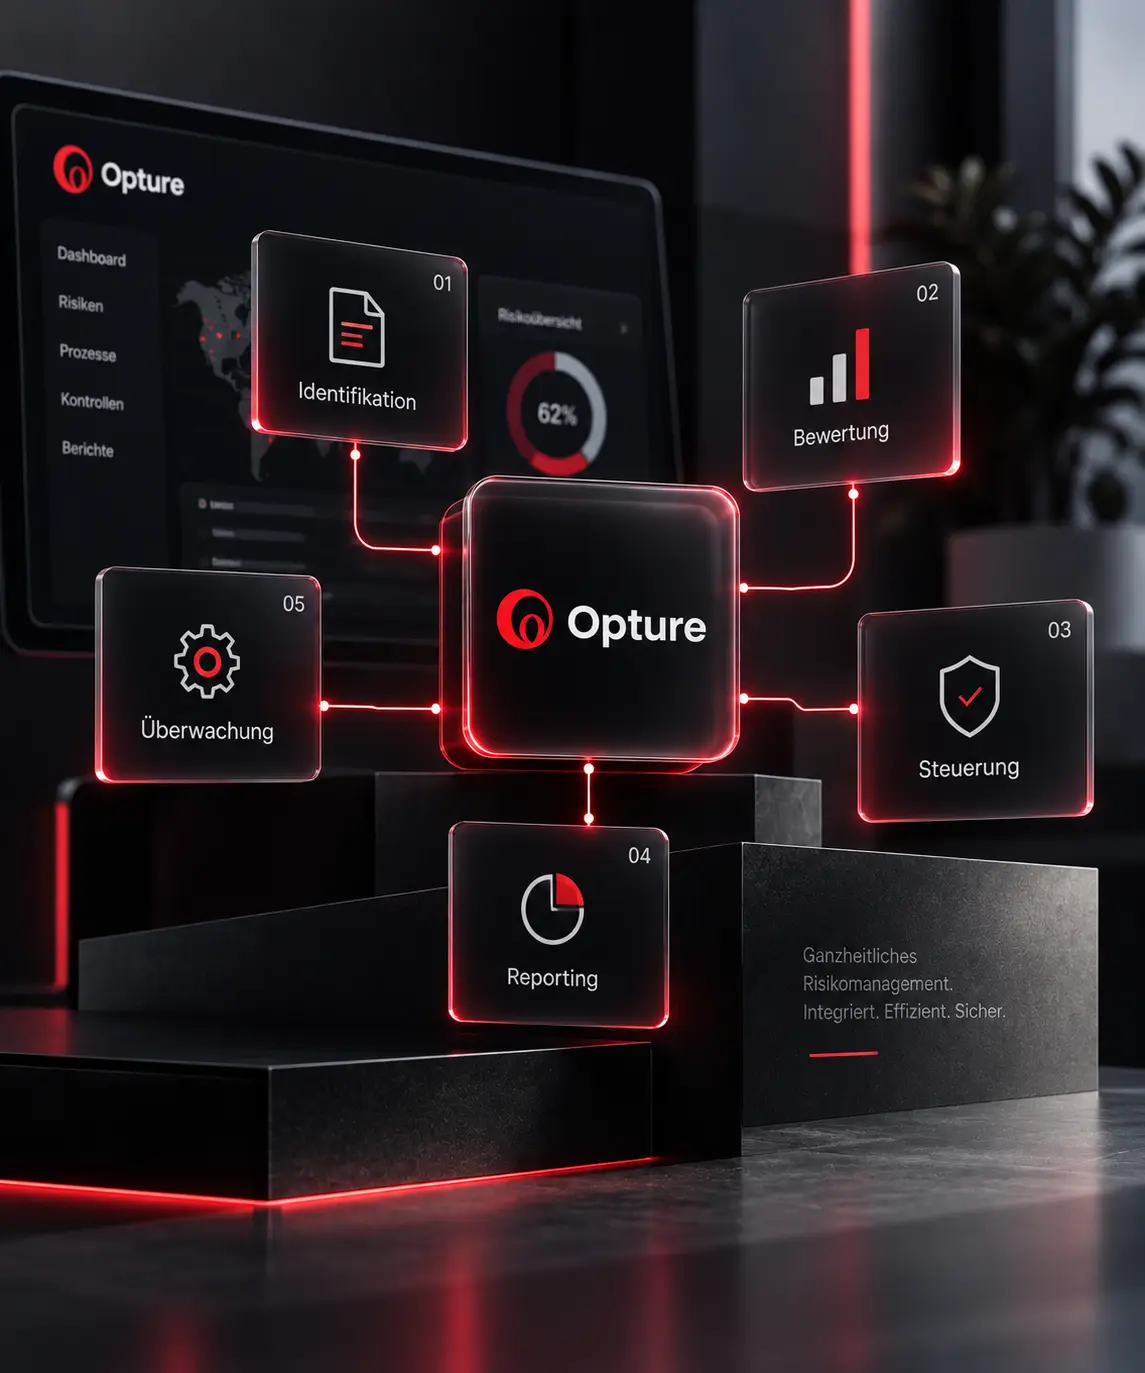
OPTURE ERM: Intelligens riskhantering
Skapa hela bilden Riskhantering-Processen är metodiskt korrekt – från identifiering till rapportering.
Kvantitativa modeller: Beräkning av alla relevanta nyckeltal med hjälp av kraftfulla riskmotorer.
Automatiserade arbetsflöden: Systemstyrda bedömningar och godkännanden utan manuell uppföljning.
Fullständig transparens: Revisionssäker dokumentation och realtidsrapporter för ledning och tillsyn.
OPTURE IKS: Strukturerade kontrollsystem
Sammanfoga processer, risker och Kontroller i en tydlig och begriplig modell.
Automatiskt genomförande: Kontrollcyklerna och ansvarsområdena drivs helt automatiskt.
Omedelbar åtgärd: Svagheter upptäcks automatiskt och korrigerande åtgärder vidtas direkt.
Auditfäst bevis: Varje genomförd kontroll är fullständigt dokumenterad och omedelbart tillgänglig för granskning.
OPTURE COM: En egenständig uppföljning av efterlevnaden
Regulatoriska Styr skyldigheter metodiskt korrekt – helt oberoende och samtidigt fullt integrerat i er GRC-strategi.
Dynamisk registrering: Företagsövergripande Uppfyllande av lagar och regler-Status genom intelligenta frågeformulär.
Enskild bedömning: Uppfyllande av lagar och regler-Riskerna registreras separat och analyseras intelligent ERM/IKS konsoliderad.
Revisionstillstånd: Fullständig evidens utan krångliga manuella efterbevisningsprocesser.
KUNDNYTTIGHET
Slut på isolerade lösningar: Moderna GRC-hanteringssystem
Fragmenterade data och oändliga tabeller kostar tid och medför ansvarsskyldighet. OPTURE GRC sammanbinder alla discipliner till ett sammanhängande system.
En enda källa till sanning
En enhetlig databas för all GRC-information. Inga redundanser, inga medieavbrott och ingen feilbar manuell konsolidering längre.
Automatiserade arbetsflöden
Bedömningar, kontroller och godkännanden genomförs automatiskt på systemnivå. Ansvariga underrättas specifikt, och tidsfrister respekteras.
Transparens i realtid
Risk-Heatmaps, Kontrollstatus och Uppfyllande av lagar och regler-Uppfyllnad i realtid. Den perfekta och pålitliga grunden för beslutstagandet för ledningen.
Obegränsad skalbarhet
Dina krav växer? OPTURE växer med. ESG, ISMS/NIS2, SCDDA eller AI-lagstiftning Kan kompletteras när som helst utan systembrott eller migrering.
Allt du behöver veta om OPTURE GRC – kortfattat förklarat
Våra FAQ ger snabba och begripliga svar på de viktigaste frågorna kring GRC.
Hur skiljer OPTURE sig från andra GRC-program?
Många konkurrenter erbjuder temat inom ramen för GRC. Uppfyllande av lagar och regler Endast som „vy“ eller aggregering. OPTURE GRC däremot erbjuder tre fullständiga, självständiga moduler. Dessutom utmärker programvaran sig genom sin matematiska djup och den fullständiga automatiseringen av GRC-processer.
Kan vi automatisera GRC-processer?
Ja, absolut. Riskbedömningar, kontrollcykler, eskaleringar och rapporteringen sker helt automatiskt. Detta minskar manuella misstag och påskyndar era styrningsprocesser drastiskt.
Hur snabbt kan OPTURE GRC implementeras?
Med våra välbeprövade standardprocesser från över 25 års erfarenhet är företag vanligtvis produktiva i systemet redan efter 4 till 6 veckor.
Är systemet rustat för framtida regleringar?
Ja. Tack vare den modulära arkitekturen kan du hantera ämnen som ESG, ISMS, BCM eller den AI-lagstiftning Lägg till när som helst utan systemstörningar.
Hur är OPTURE GRC-programvaran integrerad i RegOS-plattformen?
Deep Dive: Evolutionen av GRC-programvaran – Från en enskild lösning till en integrerad styrmiljö
I många företag hanteras områdena governance, enterprise risk management (ERM) och interna kontrollsystem (ICS) historiskt sett separat i absoluta isolerade enheter. Effekten av denna uppdelning är fragmenterade data, redundanta arbetsflöden och en extremt hög risk för överträdelser av compliance, eftersom kritiska beroenden mellan avdelningarna helt enkelt inte upptäcks. En modern GRC-mjukvara löser detta problem genom en centraliserad plattform. Men försiktighet är nödvändig: Marknaden är full av verktyg som lovar mer än de tekniskt kan hålla.
Arkitekturfrågan: Djup integration vs. virtuell aggregering
Den största misstaget vid valet av ett governance, risk & compliance-system ligger i underdrivandet av arkitekturen. Klassiska GRC-system visar ofta endast pålighet som en förenklad sammanställning av redan befintliga ERM- och IKS-data. Man säljer en ren "listaansicht" som en egenständig modul. Detta är kraftigt bristfälligt i ett komplext regulatoriskt landskap.
OPTURE tar här en helt annan väg: Istället för att bara aggregera data virtuellt erbjuder RegOS-plattformen tre självständiga, fullständiga moduler. Risker, kontroller och skyldigheter visas inte bara utan synkroniseras och styrs aktivt systematiskt. Om compliancemodulen (COM) identifierar en regulatorisk lucka kan en motsvarande kontroll planeras direkt i IKS och den därmed uppkomna finansiella risken i ERM utvärderas. Detta eliminerar informationsluckor och skapar verklig, fullständig styrning.
Systemjämförelse: Klassiska GRC-sviter vs. OPTURE GRC
| Egenskap | Klassiska GRC-system | OPTURE GRC (RegOS) |
|---|---|---|
| Arkitektur | Modulär uppdelning, ofta otillräckligt kopplad. | En central plattform med tre fullständiga och djupt integrerade pelare. |
| Konformitetsstrategi | Ofta bara ett dashboard som speglar data från andra områden. | Enskild metodisk beskrivning av skyldigheter och verifiering. |
| Riskbedömning | Vanligtvis rent kvalitativa checklistor (rött/gult/grönt). | Fackmässigt erkända modeller inklusive kvantitativa Monte-Carlo-simuleringar. |
| Automatisering | Grundläggande minnen via e-post. | Fullständig automatisering av riskbedömningar och eskaleringsnivåer. |
Teknologisk ledarskap: Moderna modeller för komplexa krav
I riskhanteringen ska man inte förlita sig på enkla checklistor. Ett robust system kräver metodisk djupgående analys inom varje enskild delområde. OPTURE GRC bygger på vetenskapligt starkt erkända matematiskt underbyggda modeller för risk och compliance.
Sammanlänkad med den högeffektiva RegOS-plattformen möjliggör detta stabila, snabba och revisionssäkra processer – även i de mest krävande företagsmiljöerna med tusentals användare. Genom den massiva minskningen av manuella arbetsbelastningar minskar kostnaderna för rapportering och revisioner betydligt. Riskerna blir transparenta och möjligheterna snabbare tillgängliga.
Från praktiken, för praktiken: Skalbarhet för nya regleringar
Programvara får inte vara en rent teoretisk konstruktion. OPTURE GRC-lösningen speglar över 25 års erfarenhet av projekt inom högt reglerade branscher. Detta syns framför allt i två aspekter:
- Användarvänlighet: Den intuitiva användningen säkerställer att även användare (t.ex. avdelningschefer) som endast använder systemet sällan för riskrapportering, omedelbart kan navigera felfritt och utföra sina uppgifter.
- Framtidssäkerhet: Halveringstiden för regulatoriska ramverk minskar drastiskt. Oavsett om det är lagstiftningen om företagsansvar (LkSG), Corporate Sustainability Reporting Directive (CSRD / ESG), Whistleblower Protection Act (HinSchG) eller IT-säkerhetsdirektiven som NIS2 – företag måste reagera agilt. Istället för att köpa en isolerad mjukvarulösning för varje nytt lag måste den skalbara arkitekturen säkerställa att nya regulatoriska moduler kan integreras sömlöst i den befintliga OPTURE-strukturen.

