Lösningar
Ledande inom informations- och cybersäkerhet (ISMS/NIS2)
Information Security Management System & Cyber Security (ISMS / NIS2). OPTURE ISMS/NIS2 kombinerar väl beprövade ISMS-standarder (ISO) med regulatoriska NIS2-krav som valfritt, vilket ger ett integrerat, intelligent säkerhets- och resistenssystem – innovativt, konsekvent och fullständigt nätverkat.
KUNDNYTTIGHET
Intelligent ISMS/NIS2 kombinerat – så fungerar integration idag
OPTURE ISMS/NIS2 och KRITIS är mer än en ren ISMS-lösning. Den kombinerar SBA, BIA och BCM för maximal informationssäkerhet och kan valfritt kopplas sömlöst med NIS2 för maximal cybersäkerhet.
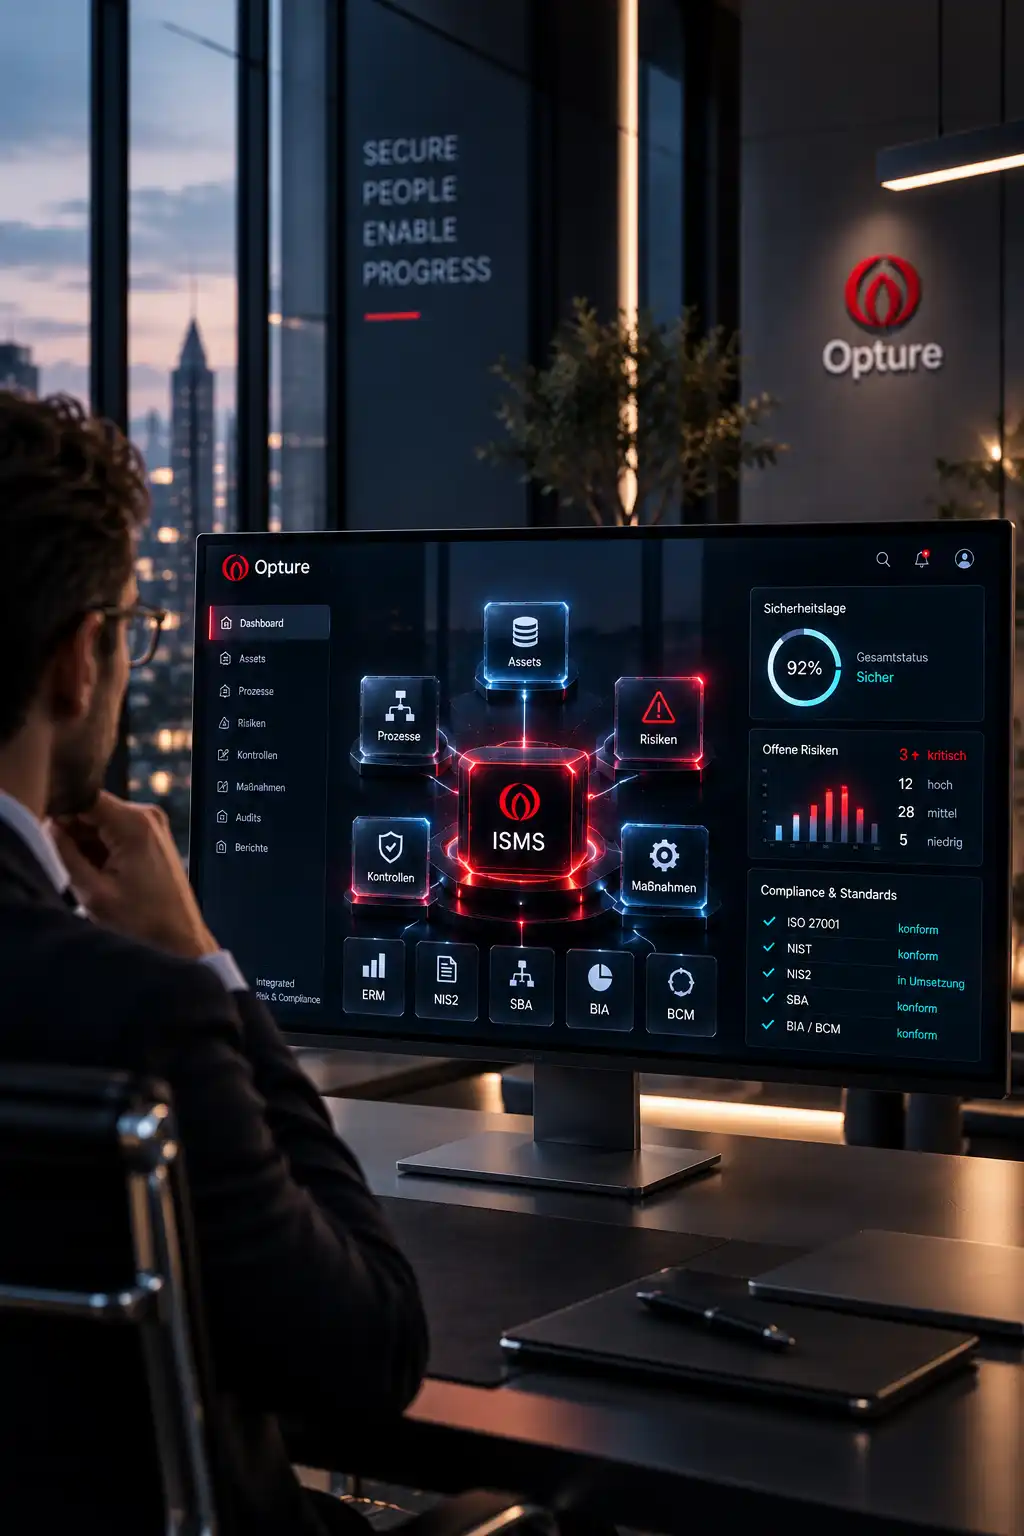
Det centrala i informationssäkerheten
En integrerad plattform som intelligent länkar samman processer, tillgångar, risker och åtgärder och är fullständigt integrerad med ERM, NIS2, KRITIS, SBA, BIA och BCM är sammankopplade.
Strukturerad säkerhet: Enligt ISO 27001, NIST och branschspecifika ramverk.
Centralsystem för administration: Tillgångar, risker, kontroller och åtgärder – 100 % auditfria.
Automatiserade arbetsflöden: För recensioner, godkännanden, eskaleringar och evidens.
Heltäckande styrning: Direkt integration i ERM, IKS och efterlevnad.
Realtidstransparens: Få alltid en överblick över den aktuella säkerhetsläget.
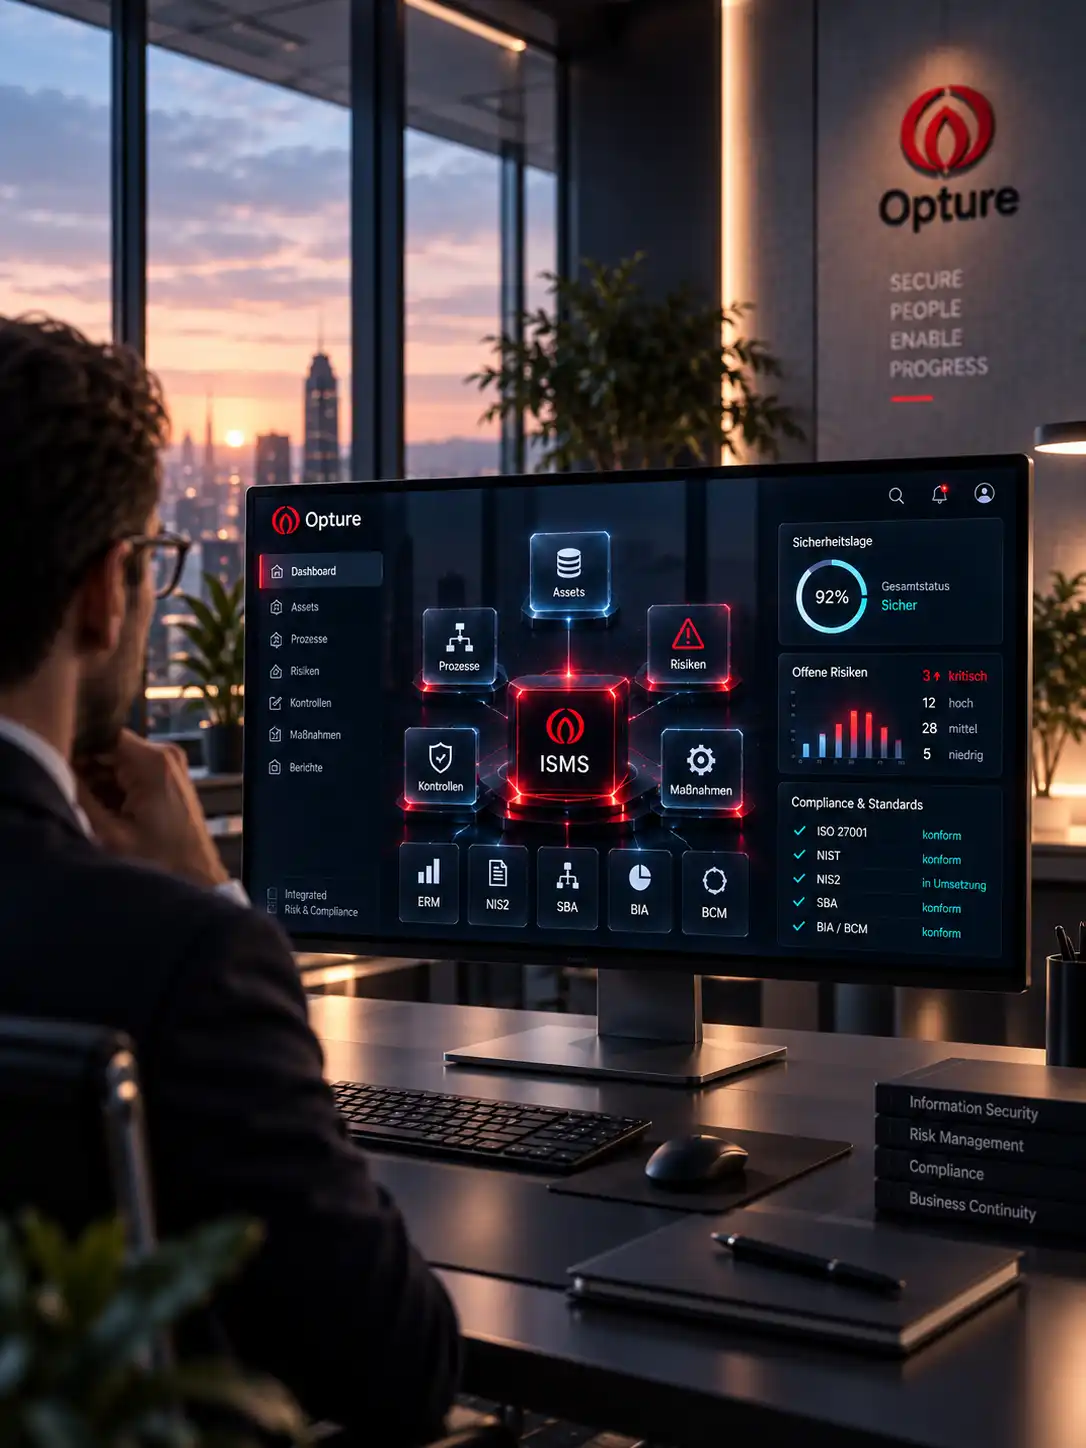
Precise evaluation for critical decisions
Den tillförlitliga grunden för att exakt kunna utvärdera kritiska processer, tillgångar och deras beroenden.
Systematisk utvärdering: Av effekter på tillgänglighet, integritet, sekretess och efterlevnad av lagar och regler.
Att erkänna kritiskt tänkande: Identifiering av tillgångar och processer som grund för skyddsbehov.
Automatiskt beräknande: Av konkreta åtgärder och säkerhetsnivåer.
Fullständig dokumentation: Perfekt förberedd för revisioner och NIS2-intyg.
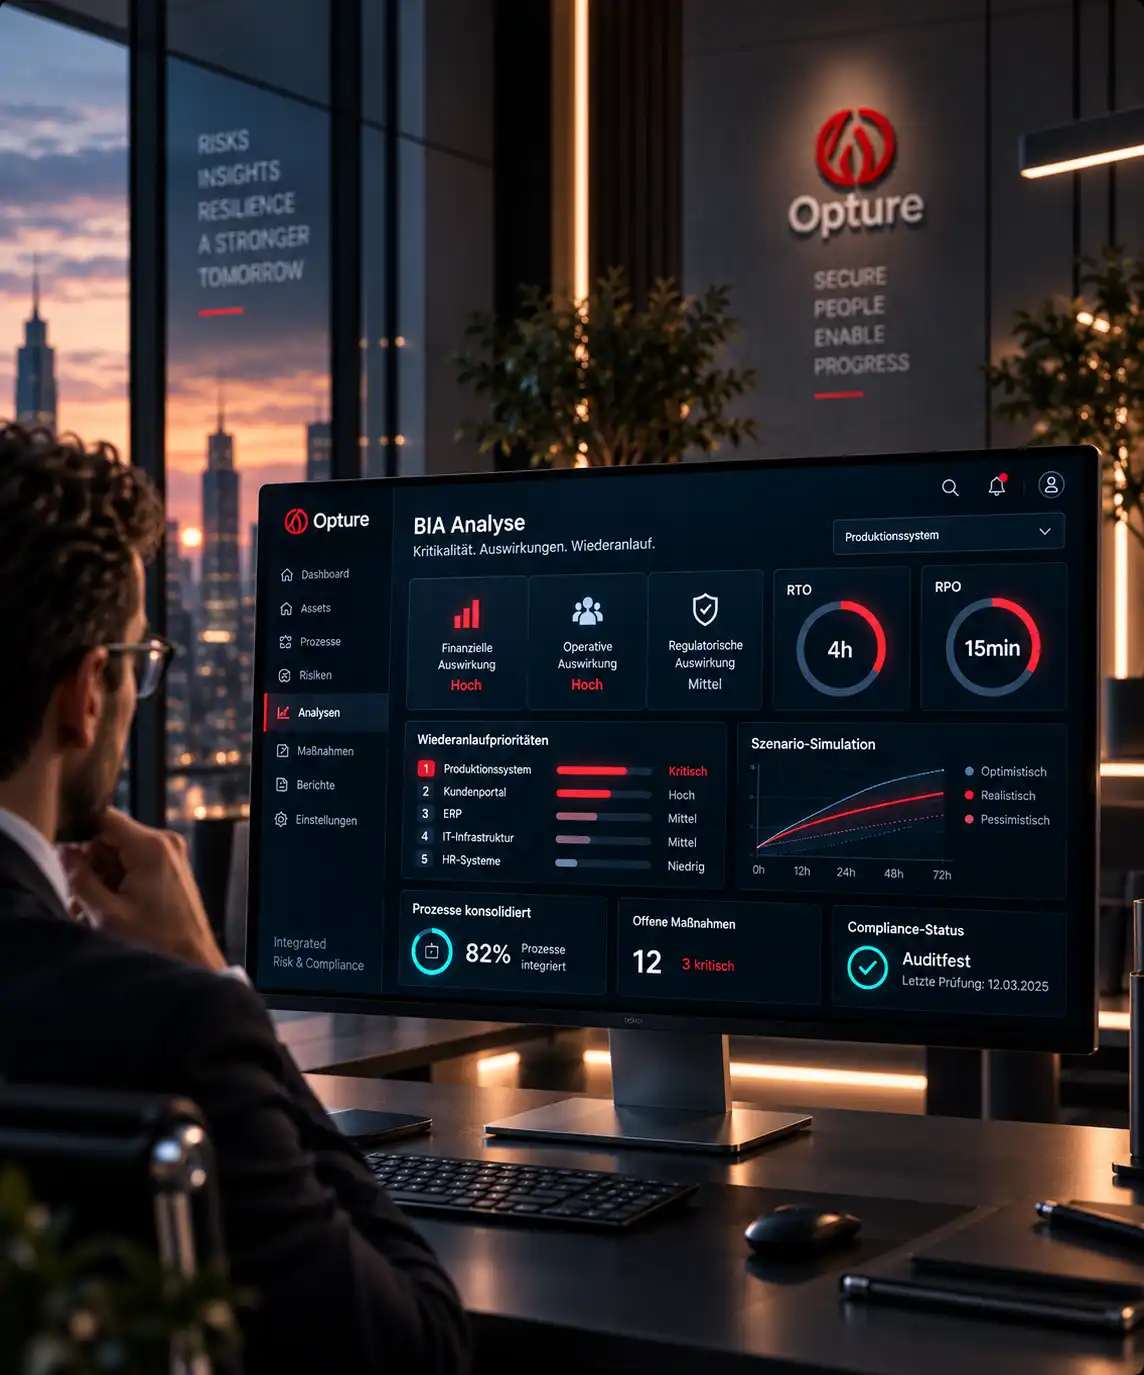
Beslut som bygger på motståndskraft och förmåga att återhämta sig
OPTURE BIA utvärderar effekter, återuppstartstider och processkritiska aspekter på djupgående sätt.
Bedömning av fel: Analys av finansiella, operativa och regulatoriska effekter.
Klara definitioner: Exakt bestämning av RTO-/RPO-värden och återstartsprioriteringar.
Automatiserad konsolidering: Av processberoende, resurser och IT-system.
Säkerställa efterlevnad: Transparent och auditerbar dokumentation.
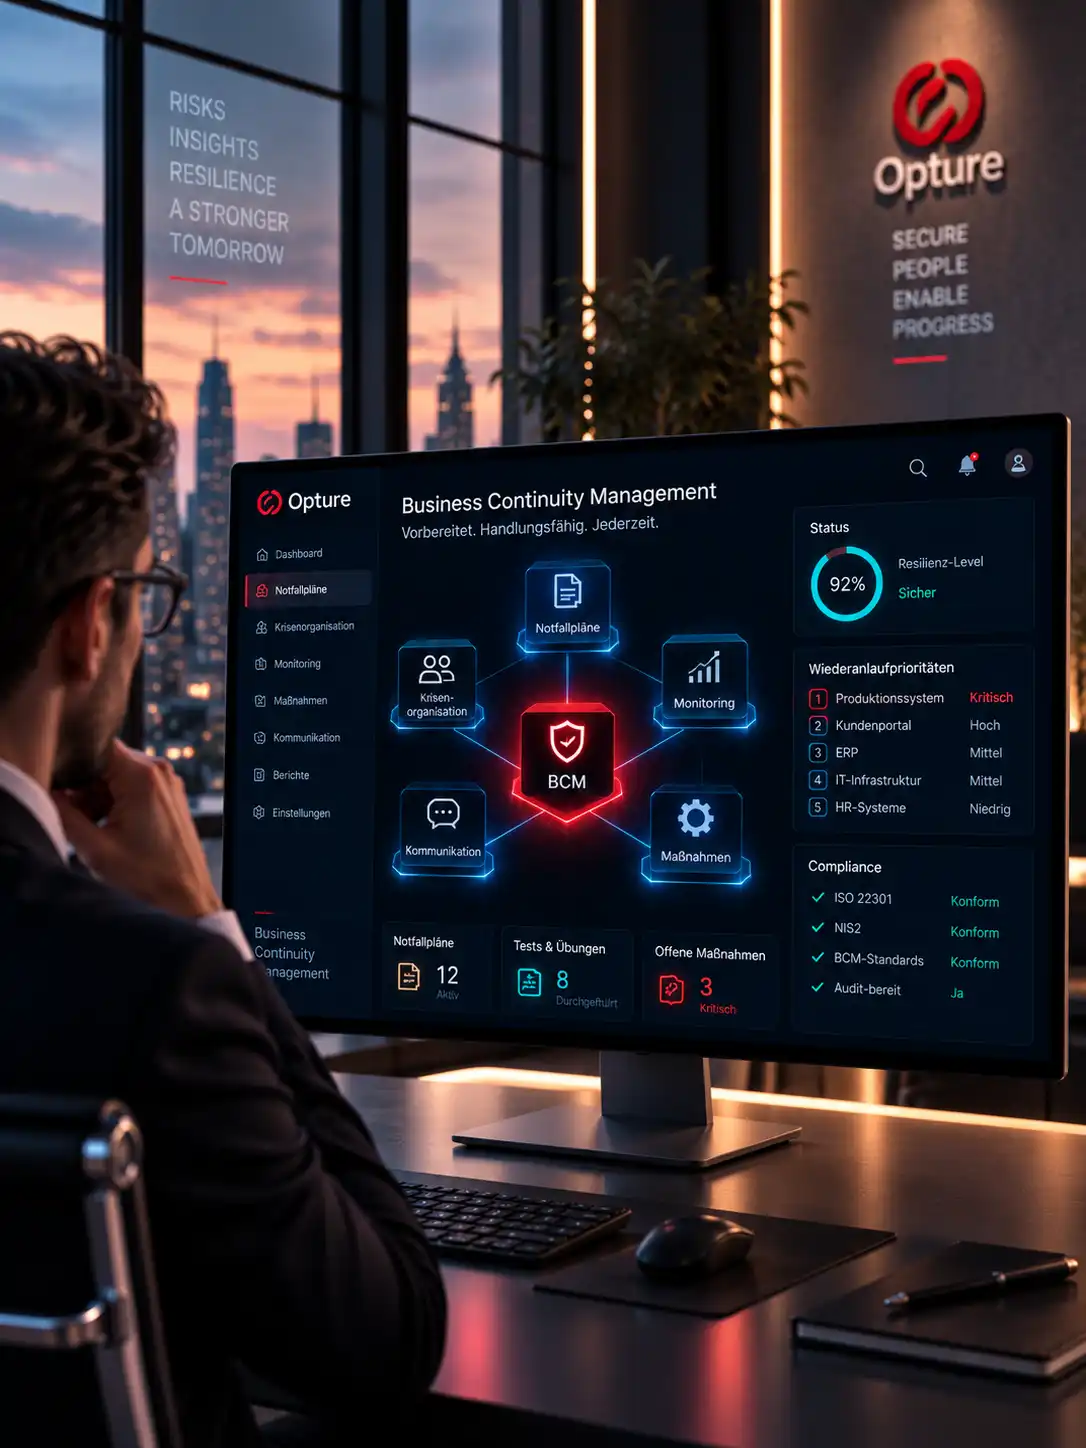
Integrerad motståndskraft för krissituationer
BCM (= Business Continuity Management) kombinerar nödsituation planering, återuppbyggnadsstrategier och krishantering i ett centralt system.
Digitala krisplaner: Utveckling, underhåll och automatisering av återstartstrategier.
Krisorganisation: Strukturerade roller, eskaleringar och kommunikationsvägar.
Realtidsuppföljning: Åtgärder, tillgänglighet och status på ett ögonblick.
Digitalisering och säkerställande av tillgångarna
Upp till 60 % kostnadsbesparingar
Digitalisera och automatisera era säkerhetsprocesser. Med OPTURE ISMS/NIS2 får företag fullständig transparens, kraftigt minskade kostnader och en robust grund för cybersäkerhet och affärsuthållighet.
Heltäckande styrning i stället för isolerade verktyg
Samla alla resiliencerelaterade ämnen på ett ställe. Inga medieavbrott, ingen redundans i datainlämningen.
Automatiserade processer
Riskanalyser, incidentprocesser och rapportering fungerar automatiskt. Detta frigör ansvariga och minskar felfrekvensen.
Fullständig transparens
Med ett klick kan du se vilka processer som är kritiska och där det finns beroenden. Beslut fattas på grundval av fakta och med säkerhet i fråga om kontroll.
Integrerad NIS2-överensstämmelse
Plattformen övervakar tidsfrister och rapporteringsrutiner automatiskt. Uppfyller du regulatoriska krav effektivt och utan risk för tolkning.
Robust affärskontinuitet
Snabb respons i krissituationer genom alltid aktuella, testade, effektiva och kundspecifika nödförberedelselösningar.
Framtidssäkrad arkitektur
Bred för DORA, KRITIS-uppdateringar eller CSDDD. Systemet växer med era behov utan dyra systembrott.
Hur är OPTURE ISMS/NIS2 integrerat i OPTURE Regos-plattformen?
Är det möjligt att separera OPTURE ISMS och OPTURE NIS2?
Ja, det är i princip möjligt. ISMS (t.ex. enligt ISO 27001) är den metodologiska grunden och täcker redan cirka 70–80 % av NIS2-kraven. NIS2 är juridiskt bindande och fokuserar på konkreta rapporteringsvägar, tidsfrister och bevisning inför myndigheter. Båda kan användas separat eller i perfekt kombination.
Vilka konkreta fördelar erbjuder denna programvara för mig?
Till skillnad från isolerade verktyg erbjuder OPTURE en strukturerad governance-design och en relationsdatamodell. Detta gör lösningen skalbar och extremt kraftfull, särskilt för komplexa och reglerade organisationer.
Hur hjälper OPTURE till att implementera NIS2-riktlinjen?
Alla förpliktelser – från governance till incidentrapportering och leverantörskedjan – visualiseras systematiskt. Plattformen övervakar tidsfrister automatiskt och ger dig en 100 % % auditfäst compliancestruktur.
Hur fungerar SBA, BIA och BCM i OPTURE tillsammans?
SBA definierar skyddskrav, BIA bedömer processkritiskheten och BCM styr återuppstartsstrategierna. OPTURE ISMS kopplar automatiskt samman dessa discipliner. Alla beroenden och resurser kopplas samman i en gemensam, robust resiliensmodell.
Hur snabbt kan OPTURE ISMS/NIS2 implementeras?
Typiskt sett inom några veckor, beroende på din utvecklingsnivå. Vi levererar tydliga roller och processer direkt, så att du inte behöver börja från noll.
Vad är ett informationssäkerhetsstyrningssystem (ISMS)?
I en era präglad av avancerade cyberhot som Ransomware-as-a-Service, statsstödd hacking och sofistikerad social engineering räcker inte en stark brandvägg längre. En Informationssäkerhetsstyrningssystem (ISMS) bildar det Det är den organisatoriska grunden för företagets cybersäkerhet. Det handlar om en systematisk regelväg av riktlinjer, processer och rutiner som syftar till att proaktivt styra, övervaka och kontinuerligt förbättra informationssäkerheten.
Medan sig Cybersäkerhet Framför allt operativ och teknisk ISMS fokuserar på skyddsåtgärder i den digitala världen och sträcker sig betydligt längre. Det omfattar även organisatorisk säkerhet, fysisk säkerhet, personalens säkerhet och hanteringen av tredjepartsleverantörer.
Det centrala målet med ett ISMS, oftast baserat på standarden ISO/IEC 27001, är garantin för de tre klassiska Skyddsmål för informationssäkerhet: Konfidentialitet (Konfidentialitet), Integritet och Tillgänglighet. Med detta skyddar ett ISMS inte bara information tekniskt, utan även organisatoriskt, processuellt och riskbaserat.
Den europeiska NIS2-riktlinjen: Game-changer för den högsta ledningen
Med införandet av den europeiska NIS2-riktlinje (Direktiv om nät- och informationssäkerhet 2) har kraftigt förtydligat den regulatoriska ramen för IT-säkerhet. Målet med direktivet är att säkerställa en hög gemensam cybersäkerhetsnivå i hela EU. Den omfattar inte bara klassiska KRITIS-operatörer (kritiska infrastrukturer) utan utvidgar dess tillämpningsområde till tiotusentals företag inom 18 sektorer – från bearbetningsindustrin till logistik och livsmedelsproduktion.
Det brännande i NIS2: Cybersäkerhet är nu oundvikligen chefers angelägenhet. Chefer (styrelseledamöter, verkställande direktörer) blir personligen ansvariga för att godkänna riskhanteringsåtgärderna inom cybersäkerhet och övervaka deras genomförande. Om man underlåter att göra detta riskerar man inte bara drastiska företagsböter, utan också uttryckligen personligt ansvar för ledningen samt tillfälliga yrkesförbud.
| NIS2-krav | Betydelse för cyber säkerhet och ISMS | Eventuella sanktioner vid överträdelse |
|---|---|---|
| Riskhantering & ISMS | Skyldighet att implementera robusta riskanalyser, Business Continuity Management (BCM) och Incident Response Plans. En ISO 27001-konform ISMS är faktiskt en förutsättning. | Skadestånd till högst 10 miljoner euro eller 2 % % av det globala årliga omsättningen vid väsentliga anläggningar. |
| Anmälningsskyldigheter (Incident Reporting) | Extremt stränga krav vid säkerhetsincidenter: Första rapporten (tidig varning) till den behöriga myndigheten inom 24 timmar, detaljerad rapport inom 72 timmar. | Höga böter och skadestånd till följd av myndighetsutskick. |
| Leveranskedjelokalisering (Supply Chain) | Företag måste obligatoriskt granska och granska säkerhetsstandarderna hos sina direkta leverantörer och tjänsteleverantörer. | Kontraktstraff, förlust av certifiering och avbrott i verksamheten. |
| Ledningsansvar (skyldighet att godkänna) | Ledningen måste regelbundet utbilda sig inom dataskydd och ansvarar för skadeståndsanspråk från sitt privatkapital vid överträdelser av skyldigheter, till exempel vid bristande ISMS. | Personlig intern disciplinering samt möjliga uppsägning av ledarrollen. |
Arkitektur för ett ISMS: ISO 27001-systemet
En rättsligt korrekt ISMS kan inte köpas och installeras enskilt. Den kräver en dynamisk livscykel för att kunna reagera på den dagliga förändringen i hotmiljön. ISO 27001 använder sig av den välbeprövade PDCA-cykeln för detta.
[NIS2-compliance & ledning (Governance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │INFORMATIONSSKÄRLEK│
          │(Maskinvara, programvara, data)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │1. RISKBEDÖMNING (Riskanalys)│
      │Identifiering av sårbarheter│
      │ & Cyberhot (ransomware etc.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │2. SÄKERHETSREGLER (åtgärder) │
      │ Genomförande av TOMs, MFA, Zero │
      │Tillit, nätverkssegmentering│
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │3. MONITORING OCH SIEM │
      │ 24/7 övervakning av loggdata, │
      │ Anomalieerkännande, anslutning till SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. REAGERING PÅ OLYCKOR OCH BCM │
      │ Nödförberedelser, kriminalteknik, återställning │
      │kontaktuppgifter, 24-timmars anmälningsskyldighet │
      └───────────────────────────────────┘
Praxisfall: Den kritiska situationen – en Ransomware-attack
Information Security Management-teorin blir bäst begriplig när man visualiserar det värsta fallet: En säljare öppnar i fredagsmiddag bilagan till ett perfekt förfalskat phishing-e-postmeddelande. I bakgrunden börjar en ransomware-attack kryptera nätverksenheter, servrar och säkerhetskopior. På bildskärmarna visas kravet på lösenpengar.
Scenarie A: Företaget utan professionell ISMS
Det bryts Organisationsmässig kaos Avslutas. IT-avdelningen stänger Panik över nätverkskabeln. Ledningen får veta om omfattningen först flera timmar senare eftersom det inte finns några definierade eskaleringskedjor. Det finns ingen utskriven krisplan, kontaktuppgifterna till IT-forsikringstjänsteleverantören ligger krypterade på en otillgänglig server. Den lagstadgade 24-timmarsrapportskyldigheten enligt NIS2 misslyckas. Kunden informeras inte i tid, produktionen står still i flera veckor. Resultatet: en existentiellt hotande ekonomisk skada, ett förstört företagsimage och en tillsynsmyndighet som inleder ett personligt ansvarstalan mot ledningen.
Scenarie B: Företaget med programvarubaserad ISMS & NIS2-beredskap
SIEM-systemet varnar omedelbart vid uppenbara krypteringsaktiviteter. En automatiserad Incidenthanteringsarbetsflöde ISMS-programvaran startas. Systemet isolerar automatiskt det infekterade nätverkssegmentet. Krisestabetalet kommer att informeras via en separat kommunikationskanal.
Eftersom det Tillgångsförvaltning IT-avdelningen vet att programvaran är aktuell i realtid. Omedelbart, vilka kritiska system som är drabbade och att redundanta offline-säkerhetskopior är intakta. CISO öppnar krishandboken via sin surfplatta. Färdiga rapporteringsformulär för myndigheter genereras inom de första 24 timmarna och skickas ut i tid. Verksamhetsledningen kan därefter fullständigt bevisa att lagliga och normativa krav har uppfyllts.
Varför Excel inte räcker: Behovet av specialiserad ISMS-programvara
Cybersäkerhet är idag ett mycket komplext och datainriktat område. Den som försöker hantera hundratals IT-resurser, tusentals sårbarheter, komplexa leveranskedjor och strikta rapporteringskrav i kalkylblad stöter snabbt på brister i både teknisk och organisatorisk kapacitet. En specialiserad ISMS-programvara Det är vägen att strategiskt skalera säkerhet:
- Heltäckande kapitalförvaltning och riskhantering: IT-system, affärsprocesser och identifierade svagheter kopplas samman för att beräkna den faktiska affärsmässiga effekten av IT-risker.
- NIS2- och ISO 27001-kompatibilitet: Inlagda standarder och riktlinjer möjliggör en effektiv kartläggning av åtgärder. En implementerad säkerhetsåtgärd kan därmed täcka flera krav samtidigt.
- Räknar realtid för ledningen: CISO och ledningen får dashboards, KPI:er och KRIs för att kunna följa den aktuella situationen. Att övervaka säkerhetsläget och att följa risktoleransen.
- Leverantörsriskhantering: Säkerhetsenkäter, utvärderingar och dokumentation från leverantörer kan hanteras och dokumenteras strukturerat.

