Solutions
GRC Software est redéfini : intégré, automatisé, sécurisé
Contrôlez les risques, les contrôles et les obligations de conformité sans silos de données. OPTURE est le logiciel de GRC pour les entreprises et les PME.
Logiciel authentique, pas de logiciels supplémentaires
Trois domaines d’activité. Une base de données commune.
Fin de l’utilisation de tableaux de bord virtuels. OPTURE GRC vous fournit trois solutions logicielles complètes et indépendantes méthodologiquement (EIR, IKS et COM) sur une plateforme centrale.
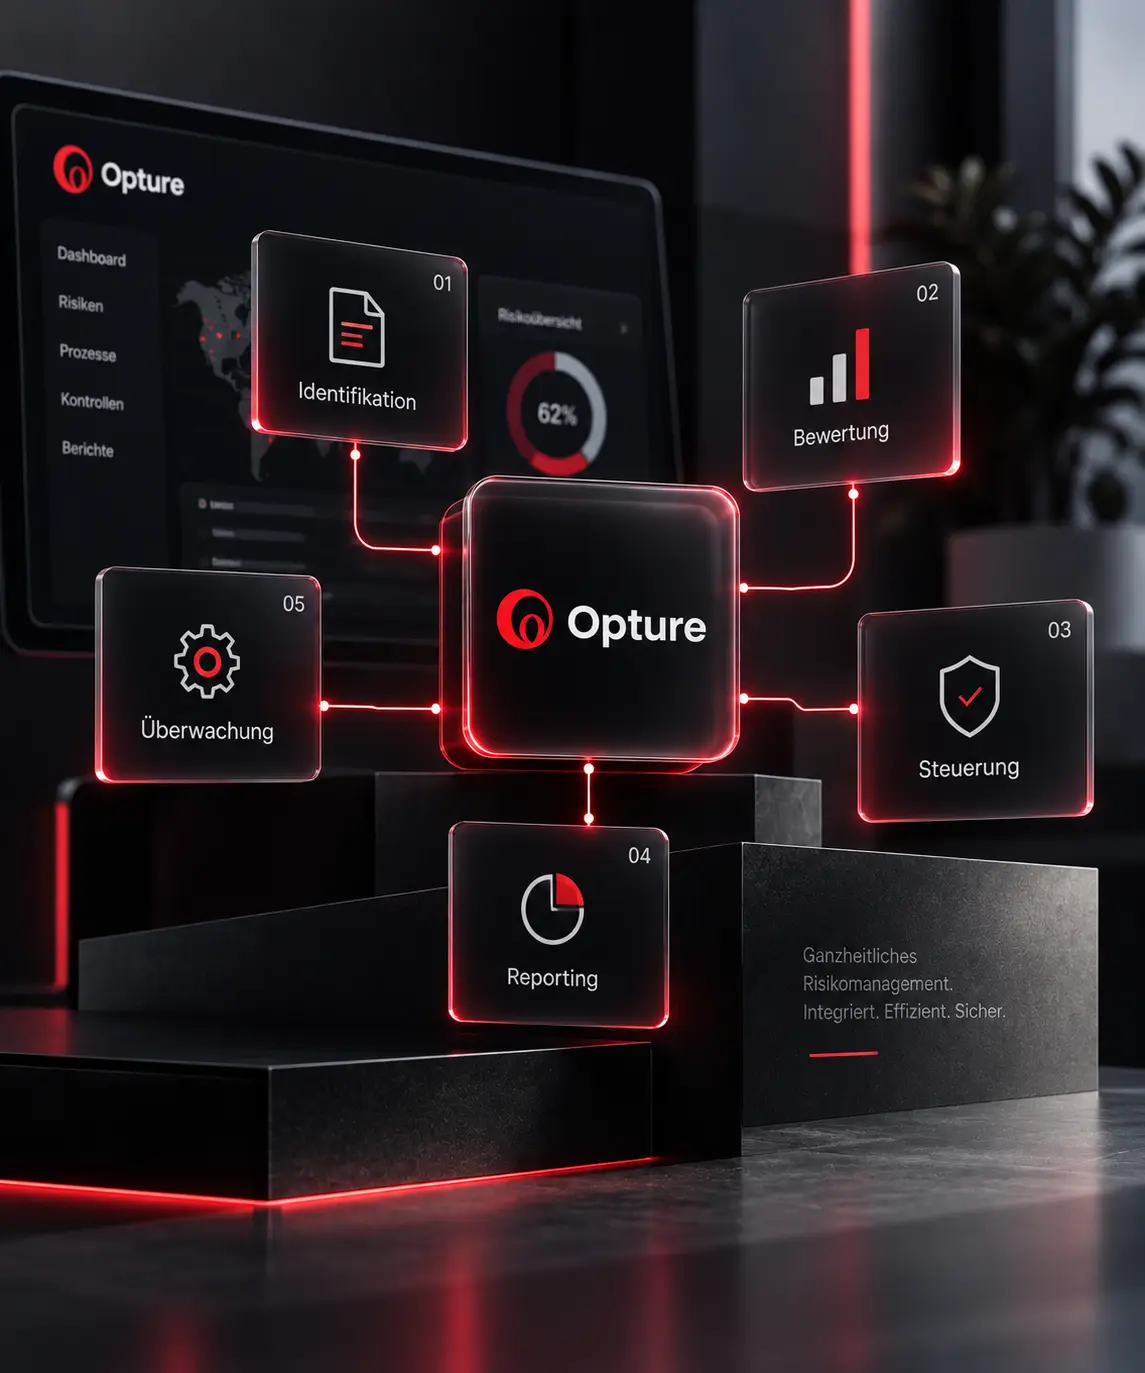
OPTURE ERM : Gestion intelligente des risques
Formez l’ensemble Gestion des risques– Processus parfaitement méthodiquement géré – de l’identification au reporting.
Modèles quantitatifs : Calcul des indicateurs clés grâce à des moteurs de risque puissants.
Flux de travail automatisés : Évaluations et autorisations automatisées sans suivi manuel.
Total transparence : Documentation résistante aux audits et tableaux de bord en temps réel pour la gestion et la supervision.
OPTURE IKS : Systèmes de contrôle structurés
Reliez les processus, les risques et Contrôles dans un modèle clair et compréhensible.
Exécution automatisée : Les cycles de contrôle et les responsabilités sont entièrement gérés par le système.
Action immédiate : Les vulnérabilités sont détectées automatiquement et des mesures correctives sont immédiatement appliquées.
Evidences solides : Chaque contrôle effectué est documenté de manière exhaustive et immédiatement vérifiable.
OPTURE COM : Conformité indépendante
Réglementaire Gérer les devoirs de manière méthodiquement correcte – totalement indépendamment et pourtant profondément intégrés dans votre stratégie de GRC.
Recueil dynamique : Diffusion à l'échelle de l'entreprise Conformité- Statut grâce à des questionnaires intelligents.
Évaluation indépendante : Conformité-Les risques sont enregistrés séparément et traités de manière intelligente EIR/IKS consolidé.
Prêt à l'audit : Éléments de preuve complets sans une procédure longue et laborieuse de collecte de preuves manuelle.
UTILISATEURS
Fin des solutions isolées : une gestion moderne des CGRI
Des données fragmentées et des tableaux interminables coûtent du temps et comportent des risques de responsabilité. OPTURE GRC combine toutes les disciplines pour créer un système cohérent.
Une source unique de la vérité
Une base de données uniforme pour toutes les données GRC. Pas de doublons, pas de ruptures de médias et pas de consolidation manuelle susceptible d’erreurs.
Flux de travail automatisés
Les évaluations, contrôles et autorisations s’effectuent de manière automatisée à l’échelle du système. Les responsables sont ciblés pour être informés et les délais sont respectés.
Transparence en temps réel
Risque-Heatmaps, Contrôlestatut et Conformité- Réalisation en temps réel. La base de décision parfaite et fiable pour la gestion.
Scalabilité illimitée
Vos besoins augmentent ? OPTURE grandit avec. ESG, SMSI/NIS2, SCDDA ou Loi sur l'IA Ils peuvent être ajoutés à tout moment sans compromettre le système ou la migration.
Tout ce que vous devez savoir sur l’OPTURE GRC – expliqué de manière concise
Nos FAQ fournissent des réponses rapides et compréhensibles aux questions les plus importantes concernant le GRC.
Comment OPTURE se distingue-t-il des autres suites GRC ?
De nombreux concurrents proposent le sujet dans le cadre de GRC. Conformité seulement en tant que „ vue “ ou agrégation. OPTURE GRC, en revanche, fournit trois modules complets et indépendants. De plus, le logiciel se distingue par sa profondeur mathématique et son automatisation complète des processus GRC.
Pouvons-nous automatiser les processus GRC ?
Oui, absolument. Les analyses de risque, les cycles de contrôle, les escaladations et le reporting se déroulent entièrement automatiquement. Cela réduit les erreurs manuelles et accélère considérablement vos processus de gouvernance.
Comment OPTURE GRC peut-il être déployé rapidement ?
Grâce à nos processus standard éprouvés issus de plus de 25 ans d'expérience, les entreprises sont généralement opérationnelles dans le système en 4 à 6 semaines.
Le système est-il prêt pour les réglementations futures ?
Oui. Grâce à l'architecture modulaire, vous pouvez traiter des sujets tels que ESG, SMSI, BCM ou le Loi sur l'IA Ajouter à tout moment sans interruption du système.
Comment le logiciel OPTURE GRC est-il intégré à la plateforme RegOS ?
OPTURE GRC est le cœur de l’entreprise OPTURE RegOS (Système d'exploitation réglementaire) Plateforme. Il utilise une base de données commune pour EIR, IKS et COM. Cela permet à tous les processus de s’interconnecter sans interruption, et de signaler de manière cohérente les risques issus de tous les domaines.
Deep Dive : L’évolution du logiciel GRC – De la solution insulaire à une plateforme de contrôle intégrée
Dans de nombreuses entreprises, les domaines de la gouvernance, de la gestion des risques d’entreprise (ERM) et des systèmes de contrôle interne (IKS) sont historiquement traités de manière cloisonnée. La conséquence de cette séparation est des données fragmentées, des processus de travail redondants et un risque extrêmement élevé d’infractions à la conformité, car les dépendances critiques entre les départements ne sont tout simplement pas reconnues. Une solution de GRC moderne résout ce problème grâce à une plateforme centralisée. Mais il convient de faire preuve de prudence : le marché est rempli d’outils qui promettent bien plus qu’ils ne peuvent techniquement réaliser.
La question de l’architecture : intégration profonde vs. agrégation virtuelle
Le plus grand problème lors du choix d’un système de gouvernance, de risque et de conformité réside dans la sous-évaluation de l’architecture. Les systèmes GRC classiques ne montrent souvent la conformité que sous forme d’une simple synthèse des données existantes des ERM et des IKS. On propose une " vue de liste " pure comme module indépendant. Cela est extrêmement succinct dans un contexte réglementaire complexe.
OPTURE prend ici une voie fondamentalement différente : Au lieu d’aggréguer uniquement des données virtuelles, la plateforme RegOS propose trois modules indépendants et complets. Les risques, les contrôles et les obligations ne sont pas seulement indiqués, mais sont également liés de manière systémique et gérés activement. Si le module de conformité (COM) détecte une lacune réglementaire, une contrôle correspondante peut être planifiée immédiatement dans le IKS et le risque financier qui en résulte peut être évalué dans le ERM. Cela élimine les lacunes d’information et crée une véritable gouvernance complète.
Comparaison des systèmes : Suites GRC classiques vs. OPTURE GRC
| Caractéristiques | Systèmes GRC classiques | OPTURE GRC (RegOS) |
|---|---|---|
| Architecture | Structuration modulaire, souvent insuffisamment liée. | Plateforme centrale composée de trois piliers entièrement intégrés et performants. |
| Approche de conformité | Souvent, il n’y a qu’un seul tableau de bord qui reflète les données provenant d’autres domaines. | Établissement indépendant de méthodes pour l’établissement des devoirs et des attestations. |
| Évaluation des risques | Souvent des listes de contrôle purement qualitatives (rouge, jaune, vert). | Modèles reconnus scientifiquement, incluant des simulations quantitatives de Monte-Carlo. |
| Automatisation | Mémorations de base par e-mail. | Automatisation complète des évaluations de risque et des niveaux d’escalade. |
Leadership technologique : Modèles modernes pour des exigences complexes
Dans la gestion des risques, n’optez pas pour des listes de contrôle simples. Un système solide exige une approche méthodologique approfondie dans chaque domaine. OPTURE GRC repose sur des modèles mathématiquement solides et scientifiquement validés pour le risque et la conformité.
Associé à la plateforme RegOS très performante, cela permet des processus stables, extrêmement rapides et sécurisés, même dans les environnements d’entreprise les plus exigeants avec des milliers d’utilisateurs. Grâce à la réduction massive des tâches manuelles, les coûts de reporting et d’audits diminuent de manière significative. Les risques sont transparents et les opportunités plus rapidement exploitables.
De la pratique, pour la pratique : la scalabilité face aux nouvelles réglementations
Le logiciel ne doit pas être un concept purement théorique. La solution OPTURE GRC reflète plus de 25 ans d’expérience dans le développement de solutions pour des secteurs très réglementés. Cela se reflète notamment dans deux aspects :
- Utilisabilité : La navigation intuitive permet aux utilisateurs (par exemple les responsables de département) qui n’utilisent le système que rarement pour signaler un risque de fraude de naviguer immédiatement de manière impeccable et de réaliser leurs tâches.
- Sécurité future : La durée de vie des réglementations diminue drastiquement. Que ce soit le règlement sur la diligence raisonnable (LkSG), la directive sur la déclaration de durabilité des entreprises (CSRD / ESG), la loi sur la protection des témoins (HinSchG) ou les directives de sécurité informatique telles que NIS2 – les entreprises doivent réagir de manière agile. Au lieu d’acheter une solution logicielle isolée pour chaque nouveau règlement, l’architecture évolutive garantit que de nouveaux modules réglementaires peuvent être intégrés sans problème dans la structure existante d’OPTURE.