Solutions
Système de gestion de la protection des données moderne
La solution structurée, infalsifiable et entièrement conforme au RGPD pour votre entreprise. Gérez tous vos processus de protection des données de manière centralisée en un seul endroit et répondez sans effort aux exigences les plus strictes du RGPD, des normes ISO, de la réglementation européenne, de la sécurité de l'information et des directives de gouvernance interne.
Avantages et automatisation
Système de gestion de la protection des données intelligent : maîtriser la protection des données, réduire les risques et garantir la conformité
OPTURE DSMS verbindet nahtlos Datenschutzmanagement, Risikobewertung, Maßnahmensteuerung und Dokumentation in einer durchdachten Lösung.
- Look et design modernes
- Ergonomie intuitive
- Leader technologique
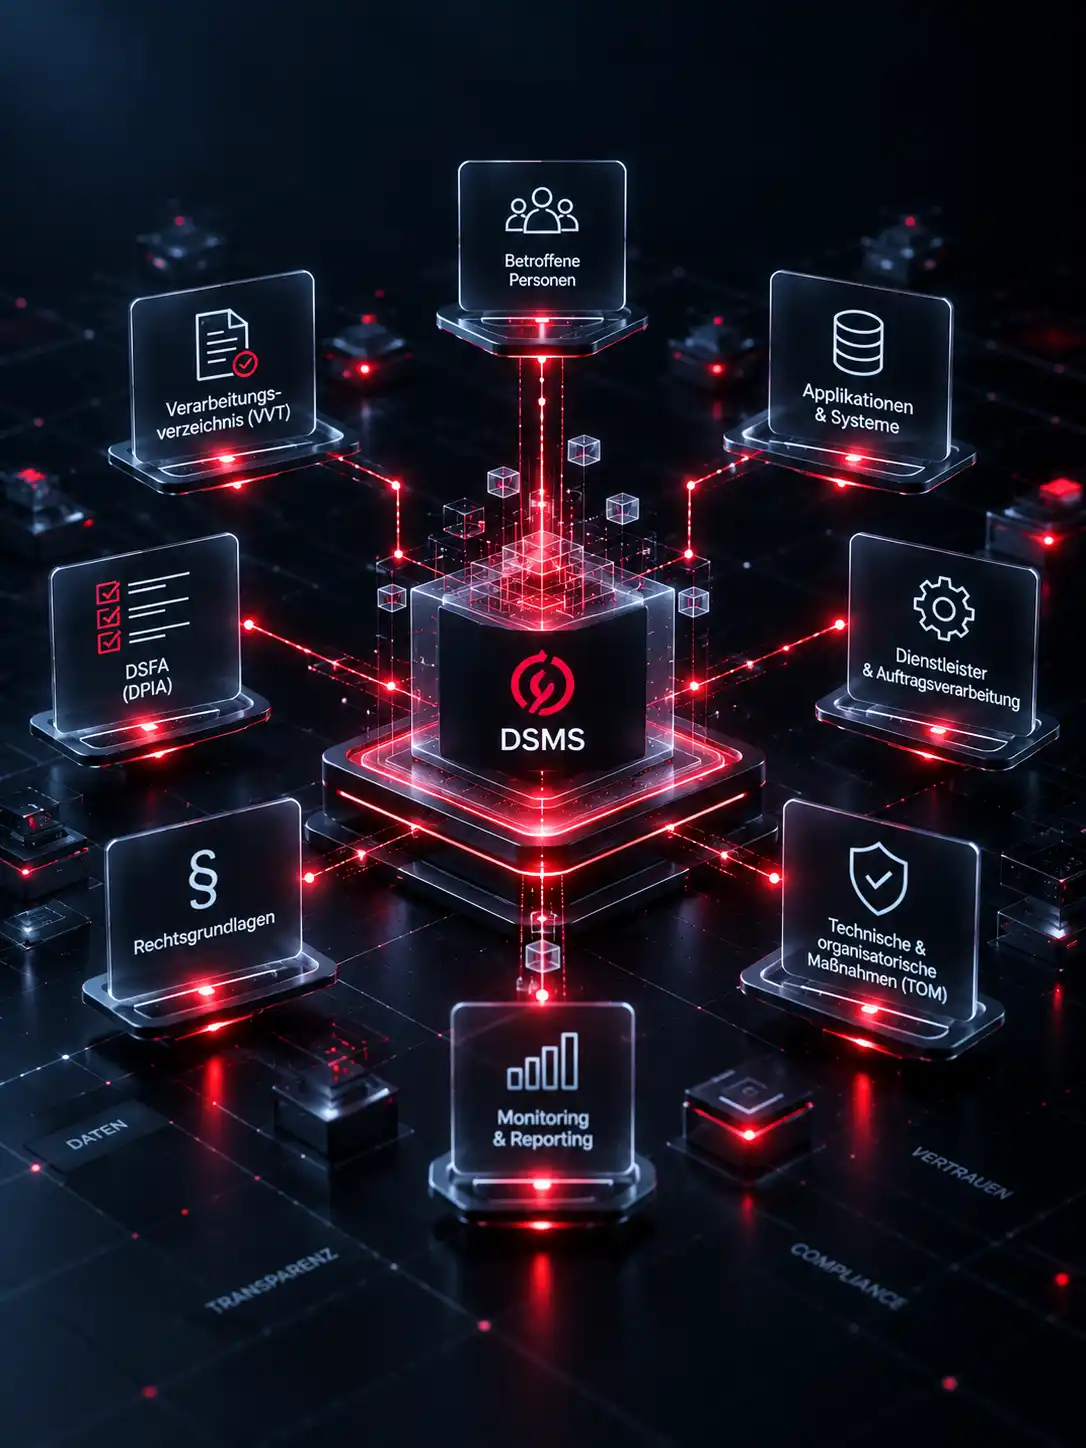
Répertoire de traitement dynamique (VVT)
Erfassen Sie Verarbeitungstätigkeiten nicht mehr isoliert. Das VVT in OPTURE DSMS ist intelligent verknüpft mit Applikationen, Dienstleistern und Rechtsgrundlagen. Fachabteilungen können ihre Zuarbeit über einfache, geführte Formulare direkt im System leisten.
- VVT -> Description du processus
- Bases juridiques, destinataires et transferts
- Rapport automatisé
- Durées de conservation et politique de suppression
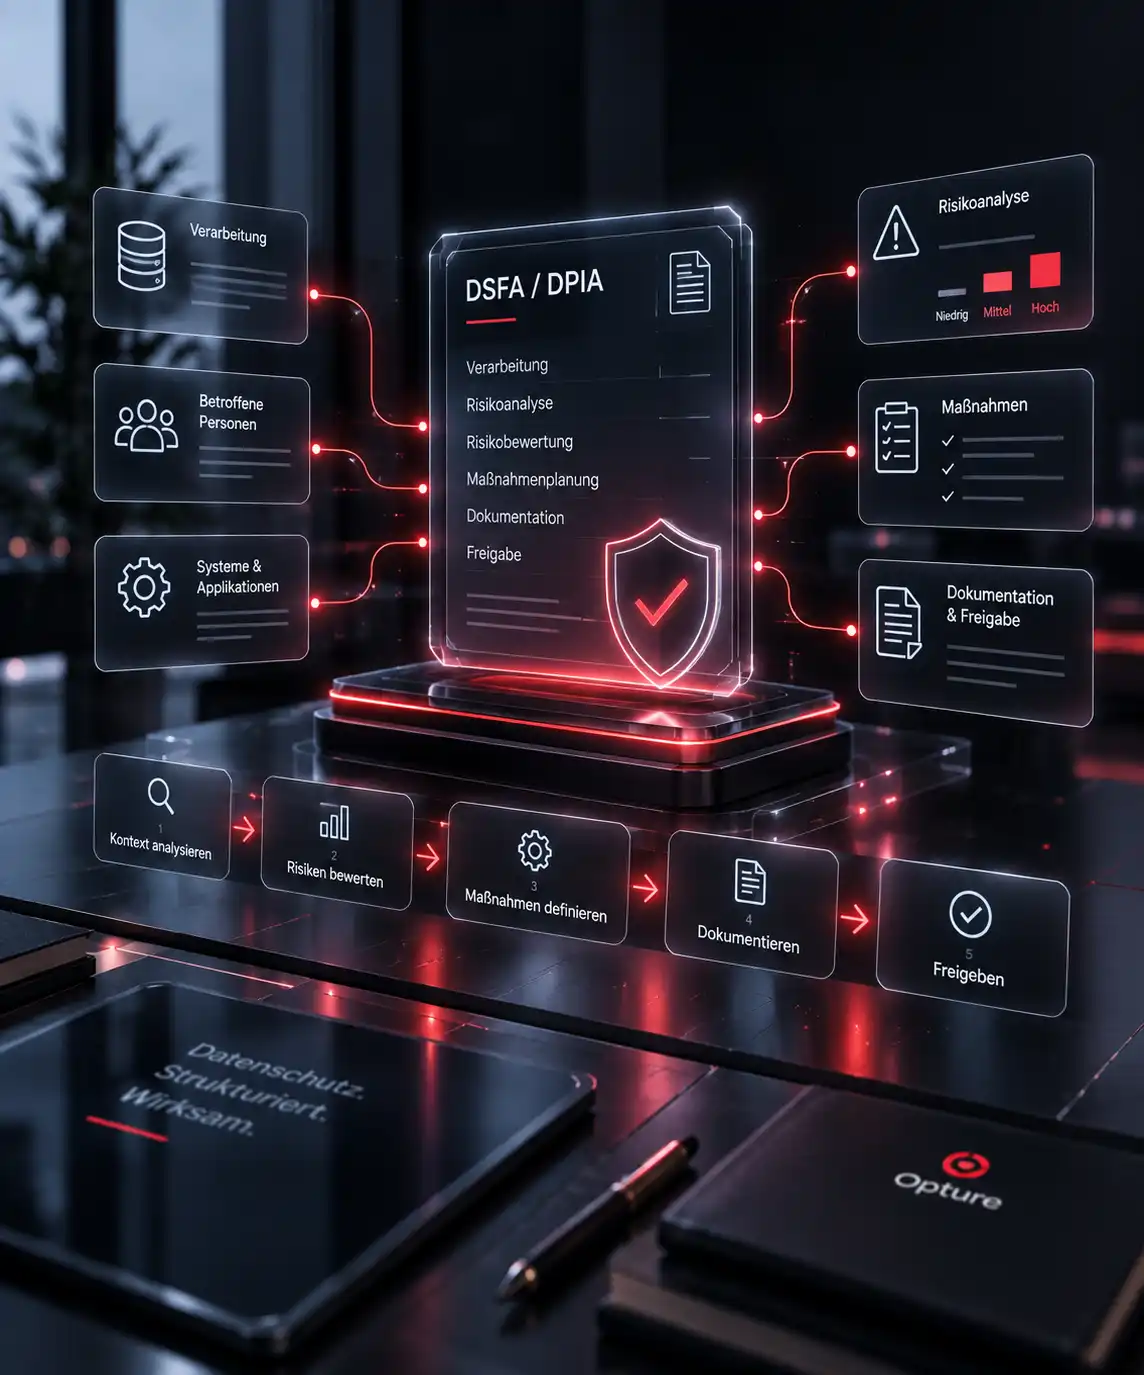
Analyse d'impact sur la protection des données (AIPD / DPIA) guidée par le système
Si un traitement présente des risques élevés pour les personnes concernées, le système vous guide méthodiquement à travers l'analyse de seuil et l'évaluation des risques subséquente, y compris la planification des mesures.
- Analyse des risques
- Mesures et réduction des risques
- Documentation et validation
- Personnes concernées et impacts
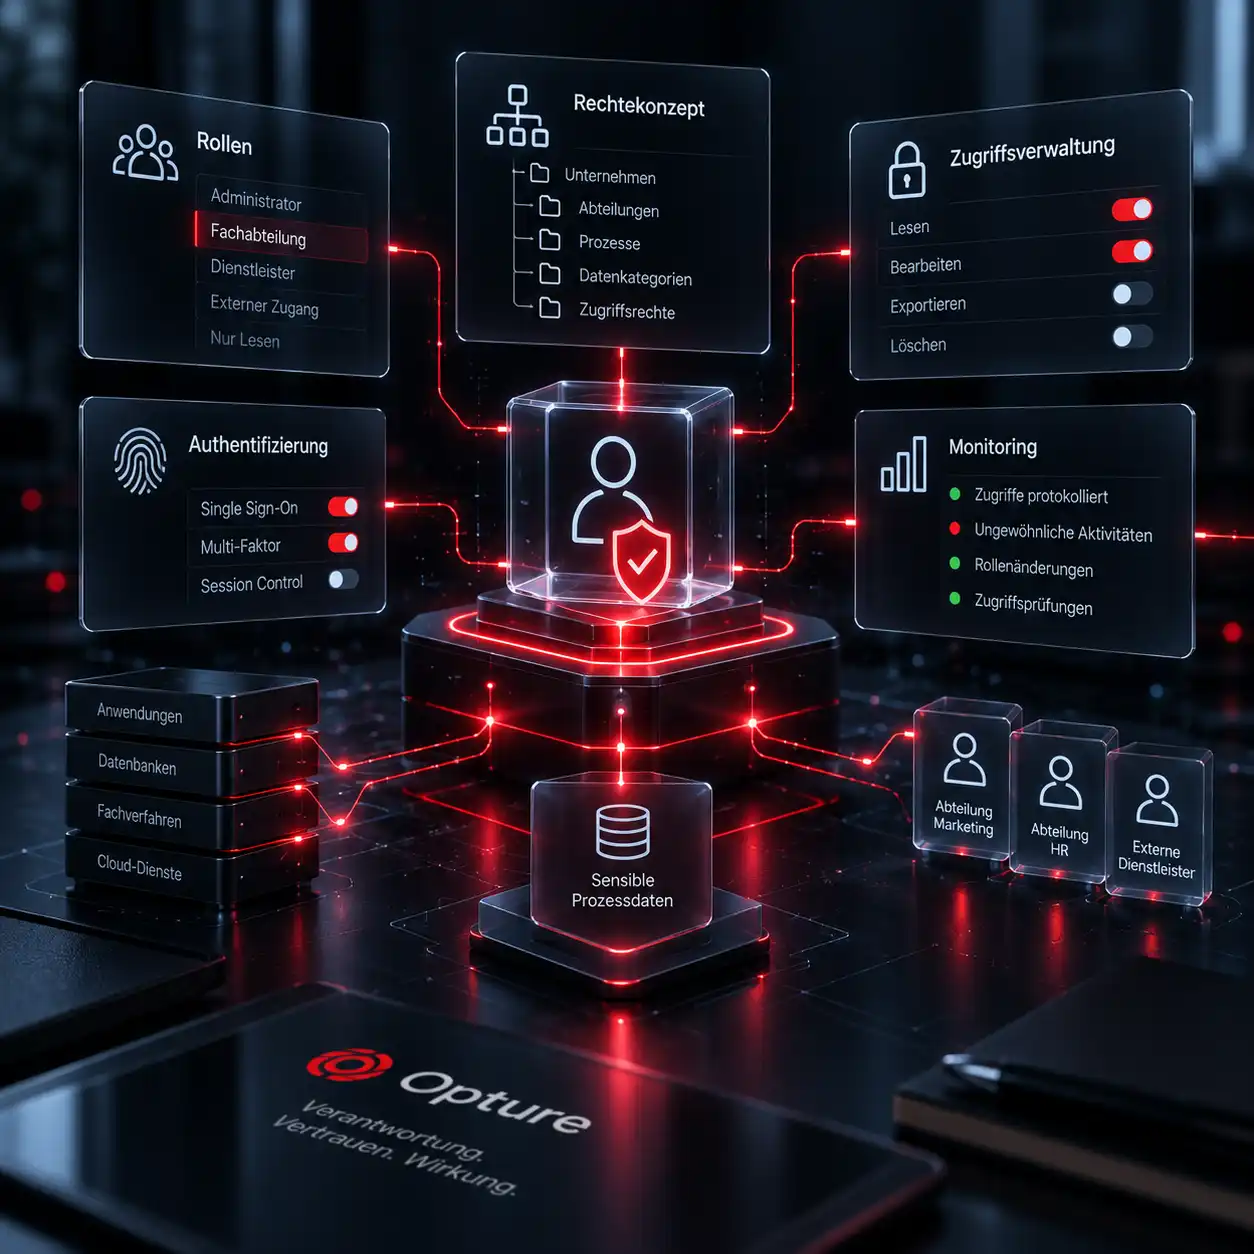
- Modèle des rôles et des droits
- Gestion des accès
- Surveillance et examens
- Authentification et sécurité
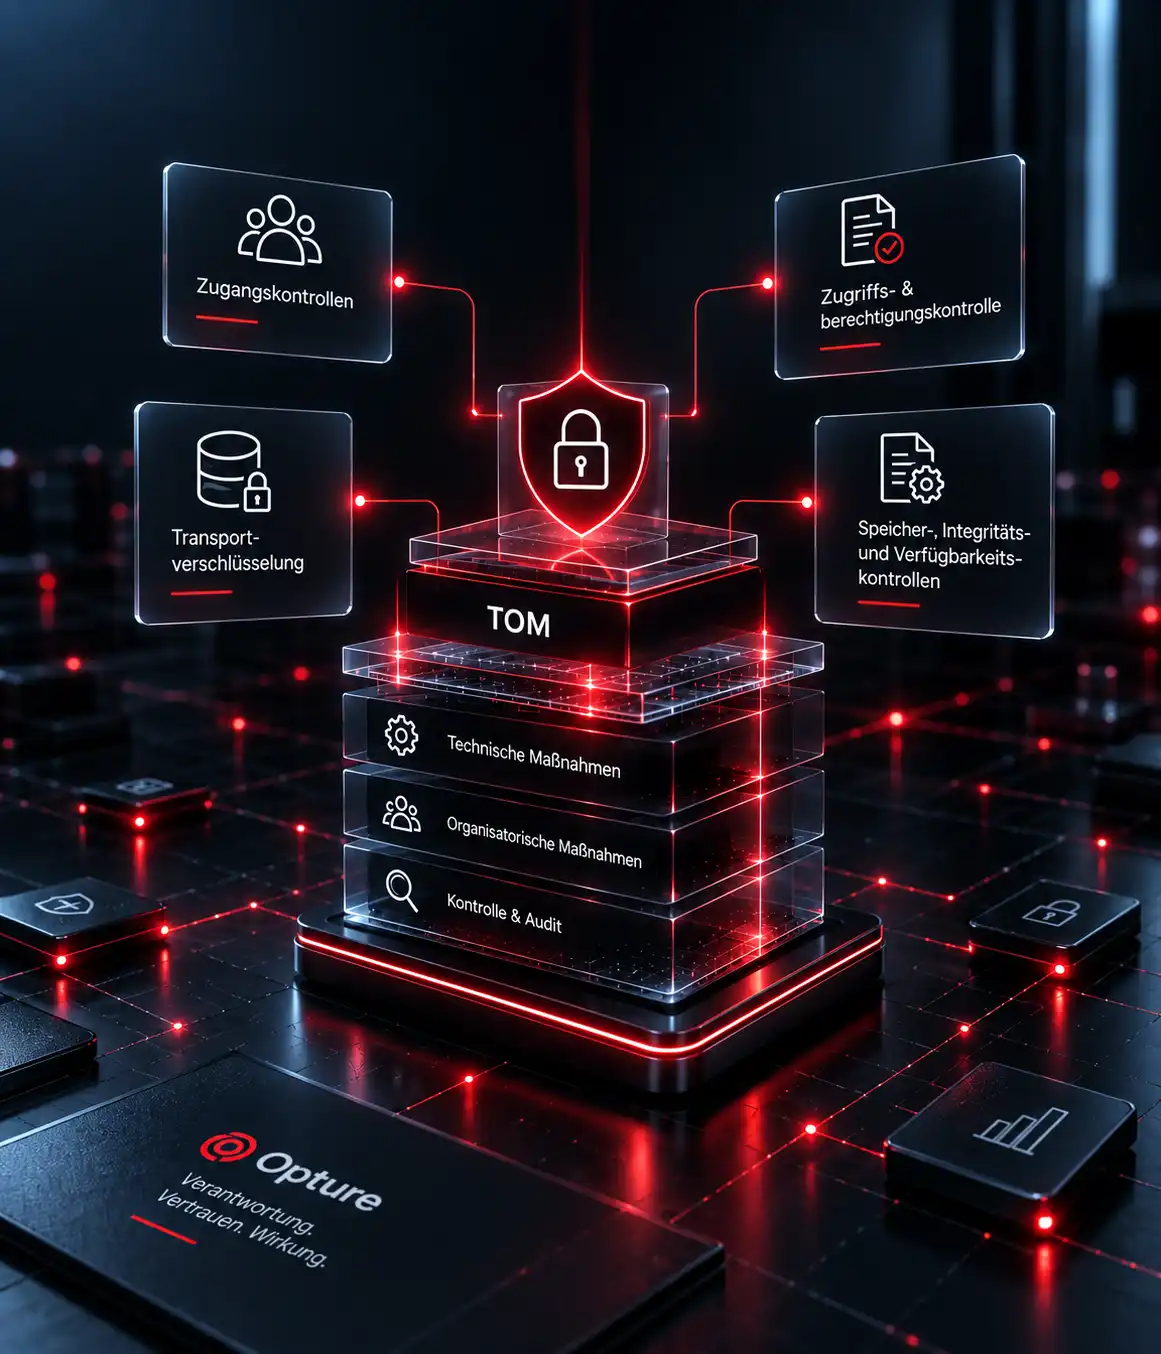
Mesures techniques et organisationnelles (TOM)
TOM bilden die gesamte technische und organisatorische Sicherheitsarchitektur ab – ohne TOM ist kein DSMS auditfähig. TOM sind die Sicherheitsmassnahmen nach Art. 32 DSGVO, die sicherstellen, dass personenbezogene Daten geschützt, kontrolliert und auditierbar verarbeitet werden,
- Contrôles d'accès
- Contrôle des accès et des autorisations
- Chiffrement du transport
- Contrôles de stockage, d'intégrité et de disponibilité
Excel is out - OPTURE ist in
Voici comment fonctionne l'innovant OPTURE DSMS
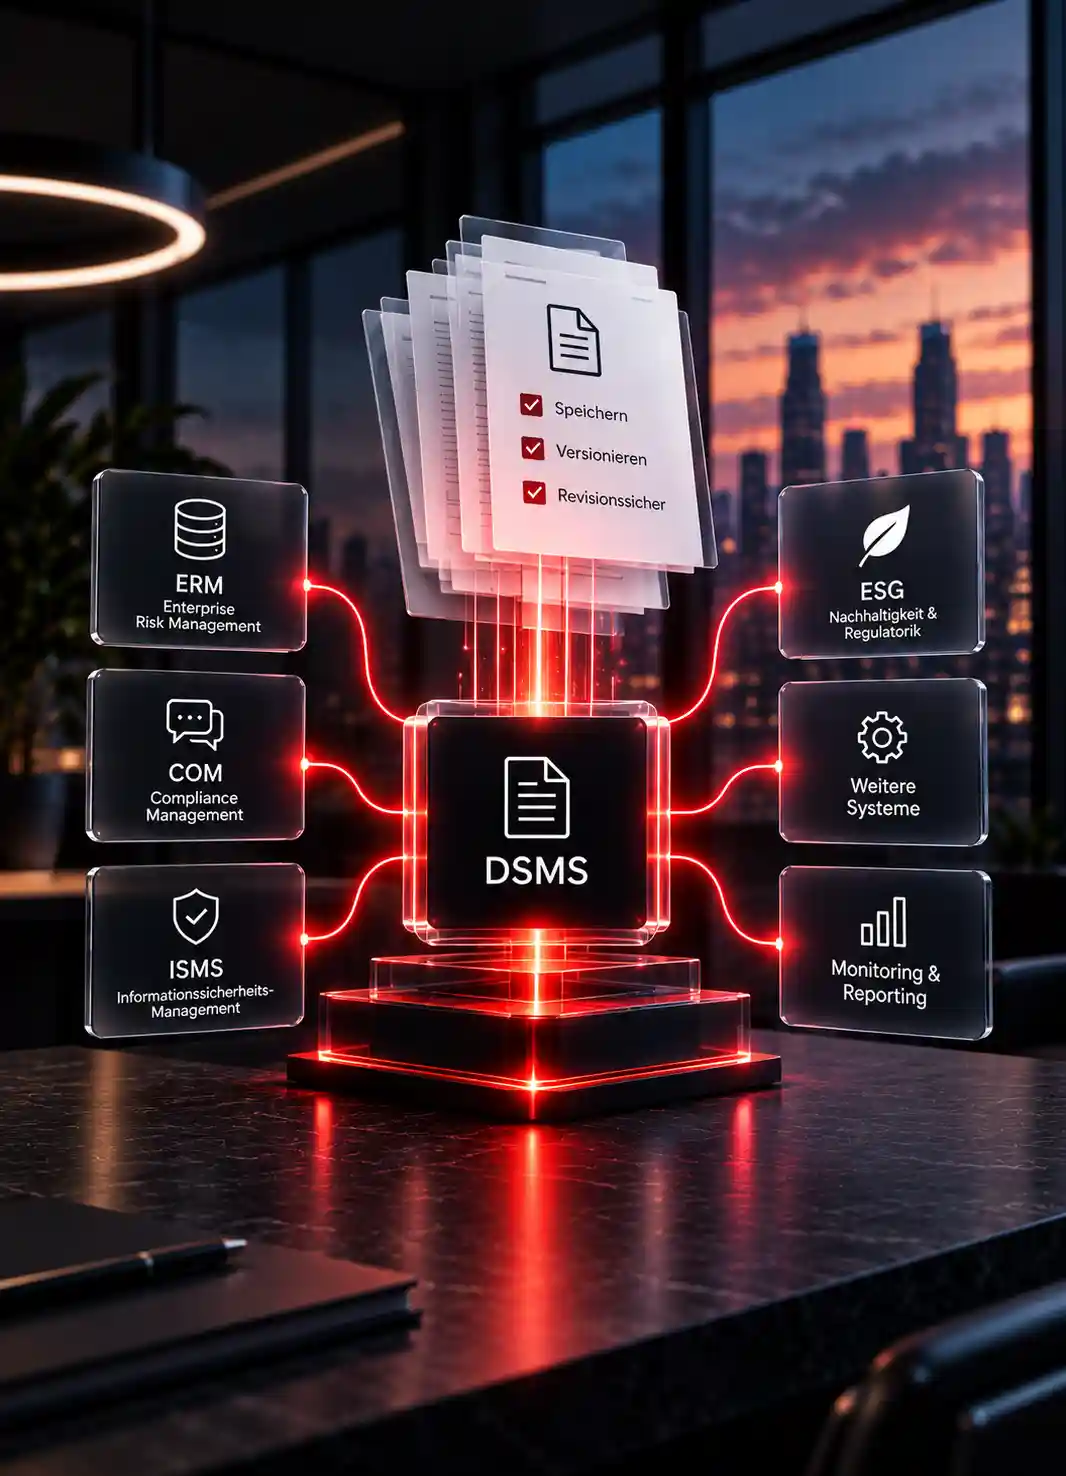
Vergessen Sie manuelle Excel-Listen und unübersichtliche E-Mail-Verläufe. Das OPTURE Datenschutzmanagement-System kombiniert eine zentrale Plattform mit automatisierten Workflows, intelligenter Dokumentation und lückenloser Revisionssicherheit.
Gestion centralisée de toutes les obligations
Les registres des activités de traitement, les mesures techniques et organisationnelles (MTO) et les demandes des personnes concernées sont regroupés en un seul endroit. Pilotage centralisé de tous les sujets liés au RGPD.
Délais automatisés et flux de travail RGPD
Les demandes des personnes concernées, les AIPD et les processus de suppression suivent des procédures standard. Les délais sont surveillés automatiquement.
Transparence totale sur les risques
Rendez les flux de données et les systèmes visibles, identifiez les vulnérabilités à un stade précoce et minimisez les risques de responsabilité.
Capacité d'audit sur simple pression d'un bouton
Chaque action est documentée de manière immuable. Répondez sans effort aux exigences strictes des autorités de régulation et des auditeurs.
OPTURE DSMS
Vos avantages concurrentiels avec OPTURE DSMS :
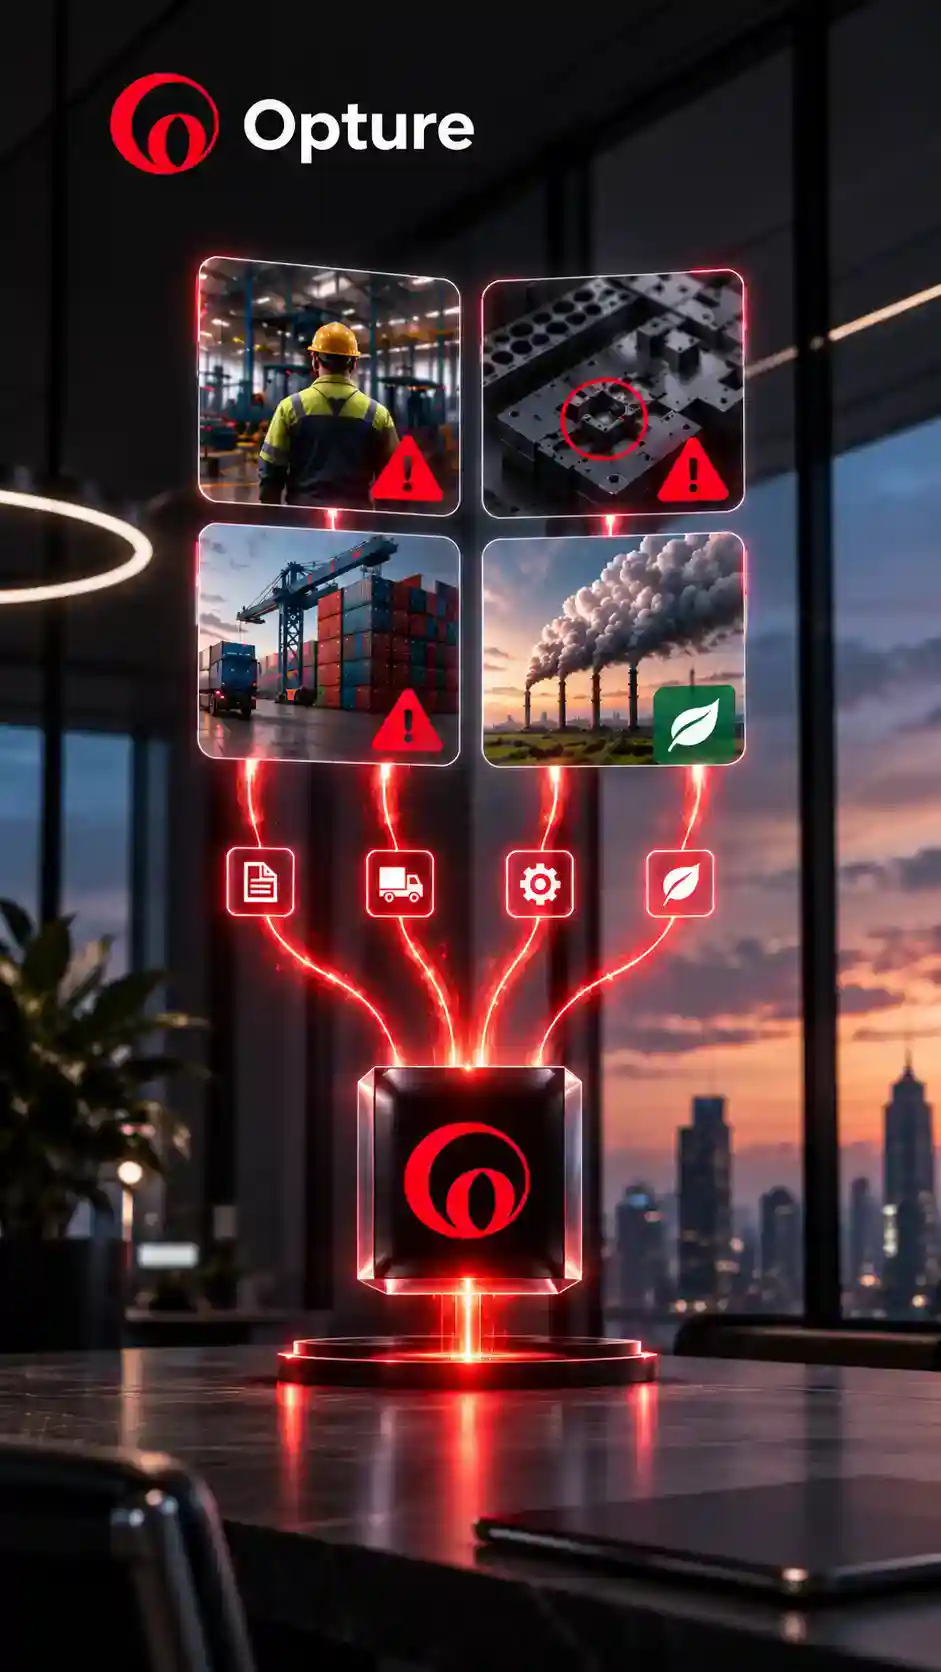
Un incident n'est pas seulement une panne de processus/d'actif ou un risque matérialisé. C'est plutôt une chaîne d'approvisionnement rompue, un accident lié à la sécurité, un défaut de qualité dans la production ou une violation de ESG– ou des directives du RGPD. OPTURE ICM permet la saisie structurée et centralisée de tous ces événements critiques. Vous obtenez une vue d'ensemble complète et sans fard de tous les départements, sites et filiales.
Architecture de plateforme au lieu d'outils en silo : Profitieren Sie von der geballten Kraft der integrierten OPTURE RegOS Plattform für alle Governance-Prozesse.
Architecture de sécurité de pointe : Chiffrement moderne et traitement des données conforme au RGPD – le fondement parfait pour des données hautement sensibles et à caractère personnel.
Contrôle professionnel : Dites adieu à la gestion sujette aux erreurs via Excel ou e-mail. Profitez d'une véritable gestion du versioning et de la conformité.
Indépendance absolue : Votre confidentialité ne dépend plus d'individus ou de serveurs de fichiers vulnérables. Vous gardez le contrôle total à tout moment.
Évolutivité globale : Conçu pour les organisations internationales. Prend en charge les structures multi-entités, les exigences spécifiques à chaque pays et les environnements multilingues.
Modèle de régulation de contrôle
Votre partenaire compétent : ce qui rend OPTURE DSMS unique
Foire aux questions concernant le DSMS.
Quels avantages concrets m'offre OPTURE DSMS ?
Le système renforce votre conformité, réduit considérablement les tâches manuelles liées à la protection des données et garantit une transparence totale sur toutes les données à caractère personnel traitées et tous les processus internes.
Comment le logiciel soutient-il le contrôle interne ?
Grâce à des flux de travail prédéfinis et structurés, à un versionnement propre, à des pistes d'audit exhaustives et à un suivi entièrement automatisé des délais.
En quoi OPTURE se distingue-t-il des autres outils de gestion des risques (DSMS) ?
OPTURE DSMS ist moderner, flexibler anpassbar und sicherer. Durch die tiefe Integrierbarkeit ist es die ideale Lösung für Organisationen mit besonders hohen, komplexen Datenschutz- und Conformité-Anforderungen.
Comment fonctionne le contrôle d'accès ?
Nous utilisons des autorisations basées sur les rôles. Celles-ci peuvent être contrôlées de manière très granulaire, de manière entièrement personnalisée selon le type de document, le département ou le niveau de sécurité spécifique.
À quelle vitesse OPTURE DSMS peut-il être implémenté chez nous ?
Très rapidement. En général, sous 3 à 6 semaines. Le système est entièrement configurable par vous-même, sans projet informatique fastidieux ni prestataire externe.
Qu'est-ce qu'un système de gestion de la protection des données (SGPD) ? Définition et importance
Dans une économie de plus en plus axée sur les données, la protection des données personnelles n'est pas seulement une nécessité juridique, mais aussi un facteur décisif de confiance et de compétitivité. Un Système de management de la protection des données (SMPD) est une approche systématique et globale de la planification, de la mise en œuvre, du suivi et de l'amélioration continue de tous les processus liés à la protection des données au sein d'une entreprise. Elle sert à respecter les exigences de Règlement général sur la protection des données (RGPD) à ancrer de manière structurée dans le quotidien professionnel et à satisfaire à l'obligation de rendre des comptes de manière démontrable.
Pour la direction, les délégués à la protection des données, les responsables de la conformité et la sécurité informatique, un SGPD moderne représente le passage d'une limitation des dégâts réactive à une gestion proactive de la protection des données. Une liste Excel isolée des activités de traitement ne suffit plus aujourd'hui. Un SGPD professionnel relie les processus, les systèmes informatiques, les prestataires de services, les risques, les mesures et les justificatifs dans un système central.
Le cycle PDCA en matière de protection des données
Une gestion fonctionnelle de la protection des données repose méthodiquement sur l'établi Roue de Deming (Plan, Do, Check, Act), qui est également présent dans les normes ISO telles que la ISO/IEC 27701 pour la protection des données ou ISO 27001 qui s'applique à la sécurité de l'information. Il garantit que la protection des données n'est pas perçue comme un projet ponctuel, mais comme un processus continu.
L'idée centrale : La protection des données doit être planifiée, mise en œuvre, régulièrement vérifiée et améliorée en continu. C'est ainsi que l'on crée une gestion de la protection des données qui ne se contente pas de documenter, mais pilote activement.
[Objectifs en matière de protection des données et stratégie de conformité]
               │
               ▼
    ┌───────────────────────┐
    │ 1. PLAN (Planification)     │
    │ Analyse des risques, VVT,  │
    │ Élaboration de directives │
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │   2. DO (Mise en œuvre)   │
    │ Mettre en œuvre les TOM,  │
    │ Organiser des formations│
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │  3. CHECK (Vérification)   │
    │ Audits, contrôles,   │
    │ Suivi des incidents   │
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │ 4. ACT (Optimisation)  │
    │ Adapter les processus,    │
    │ Corriger les failles │
    └───────────┬───────────┘
               │
               ▼
[Processus d'amélioration continue]
1. Plan : Planification et conception
Pendant la phase de planification, les objectifs de protection des données, les responsabilités et les flux de données pertinents sont définis. Cela inclut en particulier le Registre des activités de traitement conformément à l'art. 30 du RGPD. Les entreprises enregistrent quelles données à caractère personnel sont traitées, dans quel but, sur quelle base juridique, par quels systèmes et avec quels prestataires de services.
2. Faire : Implémentation et mise en œuvre
Pendant la phase de mise en œuvre, les mesures de protection des données sont ancrées de manière opérationnelle. Celles-ci comprennent mesures techniques et organisationnelles (TOM) conformément à l'art. 32 du RGPD, des concepts de rôles et d'habilitation, le chiffrement, des contrôles d'accès, des formations du personnel ainsi que des processus définis pour les droits des personnes concernées tels que l'accès, la rectification ou l'effacement.
3. Vérification : Surveillance et audit
Un RGMS doit être régulièrement contrôlé. Des audits internes, des contrôles, des examens de la protection des données et des processus de surveillance montrent si les mesures définies sont efficaces. Les incidents liés à la protection des données, les délais, les obligations de notification et les anomalies sont également détectés, évalués et documentés au cours de cette phase.
4. Acte : Correction et optimisation
Si des écarts, de nouveaux risques ou des vulnérabilités apparaissent, les mesures doivent être adaptées et les processus améliorés. En cas de risque élevé pour les droits et libertés des personnes concernées, une Analyse d'impact sur la protection des données (AIPD) être requis. C'est ainsi que la protection des données est continuellement développée.
Exigences réglementaires fondamentales et risques d'amendes
Le RGPD exige non seulement le respect des règles de protection des données, mais aussi la preuve de celui-ci. Les entreprises doivent être en mesure de prouver à tout moment quelles données sont traitées, sur quelle base juridique cela se fait, quelles mesures de protection ont été mises en œuvre et comment les droits des personnes concernées, les prestataires de services et les violations de données sont gérés.
| Article du RGPD | Exigence | Pertinence pour le DSMS |
|---|---|---|
| Art. 5, al. 2 | responsabilité | Le responsable du traitement doit être en mesure de démontrer le respect des principes relatifs à la protection des données à tout moment. |
| Art. 30 | Registre des activités de traitement | Le registre des activités de traitement constitue le fondement central de la transparence sur les processus de traitement des données. |
| Art. 32 | Sécurité du traitement | Des mesures techniques et organisationnelles doivent être définies, mises en œuvre et documentées. |
| Art. 35 | Analyse d'impact sur la protection des données | Les traitements à haut risque doivent faire l'objet d'une évaluation systématique et des mesures de protection appropriées doivent être définies. |
| Art. 28 | Traitement des données pour le compte d'un tiers | Les prestataires externes doivent être gérés de manière contractuelle, organisationnelle et démontrable. |
Exemples concrets : Excel vs. logiciel moderne de SMDS
De nombreuses entreprises gèrent encore les processus de protection des données dans des listes Excel, des e-mails et des documents isolés. En pratique, cela entraîne des ruptures de charge, des responsabilités floues, des justificatifs obsolètes et une charge de travail manuelle importante. De telles structures atteignent rapidement leurs limites, en particulier en ce qui concerne les droits des personnes concernées, les violations de données ou les audits.
Scénario : Une personne concernée demande l'effacement de ses données
La méthode manuelle : Le délégué à la protection des données doit effectuer des recherches dans différentes listes et systèmes pour découvrir où sont stockées les données de la personne concernée. Ensuite, les départements spécialisés sont informés par e-mail. Les retours, les délais et les justificatifs doivent être contrôlés manuellement.
Avec un DSMS moderne : Le logiciel relie entre eux les activités de traitement, les systèmes, les responsables et les prestataires. Dès la réception d'une demande, un flux de travail automatisé se déclenche. Les responsables métiers reçoivent des tâches, les délais sont surveillés et toutes les étapes de traitement sont documentées de manière infalsifiable.
Les avantages d'un logiciel spécialisé de gestion des matières dangereuses
Une gestion moderne de la protection des données doit être dynamique, évolutive et infalsifiable. Un logiciel spécialisé de gestion de la protection des données (DSMS) aide les entreprises à piloter centralement les processus de protection des données, à maintenir les justificatifs à jour et à satisfaire aux exigences réglementaires de manière durable et traçable.
- Source unique de vérité centralisée : Les registres des activités de traitement, les mesures techniques et organisationnelles, les contrats, les consentements, les analyses d'impact sur la protection des données, les violations de données et les justificatifs sont gérés et versionnés de manière centralisée.
- Workflows automatisés et suivi des délais : Les tâches, les rappels, les escalades et les examens soulagent les délégués à la protection des données et les départements spécialisés.
- Gouvernance des données basée sur les risques : Les activités de traitement, les systèmes informatiques, les prestataires de services et les mesures de protection peuvent être associés à des risques et priorisés.
- Prêt pour l'audit en un clic : Les justificatifs, rapports et historiques de traitement sont mis à disposition de manière structurée pour les audits ou les demandes des autorités de régulation.
De la charge liée à la protection des données à un outil de pilotage intégré
Un DSMS professionnel ne réduit pas la protection des données à de la documentation et à des tâches obligatoires. Grâce à des processus clairs, des flux de travail automatisés et des justificatifs centralisés, la protection des données devient un élément pilotable de la gouvernance, de la conformité et de la sécurité de l'information.
Les entreprises gagnent en transparence sur les traitements de données, les prestataires de services, les mesures de protection et les risques. Parallèlement, la charge de travail manuelle diminue, car les examens, les délais, les tâches et les justificatifs sont gérés de manière systématique. Ainsi, la protection des données devient conforme aux audits, efficace et pérenne.