Solutions
Leader en matière de sécurité informatique et de cybersécurité (ISMS/NIS2)
Système de gestion de la sécurité de l’information & Sécurité informatique (ISMS / NIS2). OPTURE ISMS/NIS2 combine les normes ISMS (ISO) éprouvées avec les exigences réglementaires NIS2, pour un système de sécurité et de résilience intégré, intelligent et entièrement connecté – innovant, cohérent et entièrement interconnecté.
UTILISATEURS
ISMS/NIS2 intelligent combinés – c’est ainsi que l’intégration se déroule aujourd’hui
OPTURE ISMS/NIS2 et KRITIS est plus qu’une simple solution ISMS. Il combine les fonctions de SBA, BIA et BCM pour une sécurité d’information maximale et peut être combiné de manière optionnelle de manière transparente avec NIS2 pour une sécurité maximale en cas d’attaque informatique.
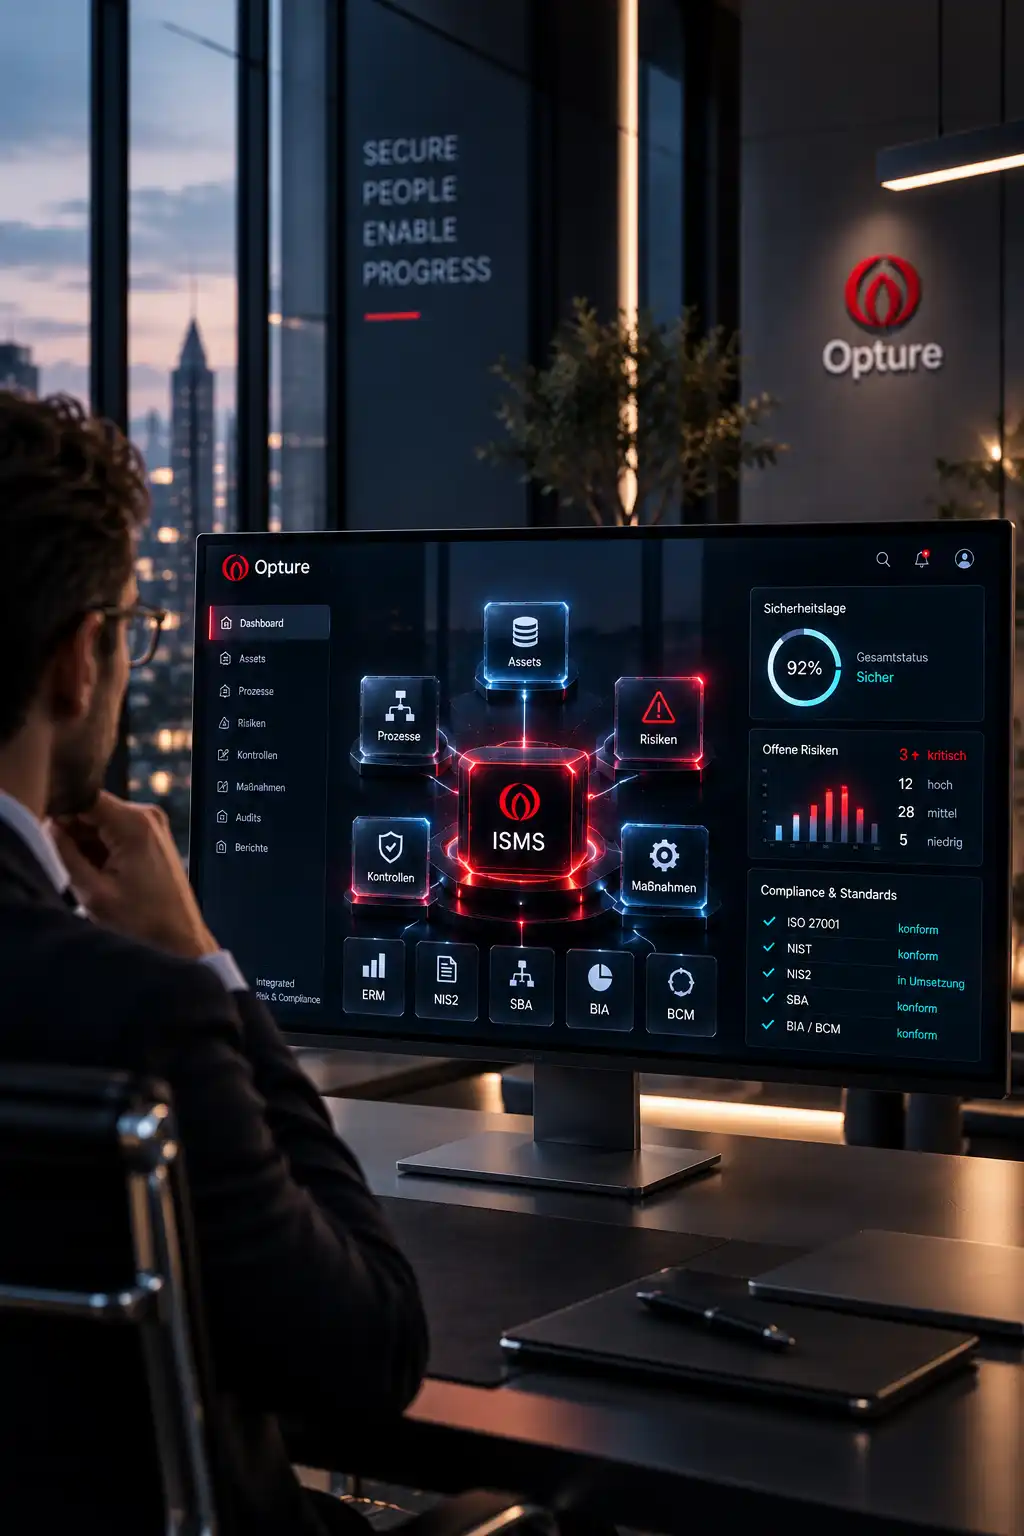
Le cœur de la sécurité informatique
Un système intégré qui connecte intelligemment les processus, les actifs, les risques et les mesures, et qui est entièrement compatible avec EIR, NIS2, KRITIS, SBA, BIA et BCM sont interconnectés.
Sécurité structurée : Selon les normes ISO 27001, NIST et les frameworks spécifiques au secteur.
Administration centrale : Actifs, risques, contrôles et mesures – 100 % vérifiés par un % audit.
Flux de travail automatisés : Pour les évaluations, les mises à jour, les escalades et les preuves.
Gouvernance intégrée : Intégration directe dans EIR, IKS et la conformité.
Transparence en temps réel : Un aperçu permanent de la situation sécuritaire actuelle.
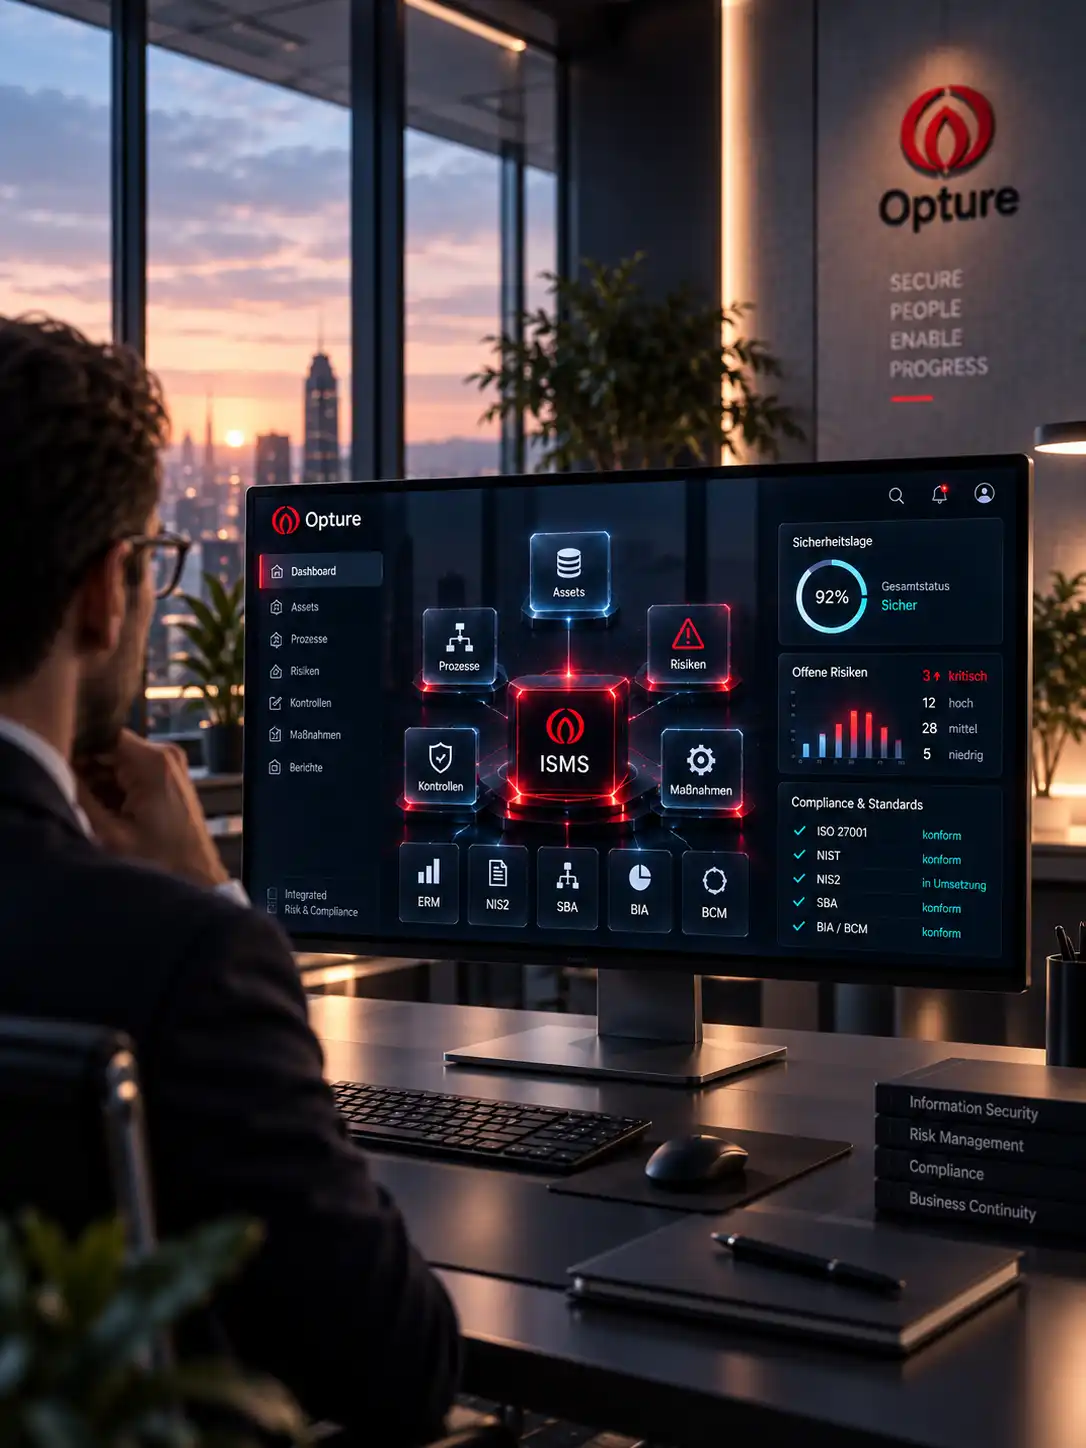
Évaluation précise pour les décisions critiques
La base fiable pour évaluer précisément les processus critiques, les actifs et leurs dépendances.
Évaluation systématique : Des effets sur la disponibilité, l’intégrité, la confidentialité et la conformité des données.
Reconnaître la critique : Identification des actifs et des processus comme base pour les besoins de protection.
Dérivation automatisée : Des mesures concrètes et des niveaux de sécurité.
Documentation complète : Parfaitement préparé pour les audits et les attestations NIS2.
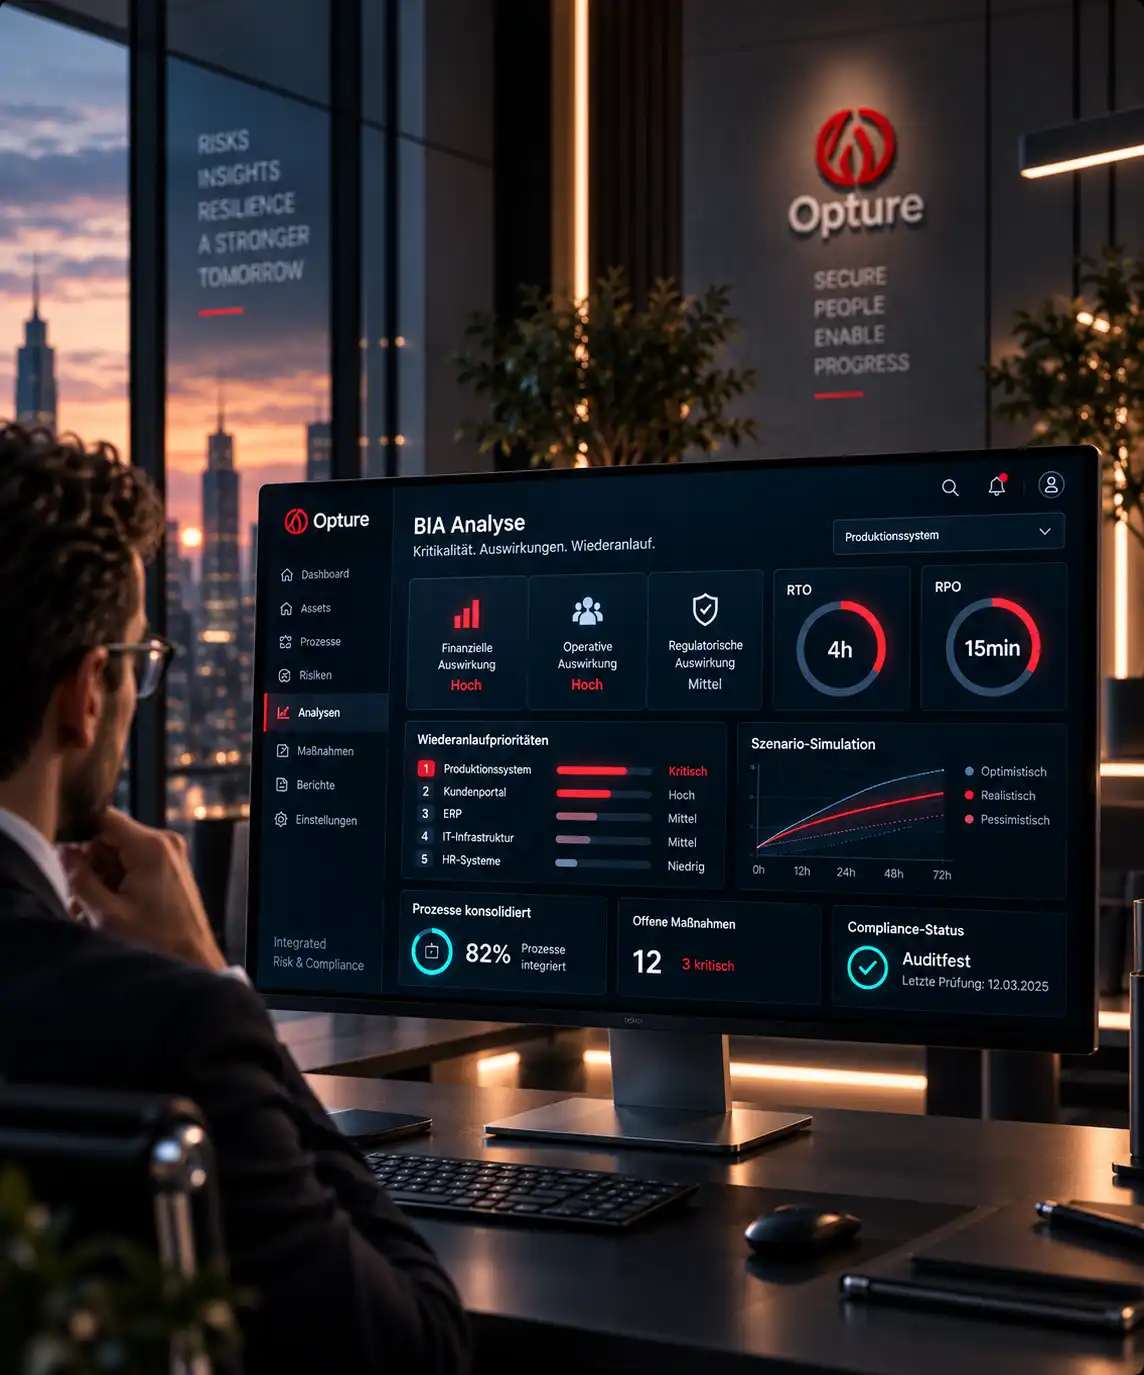
Des décisions de résilience adaptables sont prises
OPTURE BIA évalue les impacts, les temps de redémarrage et la crucialité des processus de manière intégrée.
Évaluation de l'incident : Analyse des impacts financiers, opérationnels et réglementaires.
Définitions claires : Détermination précise des valeurs RTO/RPO et des priorités de reprise.
Consolidation automatisée : Des dépendances liées au processus, aux ressources et aux systèmes informatiques.
Assurer la conformité : Documentation transparente et fiable.
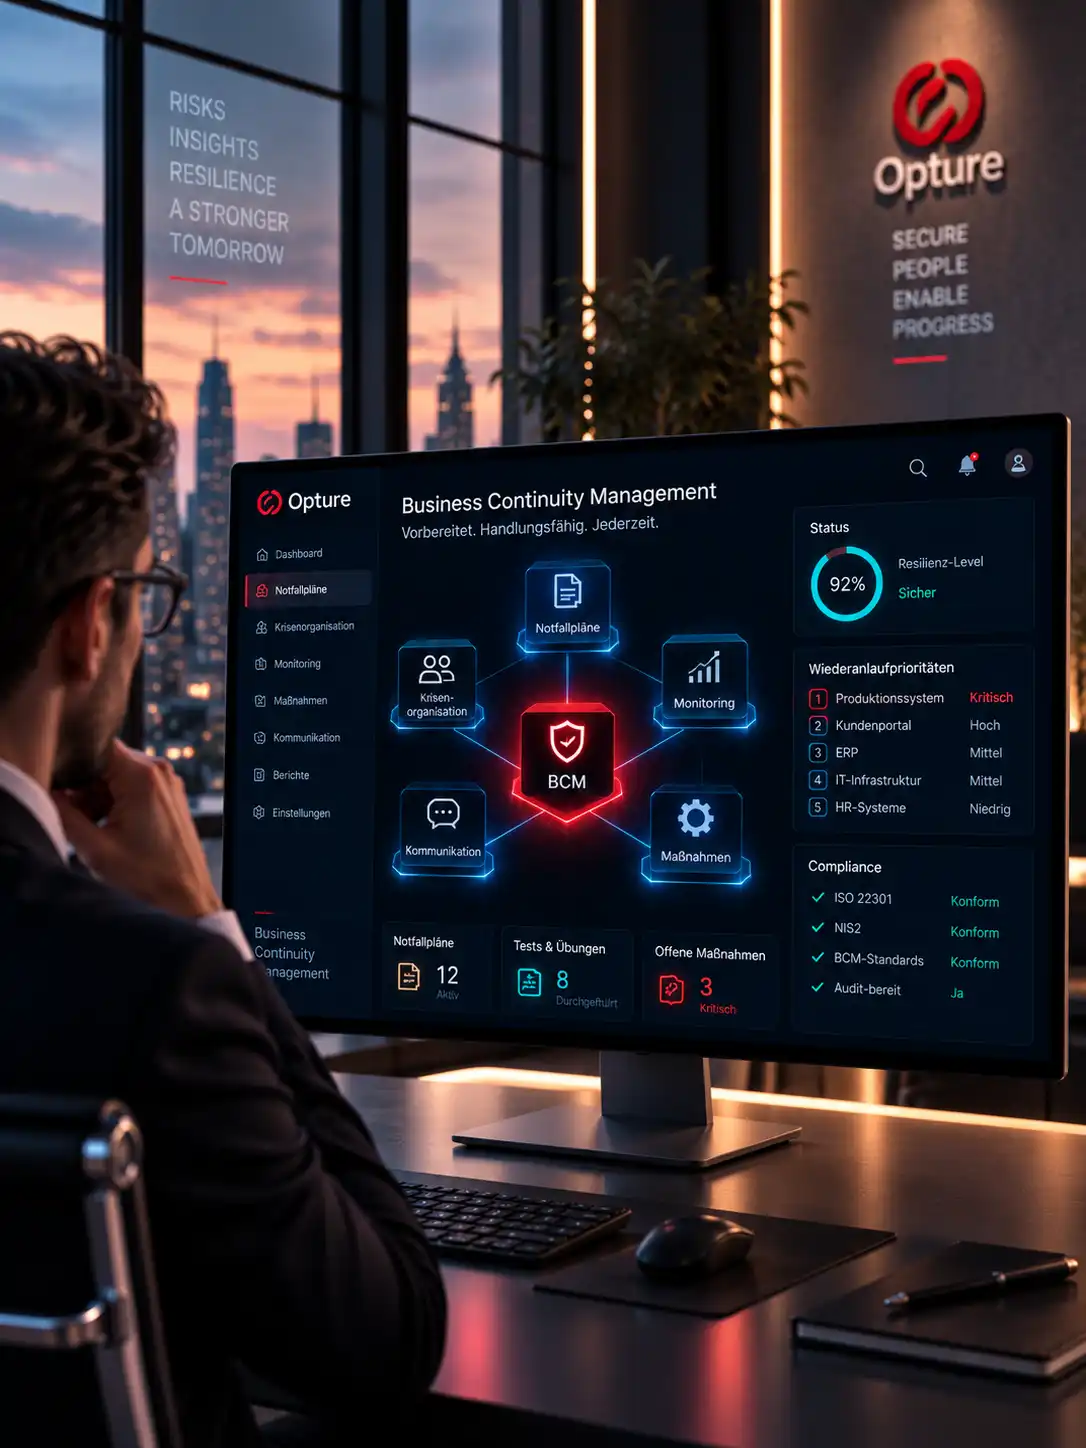
Résilience intégrée en cas d’urgence
BCM (= Business Continuity Management) combine la planification d’urgence, les stratégies de reprise et la gestion des crises dans un système centralisé.
Plans d'urgence numériques : Création, maintenance et automatisation de stratégies de relance.
Organisation de crise : Structures de rôles, escalades et voies de communication.
Suivi en temps réel : Mesures, disponibilités et statut en un coup d’œil.
Digitalisation et sécurisation des actifs
Réduction des % coûts jusqu'à 60 %
Digitalisez et automatisez vos processus de sécurité. Avec OPTURE ISMS/NIS2, les entreprises bénéficient d’une totale transparence, d’une réduction massive des coûts et d’une base solide pour la cybersécurité et la continuité des opérations.
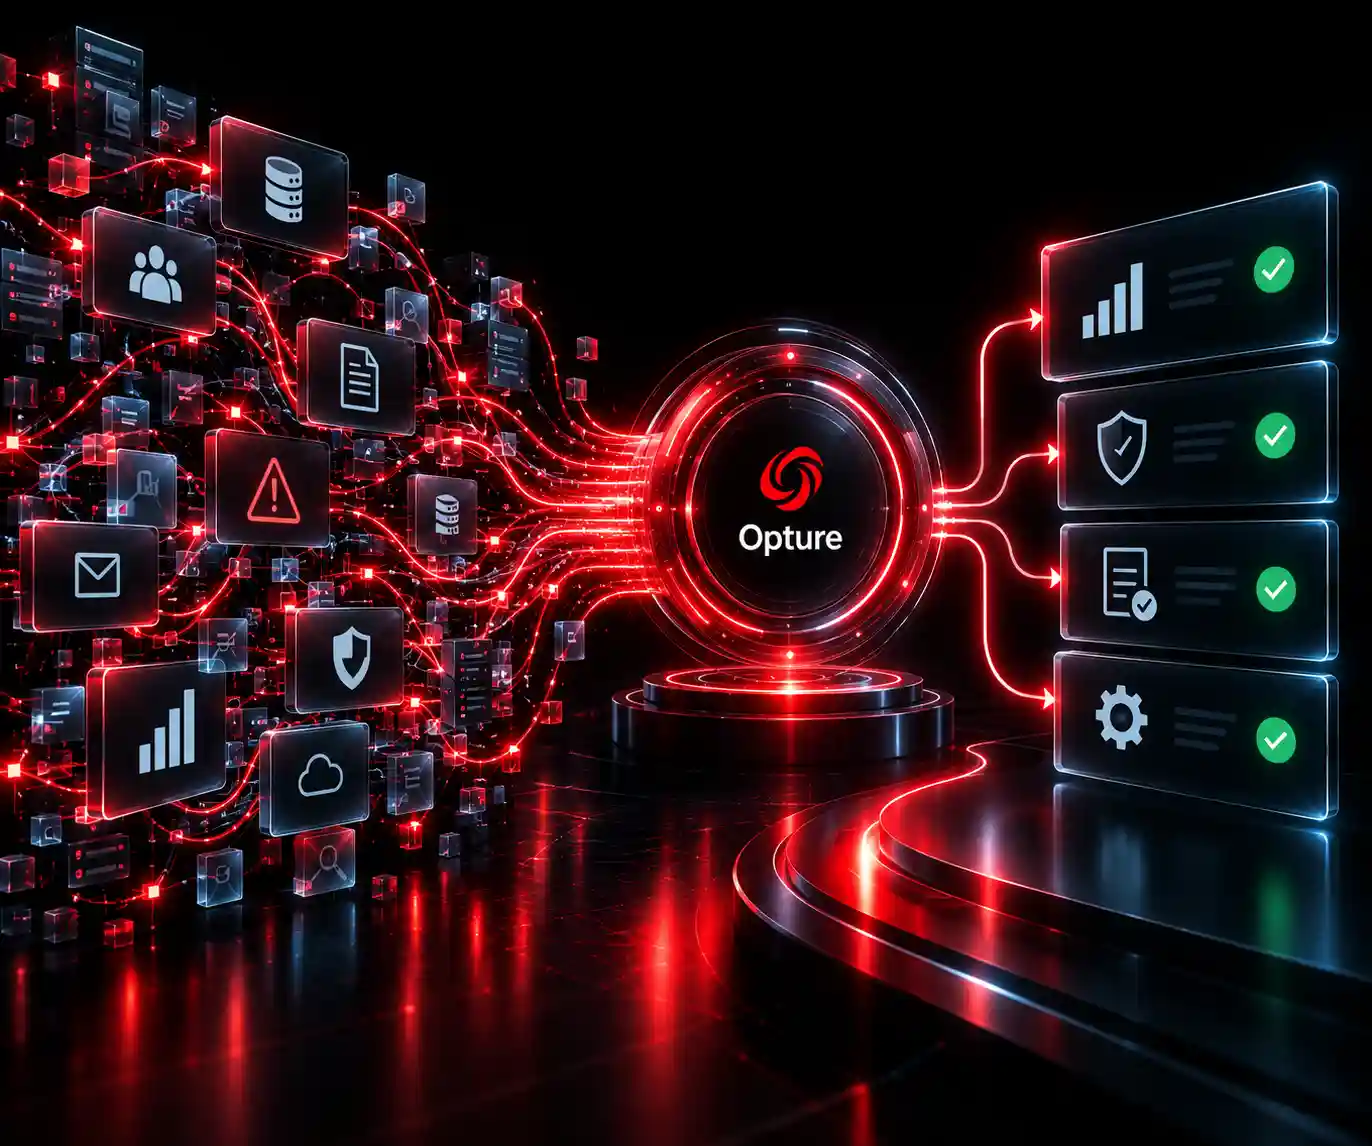
Une gestion intégrée au lieu d’outils isolés
Regroupez tous les sujets de résilience en un seul endroit. Aucun gaspillage de temps, aucune saisie de données redondante.
Processus automatisés
Les analyses de risque, les processus d’incident et les rapports s’effectuent automatiquement. Cela libère les responsables et réduit le taux d’erreur.
Total transparence
En un seul clic, vous pouvez voir quels processus sont critiques et où existent des dépendances. Les décisions sont fondées sur des faits et garanties d’efficacité.
Compliancé NIS2 intégré
La plateforme surveille automatiquement les délais et les procédures de notification. Réalisez efficacement les obligations réglementaires sans risque d’interprétation erronée.
Continuité d'entreprise robuste
Réaction rapide en cas de crise grâce à des plans d’urgence toujours à jour, testés, efficaces et adaptés aux besoins du client.
Une architecture à l'avenir
Prêt pour DORA, KRITIS ou CSDDD. Le système évolue en fonction de vos besoins sans compromettre la qualité de votre système.
Comment OPTURE ISMS/NIS2 est-il intégré à la plateforme OPTURE Regos ?
Il est entièrement intégré et utilise la même base de données centrale que tous les autres modules. Les processus de risque, de conformité et de sécurité s’intègrent parfaitement les uns dans les autres. Les risques peuvent être directement intégrés dans le système de gestion des risques. EIR et GRC Les logiciels sont transférés – sans collecte de données redondante.
Est-il possible une séparation entre OPTURE ISMS et OPTURE NIS2 ?
Oui, c’est en principe possible. Le ISMS (par exemple selon la norme ISO 27001) constitue la base méthodologique et couvre déjà environ 70–80 % des exigences de NIS2. NIS2 est juridiquement obligatoire et se concentre sur des voies de notification spécifiques, des délais et des preuves à fournir aux autorités. Les deux peuvent être utilisés séparément ou en combinaison parfaite.
Quels avantages concrets me procure cette application ?
Contrairement aux outils isolés, OPTURE propose un design de gouvernance structuré et un modèle de données relationnel. Cela rend la solution évolutive et extrêmement performante, notamment pour les organisations complexes et réglementées.
Comment OPTURE aide-t-il à la mise en œuvre de la directive NIS2 ?
Toutes les obligations – de la gouvernance à la notification d’incidents en passant par la chaîne d’approvisionnement – sont gérées de manière systématique. La plateforme surveille automatiquement % les délais et vous fournit une structure de conformité 100 % fiable.
Comment les SBA, BIA et BCM fonctionnent-ils ensemble dans OPTURE ?
L’SBA définit les besoins de protection, l’BIA évalue la crucialité des processus et le BCM contrôle les stratégies de reprise. OPTURE ISMS associe automatiquement ces disciplines. Toutes les dépendances et ressources sont intégrées dans un modèle de résilience commun et fiable.
Comment OPTURE ISMS/NIS2 peut-il être déployé rapidement ?
Typiquement, dans quelques semaines, selon votre niveau de maturité. Nous fournissons des rouleaux et des processus clairs dès le départ, afin que vous n’ayez pas à commencer à partir de zéro.
Qu’est-ce qu’un système de gestion de la sécurité de l’information (ISMS) ?
Dans une ère marquée par des menaces informatiques sophistiquées telles que le ransomware à la demande, le piratage sponsorisé par l’État et le social engineering sophistiqué, une forte barrière de sécurité informatique ne suffit plus à elle seule. Système de gestion de la sécurité de l’information (ISMS) ce qui forme Le cœur de la cybersécurité d'une entreprise. Il s'agit d'un ensemble de règles systématiques, comprenant des directives, des processus et des procédures, visant à contrôler, surveiller et améliorer de manière proactive la sécurité des informations.
Alors que Sécurité informatique principalement opérationnel et technique Concentrant les mesures de protection dans le monde numérique, un ISMS étend considérablement la portée. Il comprend également la sécurité organisationnelle, la sécurité physique, la sécurité du personnel et la gestion des fournisseurs tiers.
L’objectif central d’un ISMS, généralement orienté par le standard ISO/IEC 27001, c’est la garantie des trois classiques Objectifs de protection de la sécurité informatique : Confidentialité (Confidentialité), Intégrité et Disponibilité. Ainsi, un ISMS protège les informations non seulement techniquement, mais aussi de manière organisationnelle, procédurale et basée sur les risques.
La directive NIS2 européenne : le changement majeur pour la haute direction
Avec l’introduction de l’euro Directive NIS2 La Directive sur la sécurité des réseaux et de l’information (2) a considérablement renforcé le paysage réglementaire en matière de sécurité informatique. Cette directive vise à garantir un niveau de sécurité informatique commun élevé dans toute l’UE. Elle ne concerne désormais pas seulement les opérateurs de CRITIS classiques (infrastructures critiques), mais étend son champ d’application à des dizaines de milliers d’entreprises dans 18 secteurs – allant du secteur manufacturier à la logistique en passant par la production alimentaire.
Le point crucial de NIS2 : La cybersécurité est désormais inévitablement une question de chefs d’entreprise. Les dirigeants (directeurs généraux, directeurs) sont personnellement tenus de sanctionner les mesures de gestion des risques en matière de cybersécurité et de superviser leur mise en œuvre. Les manquements entraînent non seulement des amendes draconiennes pour les entreprises, mais également, expressément, la responsabilité personnelle des dirigeants ainsi que des interdictions temporaires d’exercice de leurs fonctions.
| Exigence NIS2 | Importance pour la cybersécurité et le système de management de la sécurité (ISMS) | Pénalités possibles en cas de violation |
|---|---|---|
| Gestion des risques & ISMS | Obligation d’implémentation de analyses de risque plus robustes, Gestion de la continuité des activités (BCM) et plans d’intervention en cas d’incident. Un ISMS conforme à la norme ISO 27001 est en effet une condition préalable. | Amendes allant jusqu'à 10 millions d'euros ou 2 % % du chiffre d'affaires mondial annuel dans les installations les plus importantes. |
| Obligations de notification (Reporting d'incidents) | Des règles extrêmement strictes concernant les incidents de sécurité : première publication (Alerte précoce) à l'autorité compétente dans un délai de 24 heures, Un rapport détaillé dans les 72 heures. | Grands amendes et dommages réputés à la réputation dus aux publications officielles. |
| Sécurité de la chaîne d'approvisionnement (Supply Chain) | Les entreprises doivent obligatoirement vérifier et auditer les normes de sécurité de leurs fournisseurs et prestataires directs. | Pénales contractuelles, perte de la certification et interruption des opérations. |
| Responsabilité de gestion (obligation d’approbation) | La direction doit régulièrement se former en matière de cybersécurité et est responsable de ses biens personnels en cas de violation des obligations, par exemple en cas de défaut d’ISMS. | Contrainte personnelle et possibilité de suspension de la fonction de responsable. |
Architecture d'un ISMS : Le cadre réglementaire ISO 27001
Un ISMS conforme aux normes ne peut être acheté et installé de manière unique. Il nécessite un cycle de vie dynamique pour pouvoir réagir à l’environnement de menace en constante évolution. L’ISO 27001 utilise pour cela le cycle PDCA éprouvé.
[Compliance NIS2 & Direction (Gouvernance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │ACTIFS D’INFORMATION │
          │(Hardware, logiciel, données)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │1. ÉVALUATION DU RISQUE│
      │Identification des vulnérabilités│
      │ & Menaces informatiques (ransomware, etc.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 2. CONTROLES DE SECURITÉ (Mesures) │
      │ Mise en œuvre de TOMs, MFA, Zero │
      │Confiance, segmentation des réseaux │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │3. MONITORAGE & SIEM │
      │ Suivi 24/7 des données logicielles │
      │ Reconnaissance des anomalies, connexion au SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. RÉPONSE AUX INCIDENTS ET BCM │
      │ Plans d'urgence, expertise médico-légale, réhabilitation │
      │accès en permanence, obligation de déclaration 24 heures sur 24 │
      └───────────────────────────────────┘
Exemple pratique : L’urgence – Une attaque de ransomware
La théorie de la gestion de la sécurité informatique prend le mieux sens quand on se projette dans le scénario le pire : un employé du service commercial ouvre un vendredi après-midi l’annexe d’un e-mail de phishing parfaitement faux. En arrière-plan, une ransomware commence à encrypter les disques durs, les serveurs et les sauvegardes. Sur les écrans, apparaît alors la demande de rançon.
Scénario A : L'entreprise sans ISMS professionnel
Il se brise chaos organisationnel Éteint. Le département informatique retire Câble réseau paniqué. La direction ne découvre l’ampleur de la situation que quelques heures plus tard, car il n’existe aucune chaîne d’escalade définie. Il n’existe pas de plan d’urgence imprimé ; les coordonnées du prestataire de services de cyber-criminalité informatique sont cryptées sur un serveur inaccessible. La légale obligation de notification 24 heures sur 24 prévue par NIS2 est manquée. Les clients ne sont pas informés en temps opportun ; la production est interrompue pendant des semaines. Le résultat : un préjudice financier existentiel, une image d’entreprise détruite et une autorité de surveillance qui ouvre une procédure disciplinaire personnelle contre la direction.
Scénario B : L’entreprise avec un ISMS basé sur le logiciel & une préparation à NIS2
Le système SIEM déclenche une alerte dès que des activités de cryptage inhabituelles sont détectées. Un système automatisé Flux de travail de réponse aux incidents Le logiciel ISMS est lancé. Le système isole automatiquement le segment de réseau infecté. L'équipe du centre de crise sera informée via un canal de communication séparé.
Comme cela est le cas Gestion des actifs la technologie informatique est à jour dans le logiciel Immédiatement, on détermine les systèmes critiques concernés et on vérifie que les sauvegardes hors ligne redondantes sont intactes. Le CISO ouvre le manuel de crise depuis son tablette. Des formulaires de notification préétablis pour les autorités sont générés et envoyés dans les 24 premières heures conformément aux délais réglementaires. La direction peut ensuite vérifier en temps réel que les exigences légales et réglementaires ont été respectées.
Pourquoi Excel ne suffit pas : le besoin d’une solution ISMS spécialisée
La cybersécurité est aujourd'hui un domaine très complexe et exigeant en matière de données. Toute personne qui tente de gérer des centaines d'actifs informatiques, des milliers de vulnérabilités, des chaînes d'approvisionnement complexes et des obligations de notification strictes dans des feuilles de calcul rencontre rapidement des limites techniques et organisationnelles. Une expertise spécialisée Logiciel ISMS c’est la voie pour une sécurité stratégique à l’échelle :
- Gestion intégrée des actifs et des risques : Les systèmes informatiques, les processus métier et les vulnérabilités identifiées sont interconnectés afin de calculer l’impact réel des risques informatiques sur les activités commerciales.
- Conformité NIS2 et ISO 27001 : Les normes et directives mises en place permettent un mapping efficace des mesures. Une mesure de sécurité mise en œuvre peut donc couvrir plusieurs exigences simultanément.
- Reporting en temps réel pour la direction : Le CSO et la direction bénéficient de tableaux de bord, de KPI et de KRIs pour suivre l’état actuel de la situation. Veiller à la situation de sécurité et à l’adéquation avec l’appétit pour le risque.
- Gestion des risques fournisseurs : Les questionnaires de sécurité, les évaluations et les preuves des fournisseurs peuvent être gérés et documentés de manière structurée.