Oplossingen
Modernste gegevensbeschermingssysteem (DSMS)
De gestructureerde, revisie-proof en volledig GDPR-conforme oplossing voor uw bedrijf. Controleer alle gegevensbeschermingsprocessen centraal op één plek – en voldoet moeiteloos aan de hoogste eisen uit de GDPR, ISO-normen, EU-regelgeving, informatiebeveiliging en interne governancerichtlijnen.
Voordelen en automatisering
Intelligente DSMS: Gegevensbescherming beheren, risico's verminderen & compliance waarborgen
OPTURE DSMS combineert naadloos gegevensbescherming, risicobeoordeling, maatregelenbeheer en documentatie in één doordachte oplossing.
- Moderne uitstraling en gevoel
- Intuïtieve bedienbaarheid
- Technologisch vooraanstaand
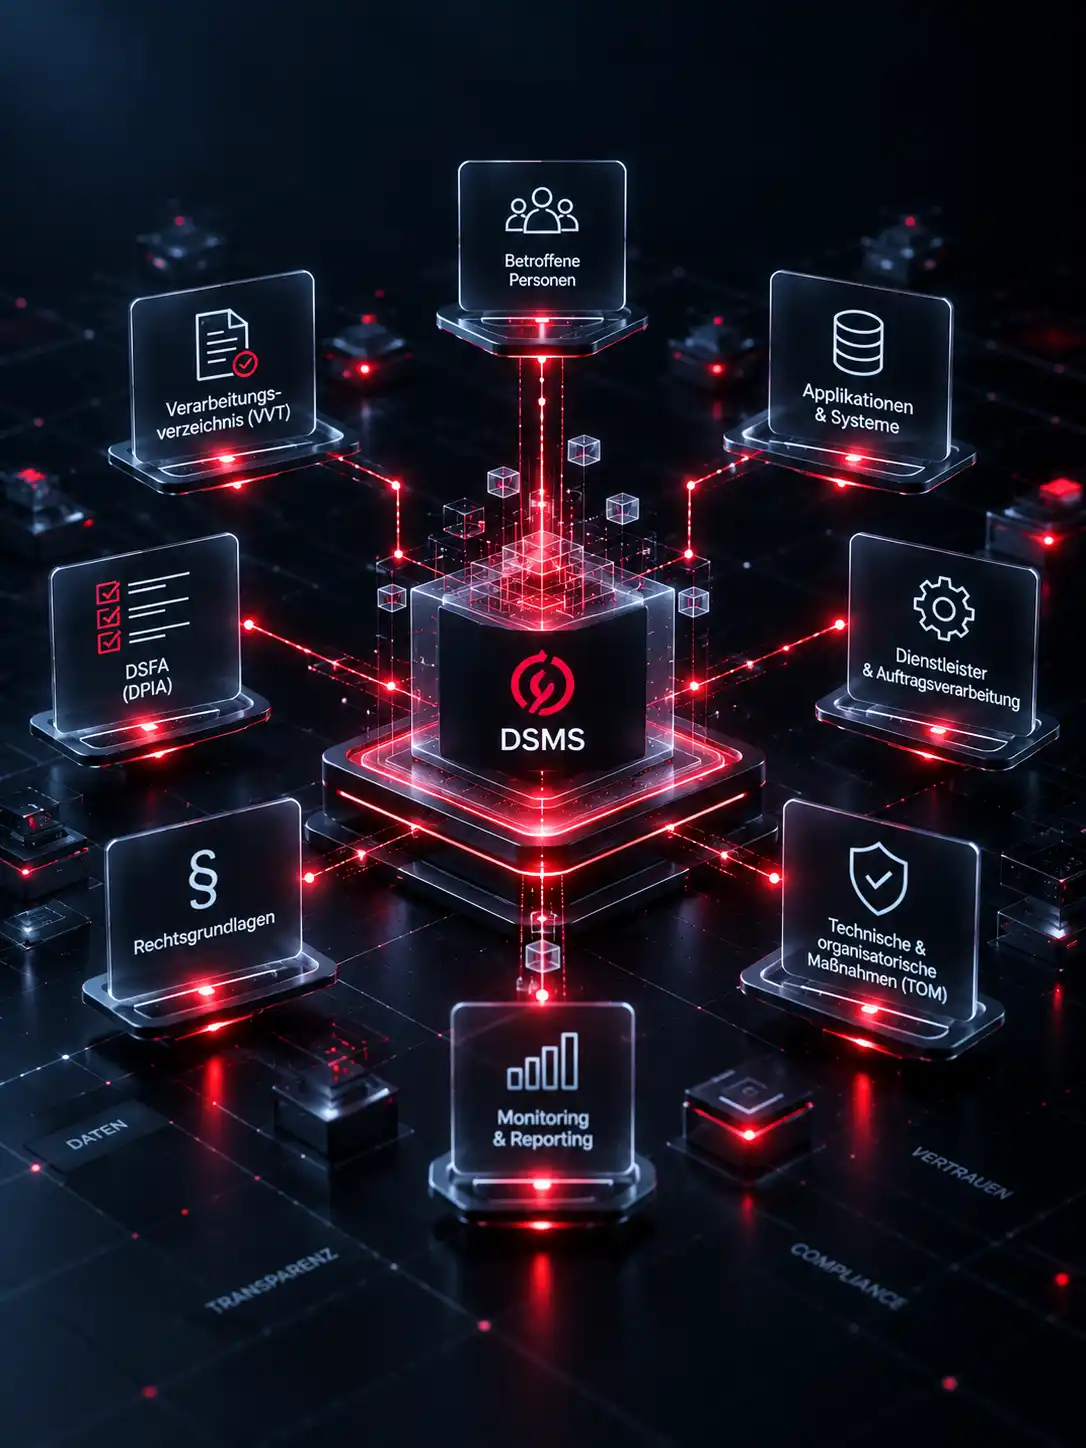
Dynamisch verwerkingenlijst (VVT)
Maak verwerkingsactiviteiten niet langer los van elkaar vast. Het VVT in OPTURE DSMS is intelligent gekoppeld aan toepassingen, dienstverleners en rechtsgrondslagen. Afdelingen kunnen hun taken eenvoudig en gestructureerd invullen via eenvoudige formulieren in het systeem.
- VVT -> Beschrijving van het proces
- Rechtsgrondslagen, ontvangers en doorgiften
- Geautomatiseerd rapportage
- Bewaartermijnen & verwijderingsconcept
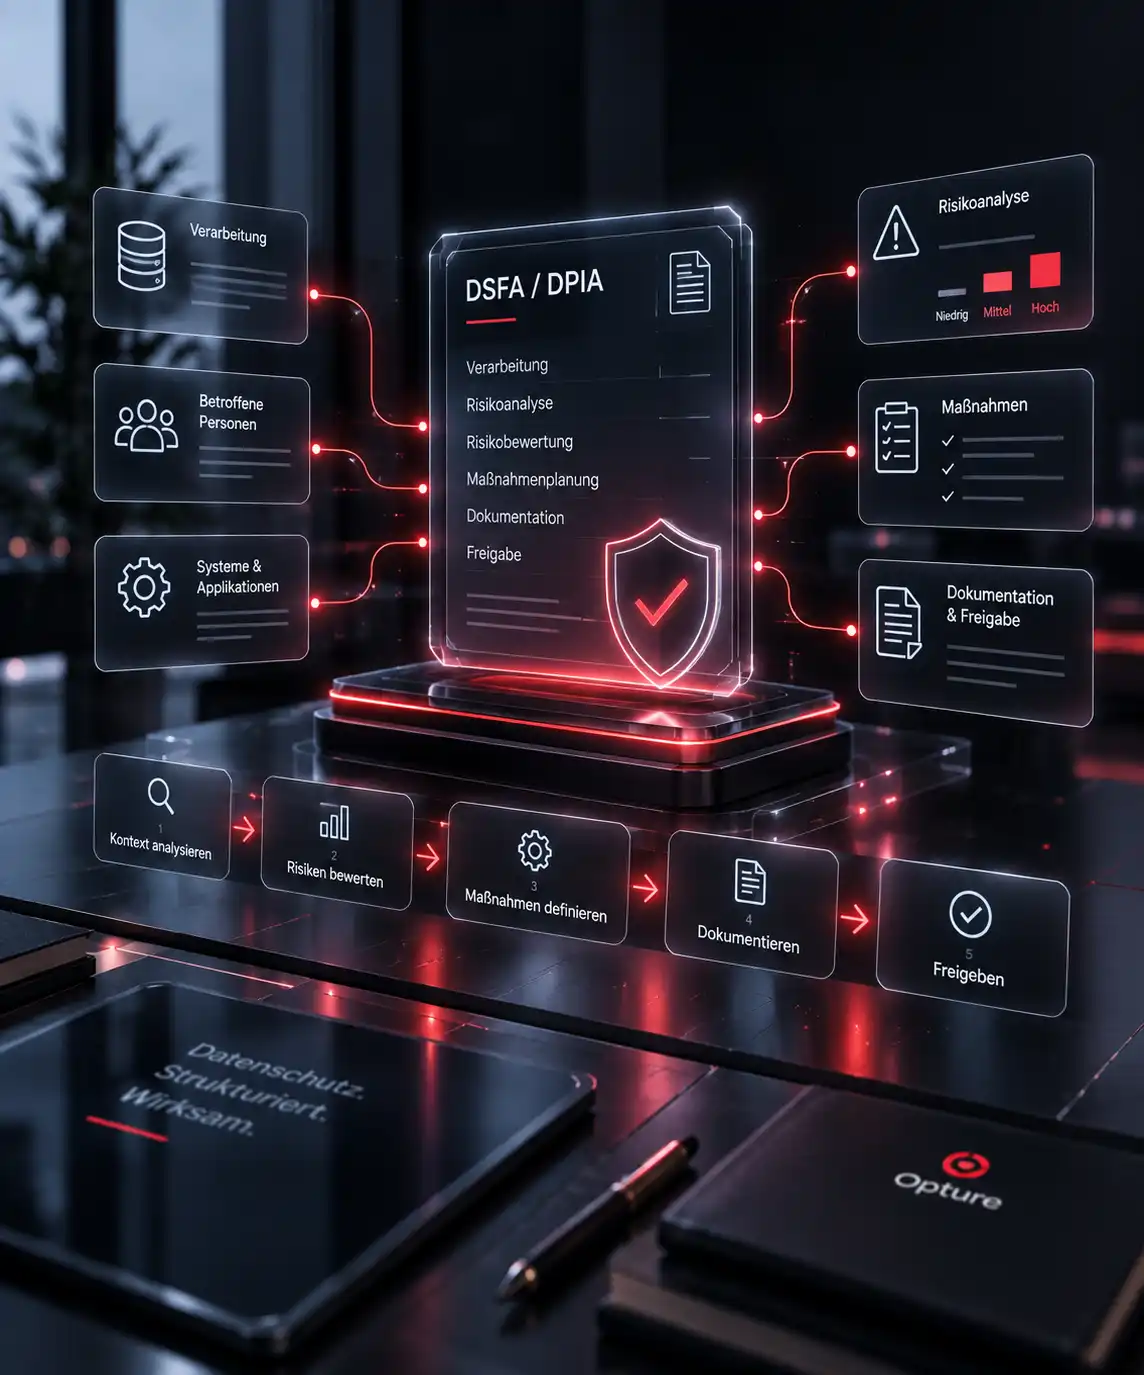
Geautomatiseerde gegevensbescherming-evaluatie (DSFA / DPIA)
Als een verwerking grote risico's met zich meebrengt voor de betrokkenen, voert het systeem deze op een methodische manier door tot de drempelwaarneming en de daaropvolgende risicobeoordeling inclusief maatregelenplannen.
- Risicoanalyse
- Maatregelen en risicobeperking
- Documentatie en vrijgave
- Betrokkenen & effecten
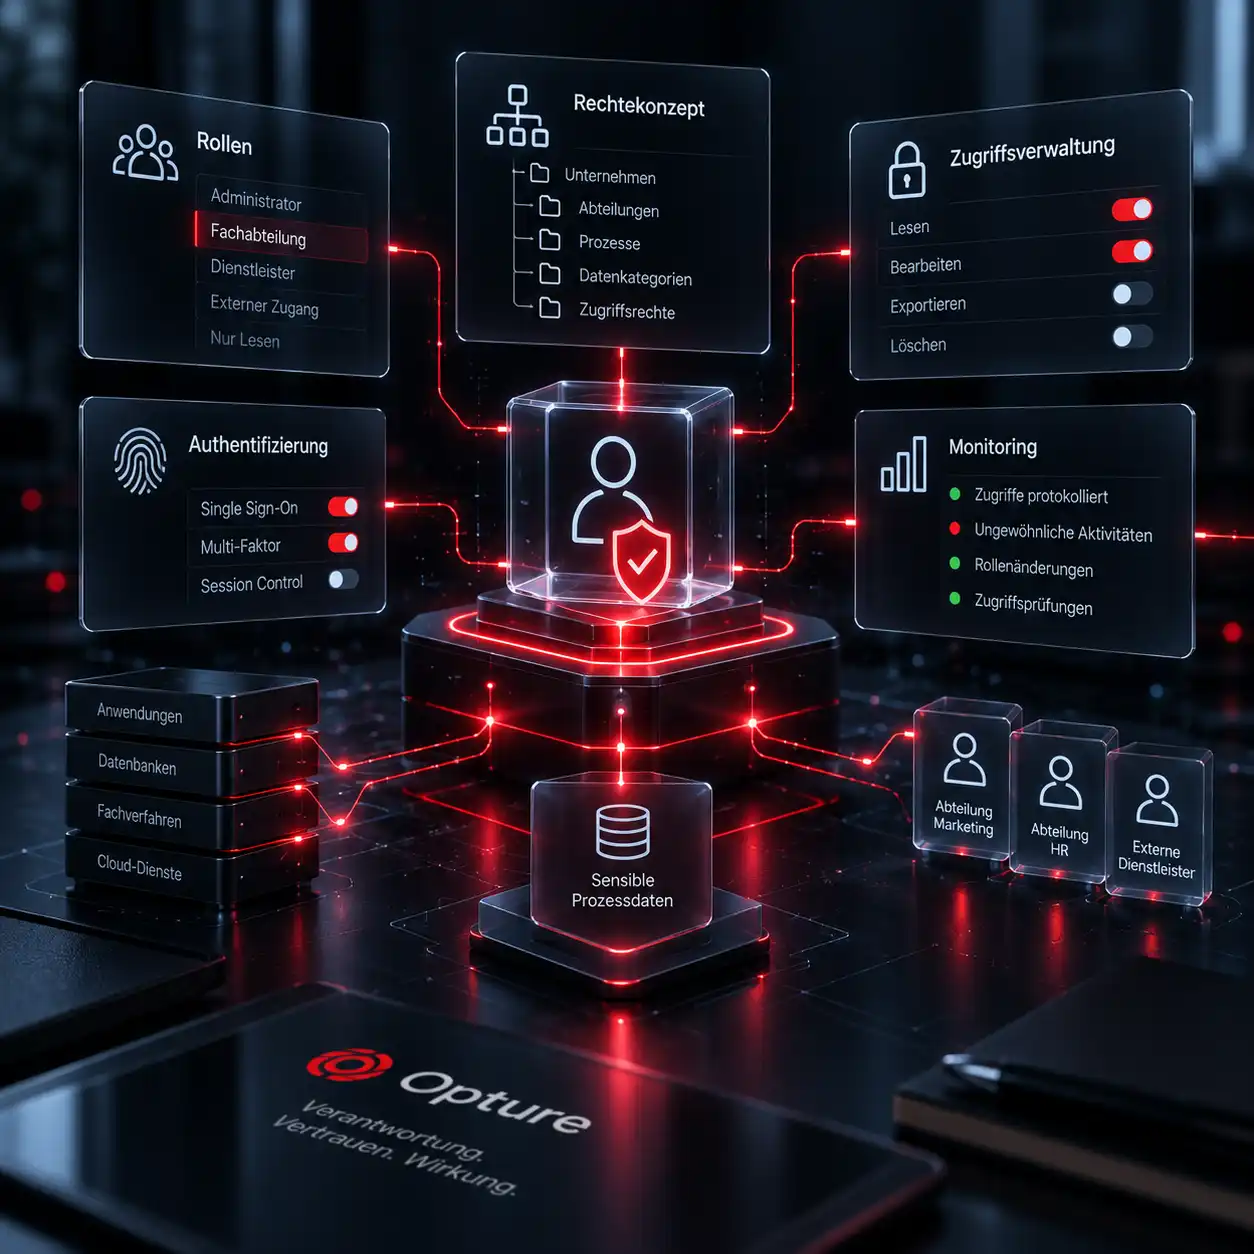
Granulaire, rolgebaseerde toegangsbeheer
Paradoxaal genoeg vormen DSMS-tools zelf vaak een privacyrisico als iedereen alles kan zien. OPTURE DSMS beschermt gevoelige procesgegevens door een streng rolbeheer waarmee toegangnauwkeurig kan worden toegewezen aan afdelingen of klanten.
- Rol- en rechtsoverzicht
- Beheer van toegangsrechten
- Monitoring en controles
- Authenticatie en veiligheid
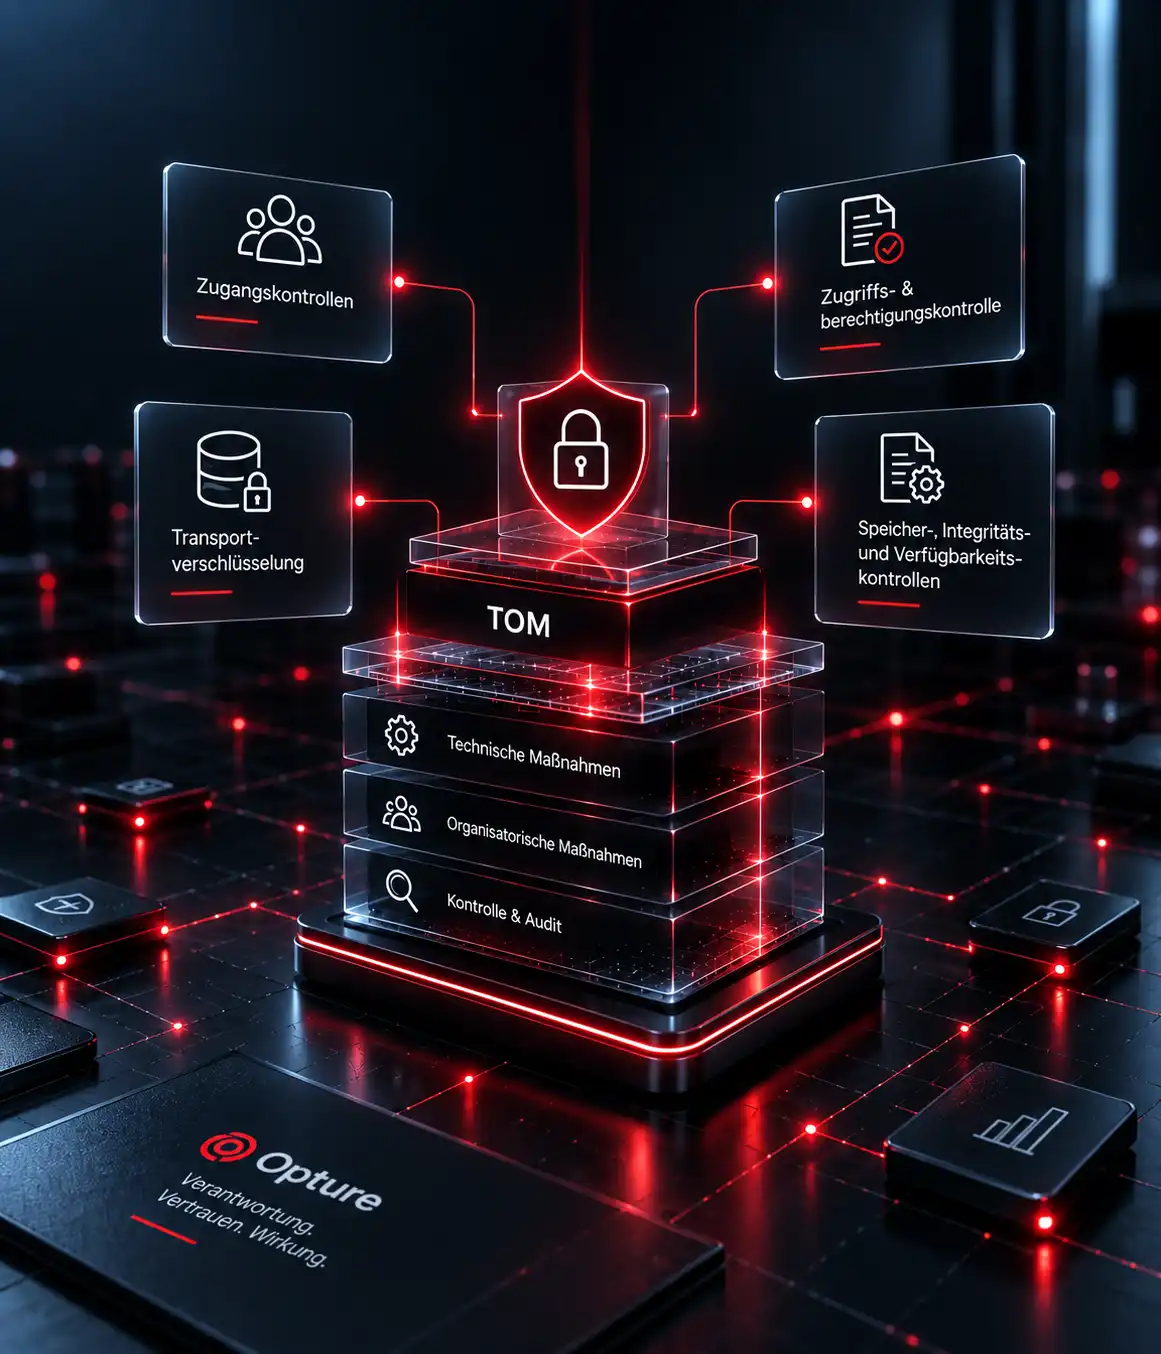
Technische en organisatorische maatregelen (TOM)
TOM vormt de volledige technische en organisatorische veiligheidsarchitectuur – zonder TOM is een DSMS niet auditabel. TOM zijn de veiligheidsmaatregelen volgens artikel 32 van de AVG die ervoor zorgen dat persoonsgegevens worden beschermd, gecontroleerd en auditabel worden verwerkt,
- Toegangskontroles
- Toegangs- en machtigingscontrole
- Transportversleuteling
- Bewaar-, integriteits- en beschikbaarheidscontroles
Excel is passé - OPTURE is in
Zo werkt het innovatieve OPTURE DSMS
Vergeet handmatige Excel-lijsten en onoverzichtelijke e-mailstromen. Het OPTURE Privacy Management-systeem combineert een centrale platform met geautomatiseerde workflows, intelligente documentatie en volledige controle over revisies.
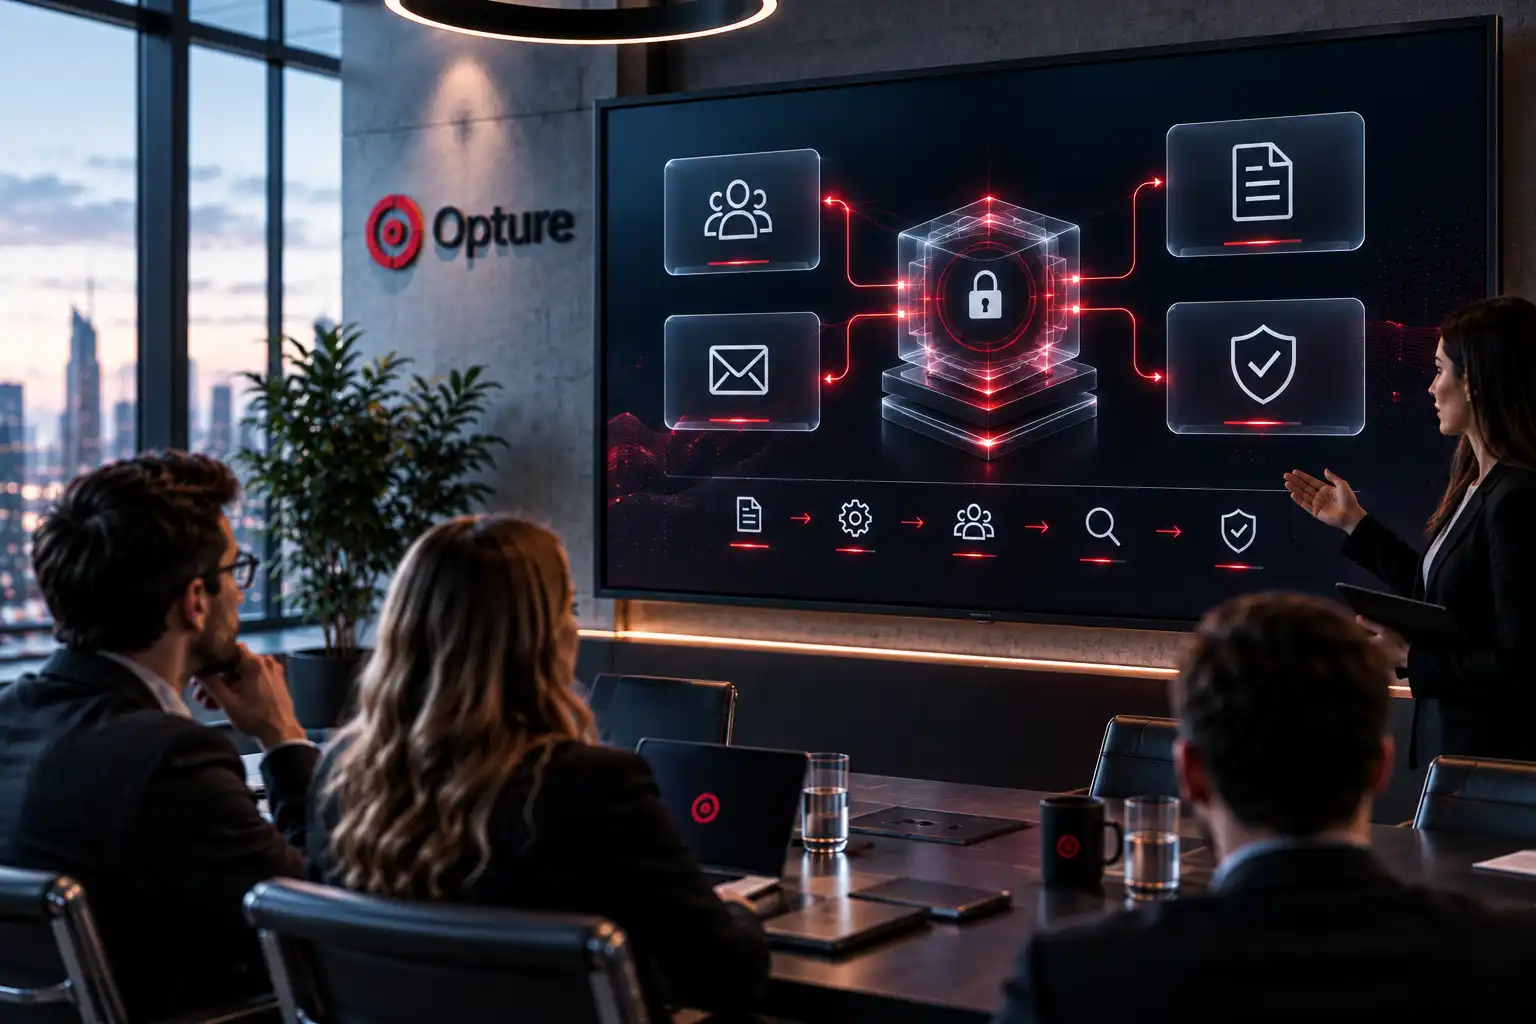
Centrale controle van alle taken
Verwerkersverordeningen, TOMs en verzoeken van betrokkenen worden centraal op één plek samengevoegd. Centrale controle over alle GDPR-thema's.
Geautomatiseerde termijnen & GDPR-workflows
Aanvragen, DPIAs en verwijderingsprocessen voor betrokkenen verlopen volgens standaardprocedures. Termijnen worden automatisch gecontroleerd.
Volledige transparantie over risico's
Maak gegevensstromen en systemen zichtbaar, detecteer zwakke punten vroegtijdig en minimaliseer aansprakelijkheidsrisico's.
Audit-mogelijkheid op drukknoppen
Elke actie wordt onveranderlijk gedocumenteerd. Volg moeiteloos de strenge vereisten van toezichthouders en auditors.
OPTURE DSMS
Uw concurrentievoordelen met OPTURE DSMS:
Een incident is niet alleen een proces-/assetfout of een zich voorgedaan risico. Het is eerder een afgebroken leveringsketen, een veiligheidsgerelateerd ongeval, een kwaliteitslek in de productie of een schending van ESG– of de GDPR-richtlijnen. OPTURE ICM Het stroomlijnt de gestructureerde, centrale registratie van al deze kritieke gebeurtenissen. U krijgt een volledig en onbevooroordeeld overzicht van alle afdelingen, locaties en dochterondernemingen.
Platformarchitectuur in plaats van eilandtools: Profiteer van de kracht van de geïntegreerde OPTURE RegOS Platform voor alle governanceprocessen.
Toonaangevende beveiligingsarchitectuur: Moderne encryptie en gegevensverwerking in overeenstemming met de GDPR – de perfecte basis voor zeer gevoelige persoonlijke gegevens.
Professionele controle: Breng een einde aan foutgevoelig Excel- of e-mailbeheer. Gebruik echte versiebeheer- en compliance-management.
Absolute onafhankelijkheid: Uw privacy is niet langer afhankelijk van individuen of kwetsbare fileservers. U hebt altijd volledige controle.
Globale schaalbaarheid: Ontworpen voor internationale organisaties. Ondersteunt multi-entiteitstructuren, landspecifieke vereisten en meertalige omgevingen.
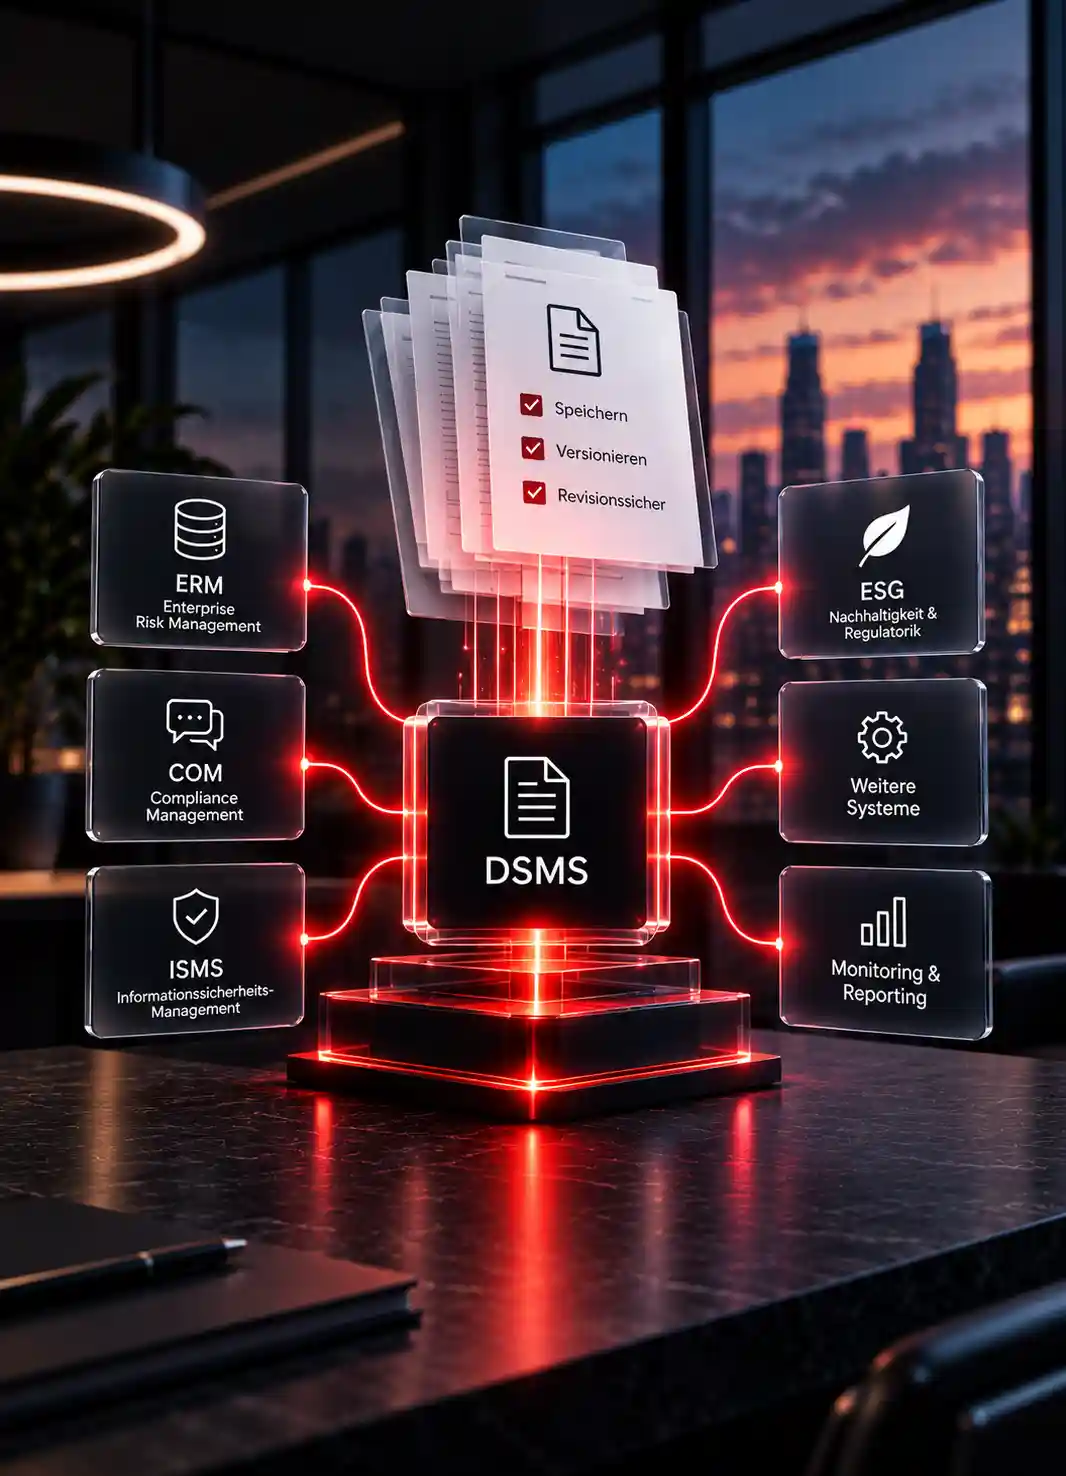
Regulerend controlemodel
Uw competente partner: Wat maakt OPTURE DSMS uniek
Vaak gestelde vragen over DSMS.
Welke concrete voordelen biedt OPTURE DSMS mij?
Het systeem versterkt uw naleving, reduceert de handmatige gegevensbescherming aanzienlijk en creëert 100 % transparantie over alle verwerkte persoonsgegevens en interne processen.
Op welke manier ondersteunt de software de interne controle?
Door vooraf gedefinieerde, gestructureerde workflows, een schone versiebeheer, volledige audit-trails en een volledig geautomatiseerde termijnbewaking.
Hoe verschilt OPTURE van andere DSMS-tools?
OPTURE DSMS is modern, flexibeler in aanpassing en veiliger. Dankzij de diepe integratie is het de ideale oplossing voor organisaties met bijzonder hoge en complexe vereisten op het gebied van gegevensbescherming en -beveiliging. Compliance-Vereisten.
Hoe werkt de toegangscontrole?
Wij gebruiken rolgebaseerde toegangsrechten. Deze kunt u zeer gedetailleerd beheren – helemaal afhankelijk van het documenttype, de afdeling of de specifieke beveiligingsniveau.
Hoe snel kan OPTURE DSMS bij ons geïmplementeerd worden?
Zeer snel. Meestal binnen 3 tot 6 weken. Het systeem is volledig zelf in te stellen door u – zonder langdurig IT-project of externe dienstverleners.
Wat is een Data Protection Management System (DSMS)? Definitie & betekenis
In een steeds meer data-gebaseerde economie is de bescherming van persoonsgegevens niet alleen een wettelijke noodzaak, maar ook een cruciale voorwaarde voor vertrouwen en samenwerking. Concurrentiefactor. Een Datasheet management systeem (DSMS) is een een systematische, holistische benadering voor het plannen, uitvoeren, bewaken en de continue verbetering van alle gegevensbescherminggerelateerde processen in een bedrijf. Het dient ter naleving van de voorschriften van Algemene verordening gegevensbescherming (GDPR) structureel in het dagelijkse bedrijfsleven vast te leggen en de verantwoording waarborgbaar te maken.
Voor bedrijfsleiding, gegevensbeschermingsfunctionarissen, compliance-managers en IT-beveiliging betekent een moderne DSMS de overgang van een reactieve schadebeperking naar een proactieve gegevensbeschermingsbeheersing. Een geïsoleerde Excel-lijst met verwerkingsactiviteiten volstaat vandaag niet meer. Een professioneel DSMS verbindt processen, IT-systemen, dienstverleners, risico’s, maatregelen en bewijzen in één centraal systeem.
De PDCA-cyclus in gegevensbescherming
Een functioneel gegevensbeschermingsbeheer is methodisch gebaseerd op de gevestigde praktijk. PDCA-cyclus (Plan, Do, Check, Act), die ook wordt gebruikt in ISO-normen zoals de ISO/IEC 27701 voor gegevensbescherming of ISO 27001 voor informatiebeveiliging wordt gebruikt. Hij zorgt ervoor dat gegevensbescherming niet wordt gezien als een eenmalig project, maar als een voortdurend proces.
Het centrale idee: Gegevensbescherming moet worden gepland, geïmplementeerd, regelmatig gecontroleerd en voortdurend verbeterd. Op deze manier ontstaat een Gegevensbeschermingsbeheer dat niet alleen documenteert, maar ook actief controleert.
[Doelstellingen voor gegevensbescherming & compliance-strategie]
               │
               ▼
    ┌──────────────────────┐
    │ 1. PLAN (planning) │
    │Risicoanalyse, VVTs, │
    │Richtlijnen opstellen│
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    │2. DO (Implementatie) │
    │ Tom implementeert │
    │Opleidingen geven│
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    3. CHECK (controle)
    │Controles, │
    │Incidentmonitoring│
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    │ 4. ACT (optimalisatie) │
    │ Procesen aanpassen,
    │Slechtheden verhelpen│
    └───────────┬───────────┘
               │
               ▼
[Continu verbeteringsproces]
1. Plan: Planning en concept
In de ontwerpfase worden privacydoelstellingen, verantwoordelijkheden en relevante De definitie van datastromen is vastgesteld. Dit omvat in het bijzonder de Overzicht van verwerkingsactiviteiten (VVT) in overeenstemming met artikel 30 van de DSGVO. Bedrijven registreren welke persoonsgegevens worden verwerkt, voor welk doel, op welke rechtsgrondslag, door welke systemen en met welke dienstverleners.
2. Do: Implementatie en uitvoering
In de implementatiefase worden gegevensbeschermingsmaatregelen operationeel geïntegreerd. Hieronder vallen: Technische en organisatorische maatregelen (TOM’s) Volgens artikel 32 van de AVG, Rol- en toegangsconcepten, versleuteling, toegangscontroles, medewerkeropleidingen en gedefinieerde processen voor rechten van betrokkenen, zoals inzage, rectificatie of verwijdering.
3. Controle: Monitoring en audit
Een DSMS moet regelmatig worden gecontroleerd. Interne audits, controles, gegevensbeschermingsbeoordelingen en monitoringprocessen tonen aan of gedefinieerde maatregelen effectief zijn. Ook privacyincidenten, termijnen, meldplicht en afwijkingen worden in deze fase herkend, beoordeeld en gedocumenteerd.
4. Actie: Correctie en optimalisatie
Als afwijkingen, nieuwe risico's of zwakke punten zichtbaar worden, moeten maatregelen worden aangepast en processen verbeterd. Bij een groot risico voor de rechten en vrijheden van de betrokken personen kan een Gegevensbeschermingseffectbeoordeling (DSFA) Dit is noodzakelijk. Op die manier wordt gegevensbescherming voortdurend verder ontwikkeld.
Regulatorische kernvereisten en boetrisico's
De AVG vereist niet alleen de naleving van gegevensbeschermingsvoorschriften, maar ook de bewijslast. Bedrijven moeten te allen tijde kunnen aantonen welke gegevens worden verwerkt, op welke rechtsgrondslag dit geschiedt, welke beschermingsmaatregelen zijn genomen en hoe de rechten van betrokkenen, dienstverleners en gegevensbeschermingsincidenten worden beheerd.
| Artikel van de DSGVO | Vereisten | Relevans voor het DSMS |
|---|---|---|
| Artikel 5, lid 2 | Verantwoording | De verantwoordelijke moet in staat zijn om te kunnen aantonen dat de privacyverklaring altijd wordt nageleefd. |
| Artikel 30 | Overzicht van verwerkingsactiviteiten | Het VVT vormt de centrale basis voor transparantie over gegevensverwerkende processen. |
| Artikel 32 | Veiligheid van de verwerking | Technische en organisatorische maatregelen moeten worden gedefinieerd, geïmplementeerd en gedocumenteerd. |
| Artikel 35 | Gegevensbescherming-effectbeoordeling | Risicovolle verwerkingen moeten systematisch worden geëvalueerd en geschikte beschermingsmaatregelen moeten worden ontwikkeld. |
| Artikel 28 | Verwerking van bestellingen | Externe dienstverleners moeten contractueel, organisatorisch en zichtbaar worden gecontroleerd. |
Voorbeelden uit de praktijk: Excel vs. moderne DSMS-software
Veel bedrijven beheren nog steeds gegevensbeschermingsprocessen in Excel-lijsten, e-mails en afzonderlijke documenten. In de praktijk leiden dit tot informatielekken, onduidelijke verantwoordelijkheden, verouderde bewijzen en een hoge hoeveelheid handmatige werkzaamheden. Vooral bij rechten van betrokkenen, gegevensbeschermingsincidenten of audits raken dergelijke systemen snel aan hun grenzen.
Scenario: Een persoon verzoekt om zijn gegevens te verwijderen
De handmatige methode: De functionaris voor gegevensbescherming moet zich in Zoek naar verschillende lijsten en systemen om te achterhalen waar de gegevens van de betrokken persoon zijn opgeslagen. Vervolgens worden vakafdelingen per e-mail geïnformeerd. Reacties, termijnen en bewijzen moeten handmatig worden gecontroleerd.
Met een moderne DSMS: De software koppelt verwerkingsactiviteiten aan elkaar, Sistemas, verantwoordelijken en dienstverleners werken samen. Bij ontvangst van een aanvraag start een geautomatiseerd workflow. Fachverantwortliche ontvangen taken, deadlines worden gecontroleerd en alle verwerkingsstappen worden auditvriendelijk gedocumenteerd.
De voordelen van gespecialiseerde DSMS-software
Een moderne gegevensbeschermingsbeheersing moet dynamisch, schaalbaar en controleerbaar zijn. Een gespecialiseerde DSMS-software ondersteunt bedrijven bij het centraal beheren van gegevensbeschermingsprocessen, het up-to-date houden van bewijzen en het duurzaam verwerken van regelgevende vereisten.
- Centrale bron van waarheid: VVTs, TOMs, contracten, toestemmingen, DSFA, privacybeschermingsincidenten en bewijzen worden centraal beheerd en verschaft.
- Geautomatiseerde workflows en termijnmonitoring: Taken, herinneringen, escalaties en reviews verlichten de werkdruk van gegevensbeschermingsmedewerkers en afdelingen.
- Risicobasisgestuurde gegevensbescherming: Verwerkingsactiviteiten, IT-systemen, dienstverleners en beveiligingsmaatregelen kunnen geassocieerd en geprioriteerd worden met risico’s.
- Audit-klaarheidscontrole op drukknoppen: Bevestigingen, rapporten en verwerkingsgeschiedenis zijn gestructureerd beschikbaar voor audits of vragen van de toezichthoudende instantie.
Van de kosten voor gegevensbescherming naar een geïntegreerd controleinstrument
Een professioneel DSMS beperkt gegevensbescherming niet tot documentatie en verplichte taken. Dankzij duidelijke processen, geautomatiseerde workflows en centrale verificaties wordt privacy een beheersbaar onderdeel van governance, compliance en informatiebeveiliging.
Bedrijven krijgen transparantie over gegevensverwerking, dienstverleners, beveiligingsmaatregelen en risico's. Tegelijkertijd neemt de handmatige werkzaamheid af, omdat reviews, deadlines, taken en bewijzen systematisch worden gecontroleerd. Op deze manier wordt privacy auditabel, efficiënt en op lange termijn betrouwbaar.

