Soluzioni
Modernest Data Protection Management System (DSMS)
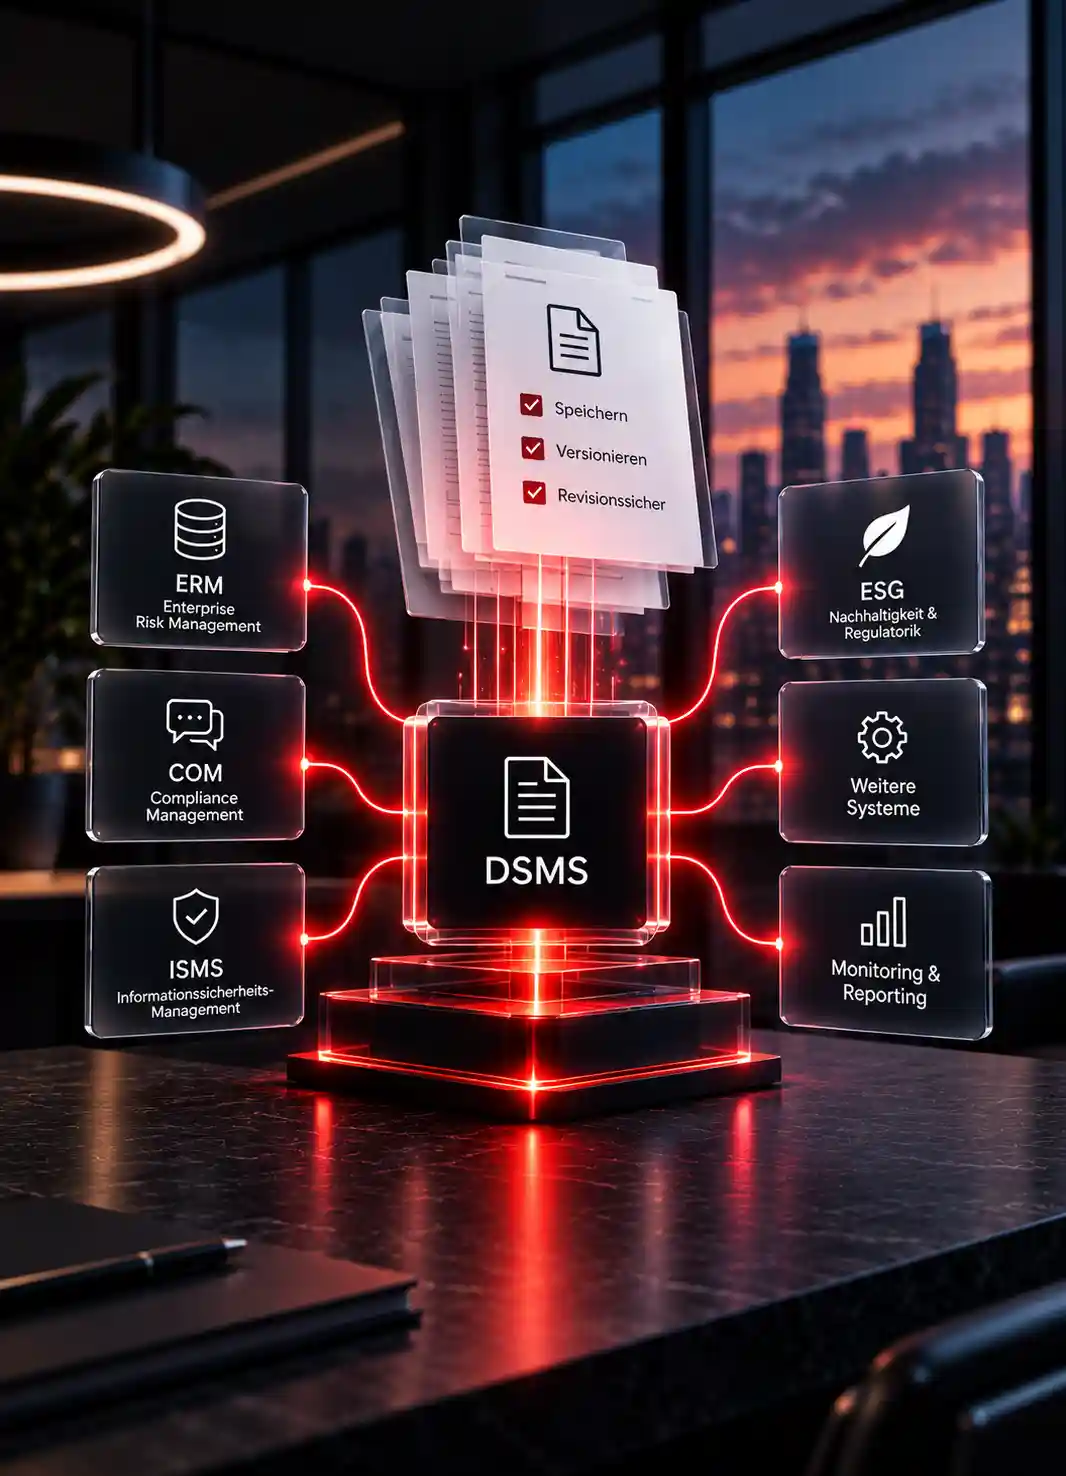
La soluzione strutturata, revisionabile e completamente conforme alla GDPR per la vostra azienda. Gestite centralmente tutti i processi di protezione dei dati in un unico luogo – e soddisfate senza sforzo i più elevati requisiti stabiliti dalla GDPR, dalle norme ISO, dalla normativa UE, dalla sicurezza delle informazioni e dalle linee guida interne sulla governance.
Vantaggi e automazione
DSMS intelligente: gestire la privacy, ridurre i rischi e garantire la conformità
OPTURE DSMS unisce in una soluzione ben strutturata la gestione della privacy, la valutazione dei rischi, la gestione delle misure e la documentazione.
- Look e feel moderno
- Utilizzo intuitivo
- Leader tecnologico
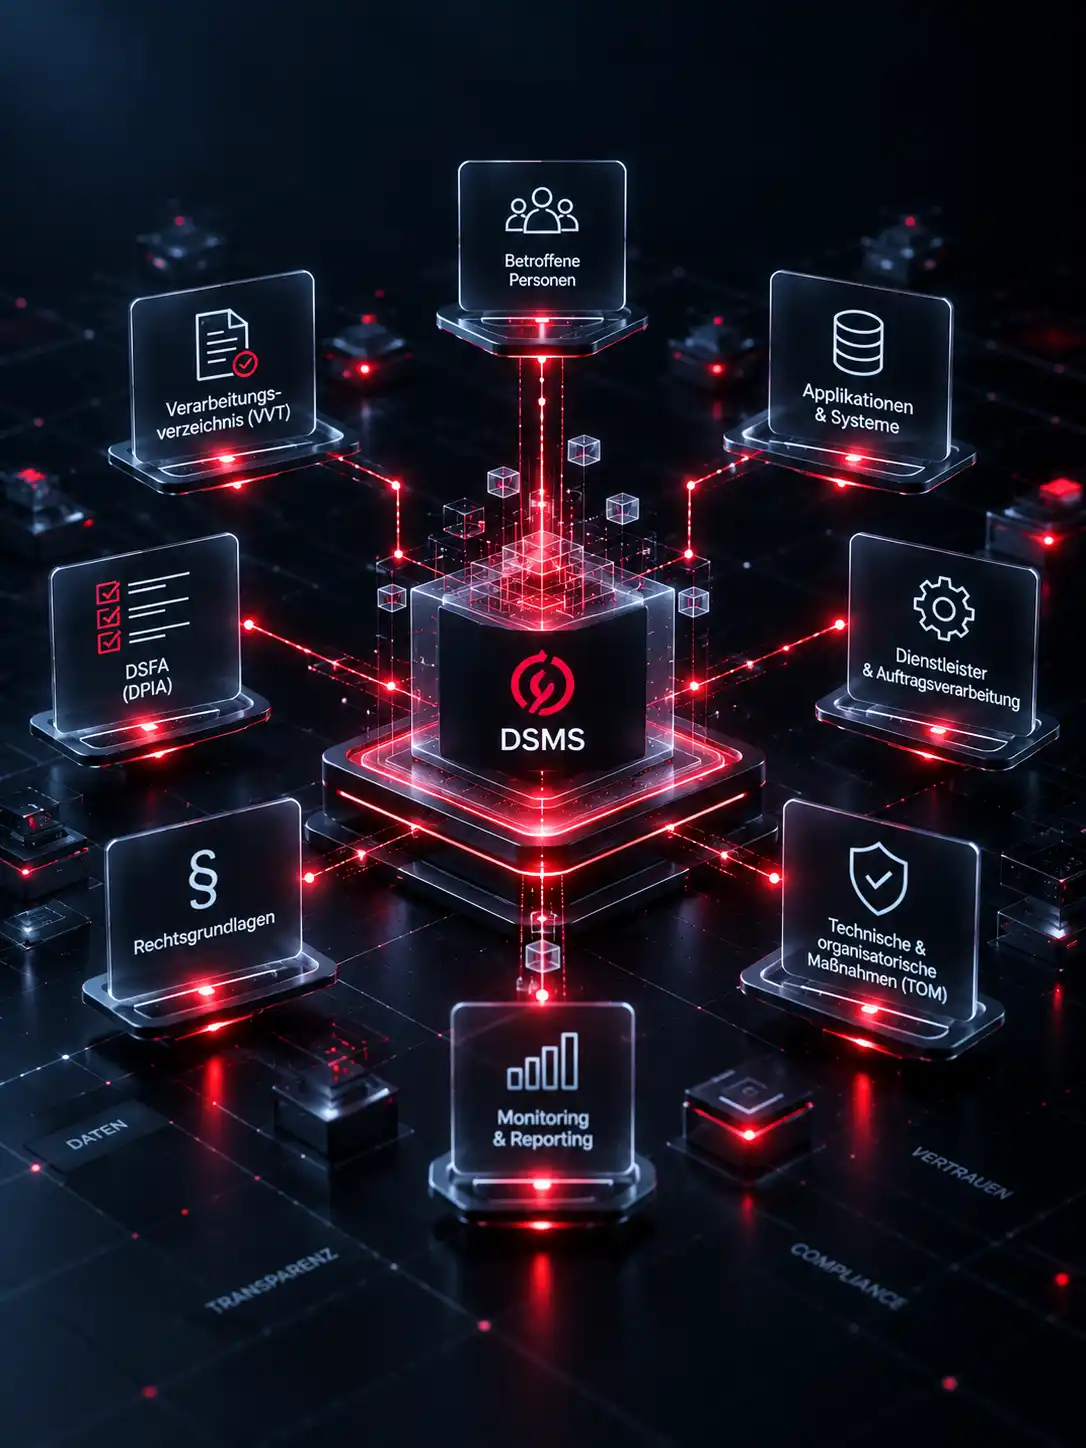
Catalogo di lavorazione dinamico (VVT)
Non registrare più le attività di elaborazione in modo isolato. Il VVT in OPTURE DSMS è intelligentemente collegato alle applicazioni, ai fornitori di servizi e alle basi giuridiche. Le divisioni competenti possono effettuare la loro attività di supporto direttamente nel sistema tramite semplici moduli compilati.
- VVT -> Descrizione del processo
- Fondamenti giuridici, destinatari e trasferimenti
- Reporting automatizzato
- Termini di conservazione dei dati e concetto di cancellazione
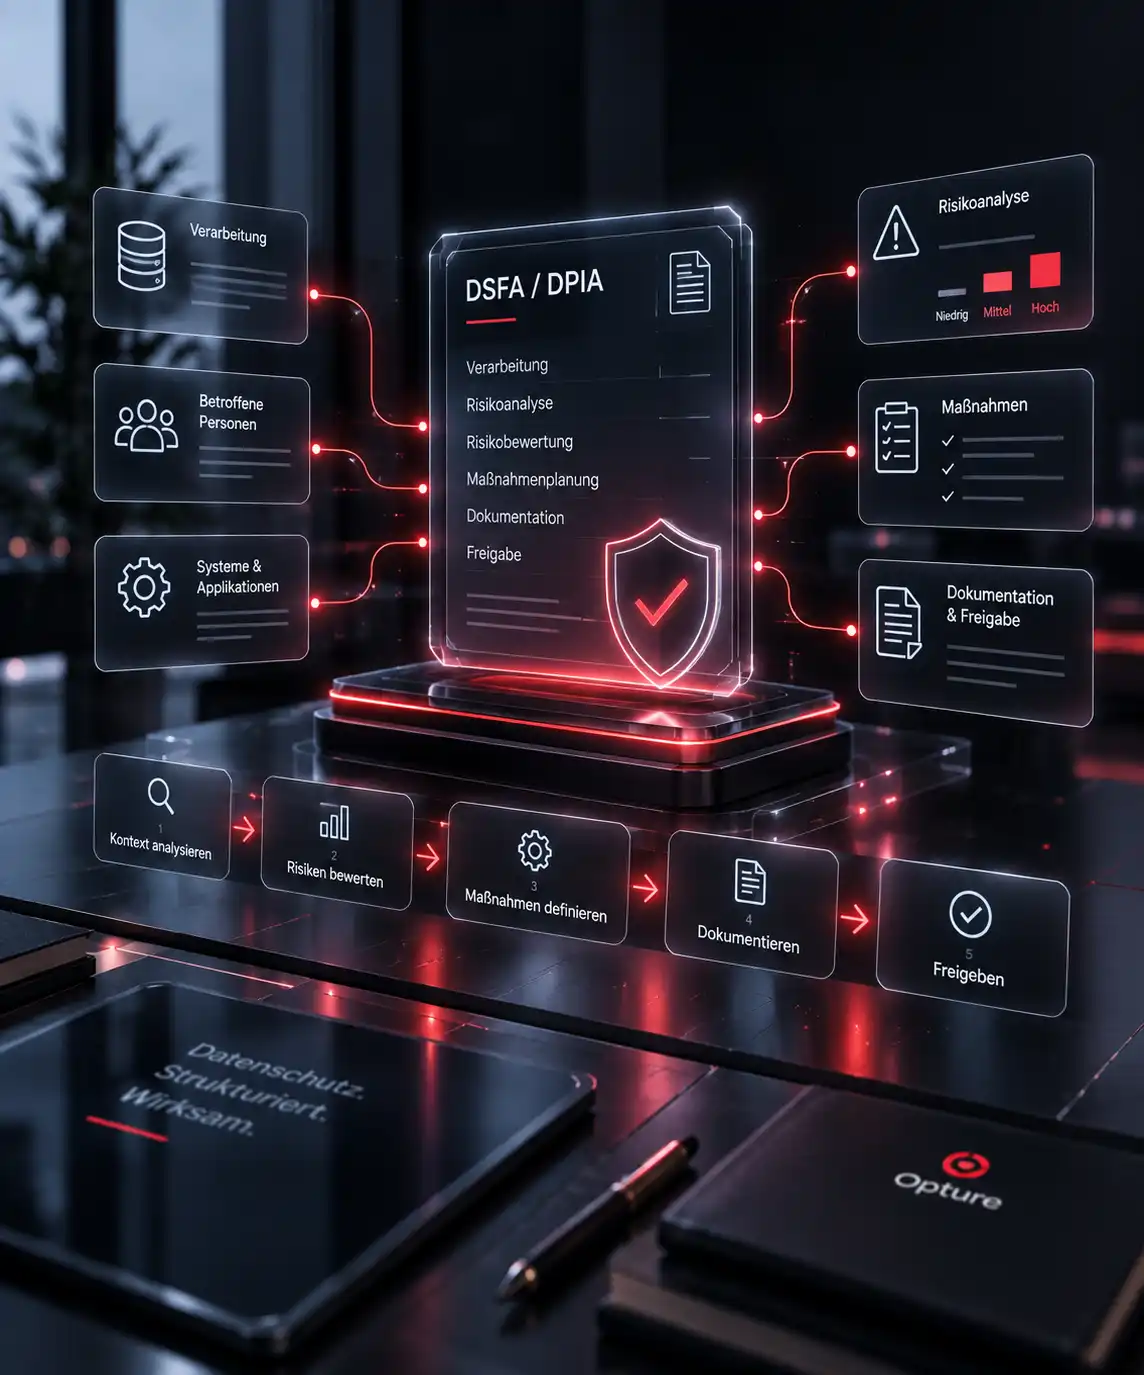
Valutazione dei rischi per la privacy gestita dal sistema (DSFA / DPIA)
Quando un trattamento comporta alti rischi per le persone interessate, il sistema lo conduce in modo metodico attraverso l'analisi dei valori soglia e la successiva valutazione del rischio, inclusa la pianificazione delle misure.
- Analisi dei rischi
- Misure e riduzione dei rischi
- Documentazione e distribuzione
- Persone colpite e conseguenze
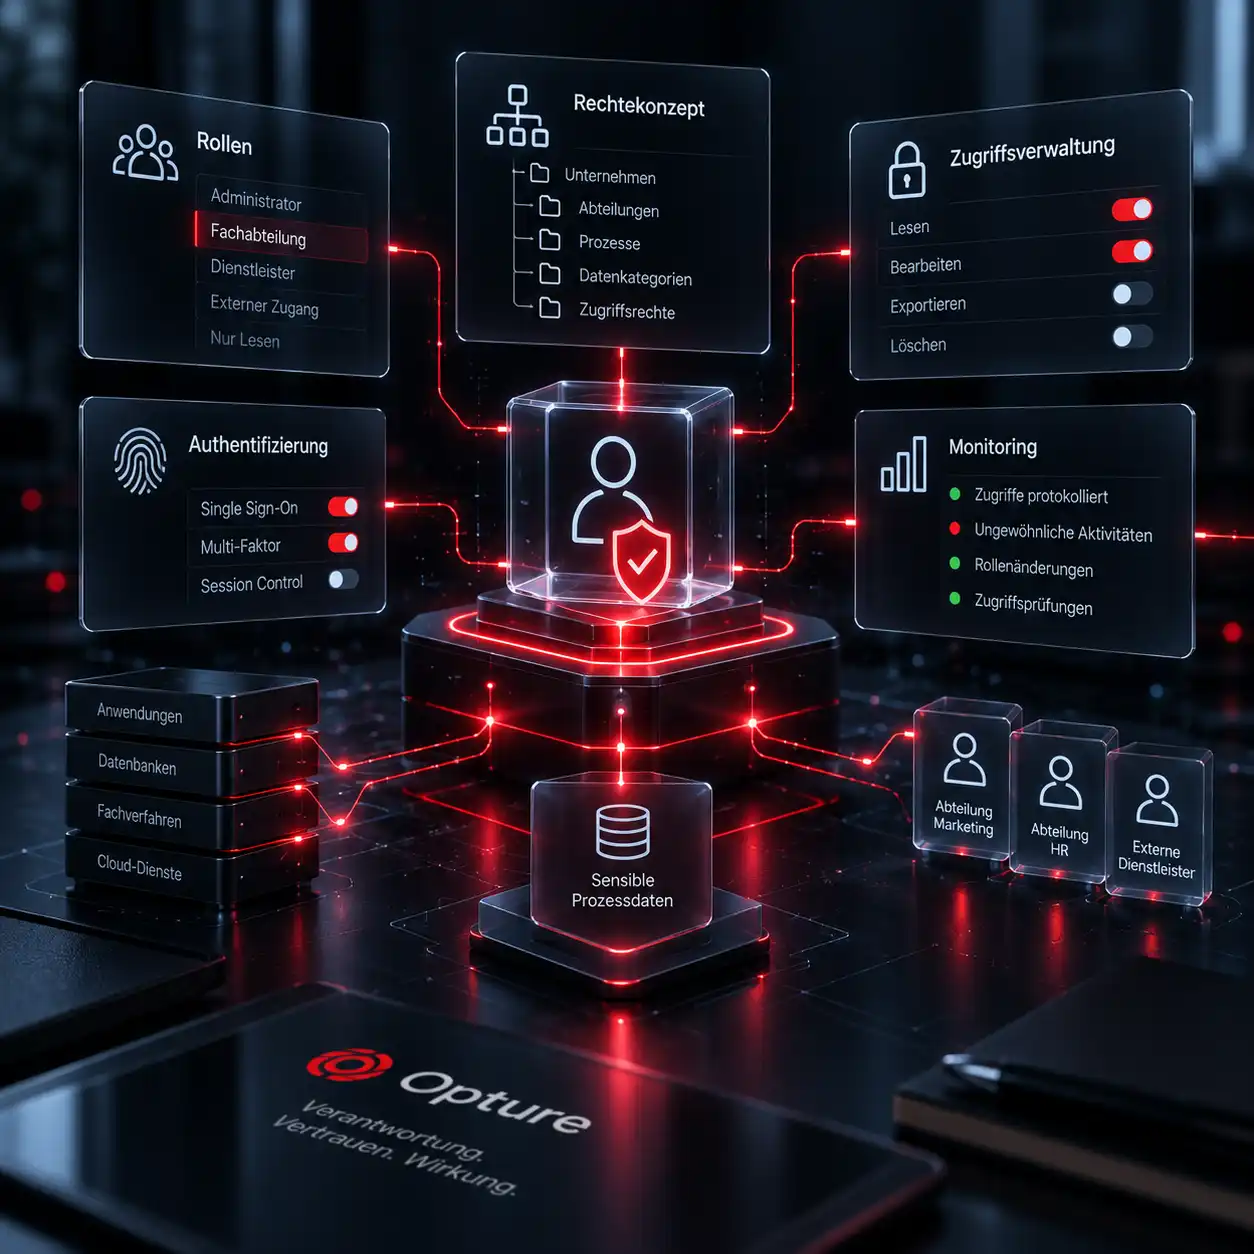
Gestione granulare e basata su rotolamento degli accessi
Paradossalmente, gli strumenti DSMS spesso rappresentano un rischio per la privacy stessa, poiché chiunque può visualizzare tutto. OPTURE DSMS protegge i dati sensibili dei processi grazie a un rigoroso sistema di attribuzioni che separa le accessi in base alle divisioni aziendali o ai clienti.
- Concetto di ruoli e diritti
- Gestione degli accessi
- Monitoraggio e verifiche
- Autenticazione e sicurezza
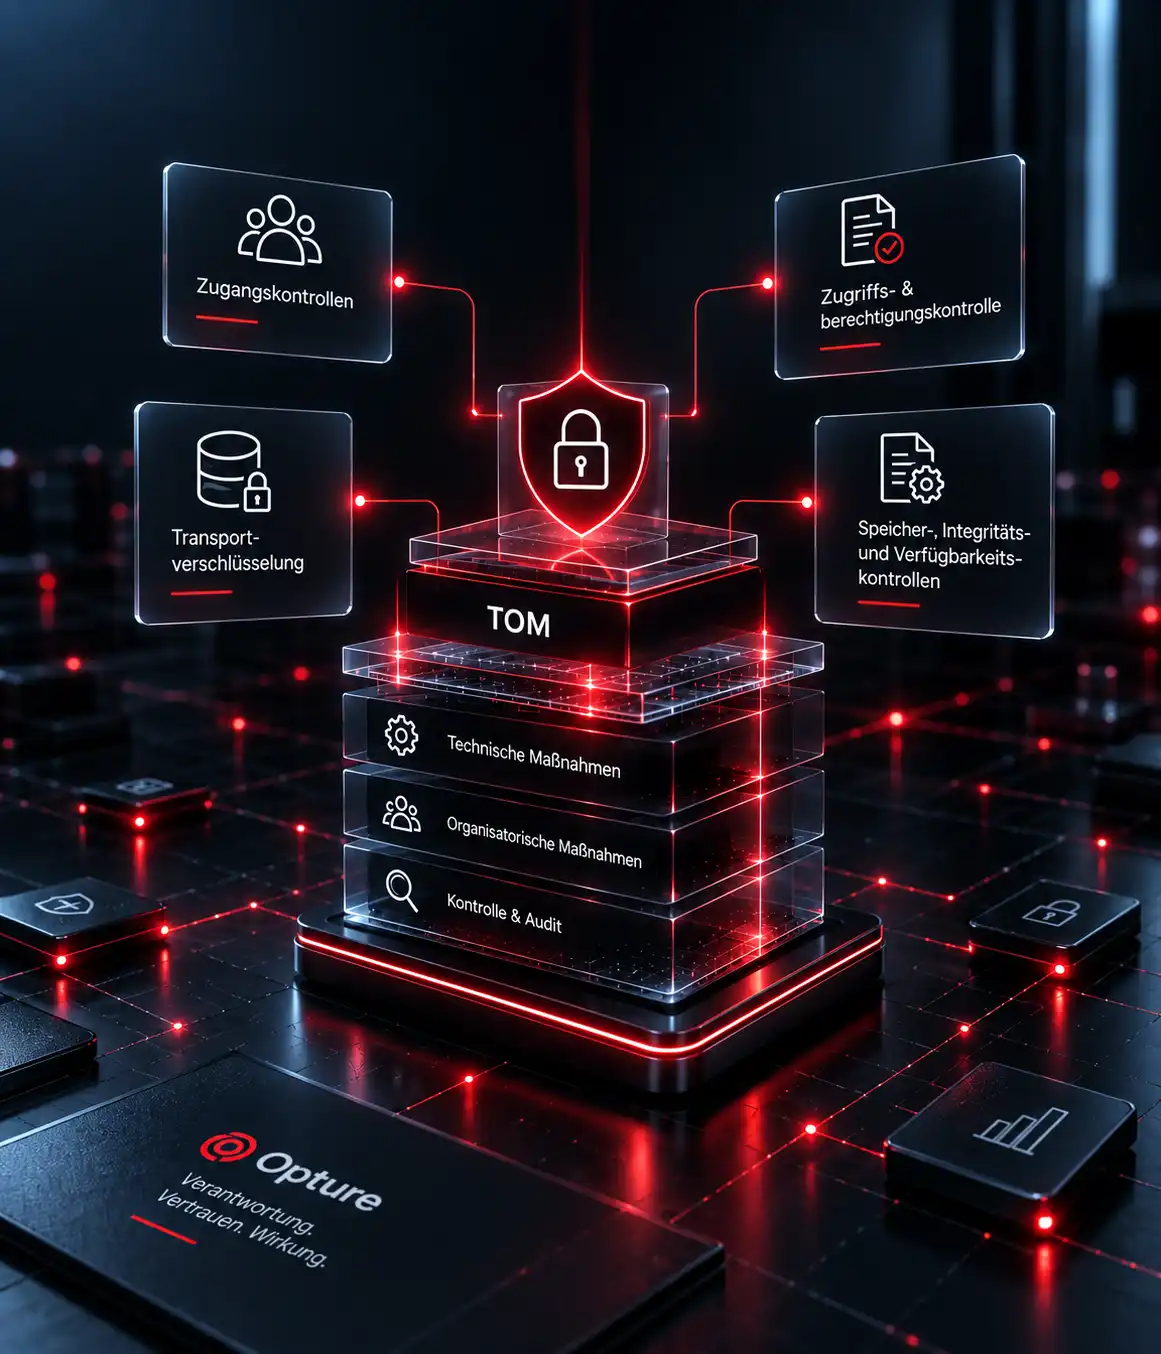
Misure tecniche e organizzative (TOM)
TOM costituisce l’intera architettura di sicurezza tecnica e organizzativa – senza TOM un DSMS non è auditabile. TOM sono le misure di sicurezza secondo l’articolo 32 del GDPR, che garantiscono che i dati personali siano trattati in modo protetto, controllato e auditabile,
- Controlli di accesso
- Controllo degli accessi e delle autorizzazioni
- Trasporto crittografato
- Controlli di memoria, integrità e disponibilità
Excel è fuori moda - OPTURE è in
Ecco come funziona l'innovativo OPTURE DSMS
Lasciatevi alle spalle le liste manuali di Excel e le complesse procedure di invio di e-mail. Il sistema di gestione della privacy OPTURE combina una piattaforma centrale con flussi di lavoro automatizzati, documentazione intelligente e sicurezza di revisione completa.
Controllo centrale di tutte le attività
I registri delle operazioni di trattamento, i TOM e le richieste degli interessati vengono centralizzati in un unico luogo. Controllo centrale di tutti i temi GDPR.
Termini automatizzati e workflow GDPR
Le richieste dei soggetti interessati, i DPIA e le procedure di cancellazione vengono gestite secondo procedure standard. I termini vengono monitorati automaticamente.
Totali trasparenza sui rischi
Facilita la visibilità dei flussi di dati e dei sistemi, identifica le vulnerabilità in anticipo e riduce i rischi legati alle responsabilità.
Capacità di audit a portata di clic
Ogni azione viene documentata in modo inalterabile. Rispettate senza difficoltà le rigorose esigenze delle autorità di vigilanza e degli auditor.
OPTURE DSMS
I vantaggi competitivi con OPTURE DSMS:
Un incidente non è solo un guasto al processo o all'asset o un rischio verificatosi; è piuttosto una catena di approvvigionamento interrotta, un incidente rilevante per la sicurezza, un difetto di qualità nella produzione o una violazione delle normative. ESG– oppure le normative GDPR. OPTURE ICM Consente la raccolta strutturata e centralizzata di tutti questi eventi critici. Si ottiene un quadro completo e non alterato dell'intera organizzazione, comprese le sue divisioni, i suoi siti e le sue filiali.
Architettura di piattaforma invece che strumenti isolati: Approfittate della potenza combinata dell'integrazione OPTURE RegOS Piattaforma per tutti i processi di governance.
Architettura di sicurezza di punta: Codifica moderna e trattamento dei dati conforme alla GDPR – il fondamento perfetto per dati altamente sensibili e personali.
Controllo professionale: Lasciatevi alle spalle la gestione di Excel o e-mail vulnerabili agli errori. Utilizzate una gestione delle versioni e della conformità reale.
Assoluta indipendenza: La vostra privacy non dipende più da singoli individui o server file vulnerabili. Avete il pieno controllo in ogni momento.
Scalabilità globale: Progettato per organizzazioni internazionali. Supporta strutture multi-entità, requisiti specifici per ogni paese e ambienti multilingue.
Modello di controllo regolatorio
Il vostro partner competente: ciò che rende l'OPTURE DSMS unico
Spesso vengono poste domande sul tema DSMS.
Quali vantaggi concreti offre OPTURE DSMS?
Il sistema rafforza la vostra conformità, riduce notevolmente i costi di protezione dei dati manuali e garantisce la % trasparenza su tutti i dati personali elaborati e sui processi interni.
In che modo il software supporta la gestione interna?
Grazie a flussi di lavoro predefiniti e strutturati, una gestione delle versioni pulita, percorsi di audit completi e un controllo automatico delle scadenze.
Come si differenzia OPTURE dagli altri strumenti DSMS?
OPTURE DSMS è più moderno, flessibile, adattabile e sicuro. Grazie alla sua integrazione profonda, è la soluzione ideale per le organizzazioni con requisiti di protezione dei dati particolarmente elevati e complessi. Conformità-Richieste.
Come funziona la gestione degli accessi?
Utilizziamo autorizzazioni basate su ruoli. Queste possono essere gestite in modo altamente granulare – in base al tipo di documento, all’area di appartenenza o alla specifica sicurezza applicata.
Quanto velocemente OPTURE DSMS può essere implementato presso di noi?
Molto velocemente. Di solito in 3-6 settimane. Il sistema è completamente configurabile da voi stessi – senza lunghi progetti IT o partner esterni.
Cos'è un sistema di gestione della privacy (DSMS)? Definizione e significato
In un'economia sempre più orientata ai dati, la protezione dei dati personali non è solo una necessità legale, ma un elemento fondamentale per la fiducia e la collaborazione dei cittadini. Fattore competitivo. Un Gestione del sistema della protezione dei dati (DSMS) è un approccio sistematico e globale alla pianificazione, attuazione, monitoraggio e miglioramento continuo di tutti i processi rilevanti per la protezione dei dati all'interno di un'azienda. È destinato a soddisfare le esigenze Regolamento generale sulla protezione dei dati (GDPR) stabilire una struttura strutturata nel corso della normale attività aziendale e garantire la possibilità di verificare la responsabilità.
Per la direzione aziendale, i responsabili della protezione dei dati, della conformità e della sicurezza informatica, un DSMS moderno significa il passaggio dalla limitazione reattiva dei danni a una gestione proattiva della protezione dei dati. Una lista isolata di attività di elaborazione in Excel non è più sufficiente oggi. Un DSMS professionale connette processi, sistemi IT, fornitori di servizi, rischi, misure e verifiche in un sistema centrale.
Il ciclo PDCA nel settore della privacy
Una gestione funzionale della privacy si basa metodologicamente sull'approccio consolidato. Ciclo PDCA (Plan, Do, Check, Act), che è anche presente nelle norme ISO come la ISO/IEC 27701 per la protezione dei dati personali o ISO 27001 si applica alla sicurezza delle informazioni. Assicura che la protezione dei dati personali non sia intesa come un progetto unico, ma come un processo continuo.
Il concetto centrale: La protezione dei dati deve essere pianificata, implementata, verificata regolarmente e migliorata continuamente. In questo modo si crea un Gestione della privacy che non solo documenta, ma gestisce attivamente.
[Obiettivi di protezione dei dati e strategia di conformità]
               │
               ▼
    ┌──────────────────────┐
    │1. PIANIFICAZIONE (Programmazione) │
    │Analisi dei rischi, VVTs, │
    │ Creare linee guida │
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    │2. DO (attuazione) │
    │Tom implementa, │
    │Realizzare corsi di formazione│
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    3. CONTROLLO (Esame)
    │Audit, controlli, │
    │Monitoraggio degli incidenti│
    └───────────┬───────────┘
               │
               ▼
    ┌──────────────────────┐
    │4. ACT (Ottimizzazione) │
    Modificare i processi,
    │Sistemare le vulnerabilità│
    └───────────┬───────────┘
               │
               ▼
[Processo di miglioramento continuo]
1. Piano: Progettazione e realizzazione
Nella fase di progettazione vengono definiti gli obiettivi di protezione dei dati personali, le responsabilità e le pertinenti misure di sicurezza. Definizione dei flussi di dati. Ciò comprende in particolare: Elenco delle attività di trattamento (VVT) in conformità con l'articolo 30 del GDPR. Le aziende registrano quali dati personali vengono elaborati, a quale scopo, sulla base di quale base giuridica, tramite quali sistemi e con quali fornitori di servizi.
2. Giorno: Implementazione e implementazione
Nella fase di implementazione vengono implementate misure di protezione dei dati personali. Tra queste figurano: Misure tecniche e organizzative (TOMs) in conformità con l’articolo 32 del GDPR, Concetti di ruolo e autorizzazione, crittografia, controlli di accesso, formazione del personale e processi definiti per i diritti dei soggetti interessati, come l’accesso alle informazioni, la rettifica o la cancellazione.
3. Verifica: Monitoraggio e audit
Un DSMS deve essere verificato regolarmente. Gli audit interni, le verifiche di controllo, le revisioni sulla protezione dei dati e i processi di monitoraggio dimostrano se le misure definite sono efficaci. Anche gli incidenti relativi alla protezione dei dati, i termini di scadenza, i requisiti di segnalazione e le deviazioni vengono rilevati, valutati e documentati in questa fase.
4. Azione: correzione e ottimizzazione
Se emergono deviazioni, nuovi rischi o vulnerabilità, è necessario adattare le misure e migliorare i processi. In presenza di un rischio elevato per i diritti e le libertà delle persone interessate, è possibile adottare misure di protezione supplementari. Valutazione dei rischi per la protezione dei dati (DSFA) È necessario. In questo modo la protezione dei dati personali viene continuamente sviluppata.
Obblighi fondamentali di regolamentazione e rischi di sanzioni
La GDPR non richiede solo il rispetto delle norme sulla protezione dei dati, ma anche la dimostrazione di tale rispetto. Le aziende devono essere in grado di dimostrare in ogni momento quali dati vengono elaborati, su quale base giuridica ciò avviene, quali misure di protezione sono state adottate e come vengono gestite le prerogative dei soggetti interessati, i fornitori di servizi e gli incidenti relativi alla protezione dei dati.
| Articoli della GDPR | Richiesta | Importanza per il DSMS |
|---|---|---|
| Articolo 5, paragrafo 2 | Responsabilità | Il responsabile deve poter dimostrare in ogni momento il rispetto dei principi di protezione dei dati personali. |
| Articolo 30 | Elenco delle attività di trattamento | Il VVT costituisce la base centrale per la trasparenza sui processi di elaborazione dei dati. |
| Articolo 32 | Sicurezza del trattamento | Le misure tecniche e organizzative devono essere definite, implementate e documentate. |
| Articolo 35 | Valutazione dei possibili effetti sulla privacy | Le lavorazioni a rischio devono essere valutate sistematicamente e devono essere adottate le misure di protezione appropriate. |
| Articolo 28 | Processo di elaborazione di ordini | I servizi esterni devono essere gestiti in modo contrattuale, organizzativo e verificabile. |
Esistono esempi pratici: Excel vs. software DSMS moderno
Molte aziende ancora gestiscono i processi di protezione dei dati in fogli di calcolo, e-mail e singoli documenti. In pratica, ciò porta a interruzioni dei processi, responsabilità poco chiare, prove obsolete e un elevato dispendio di manodopera. Soprattutto nei casi di diritti dei soggetti interessati, incidenti relativi alla protezione dei dati o audit, tali strutture rapidamente si esauriscono.
Scenario: Un interessato richiede la cancellazione dei propri dati
Il metodo manuale: Il responsabile della protezione dei dati deve essere presente Esplorare diverse liste e sistemi per scoprire dove sono memorizzati i dati della persona interessata. Successivamente, le divisioni competenti vengono informate via e-mail. Le risposte, i termini e le prove devono essere controllate manualmente.
Con un DSMS moderno: Il software collega le attività di elaborazione, Sistemi, responsabili e fornitori interagiscono tra loro. All’arrivo di una richiesta, inizia un flusso di lavoro automatizzato. I responsabili delle aree competenti ricevono le attività, i termini vengono monitorati e tutti i passaggi di elaborazione vengono documentati in modo sicuro da eventuali revisioni.
I vantaggi di un software DSMS specializzato
Una gestione moderna della privacy deve essere dinamica, scalabile e sicura da audit. Un software DSMS specializzato aiuta le aziende a gestire centralmente i processi di protezione dei dati, a mantenere aggiornati i documenti comprovanti e a soddisfare in modo duraturo gli obblighi normativi.
- Una fonte centrale di verità: I VVTs, i TOMs, i contratti, le consimmissioni, la DSFA, i casi di violazione della privacy e le prove vengono gestiti e archiviati centralmente.
- Flussi di lavoro automatizzati e monitoraggio dei termini: Le attività, le memorie, le escalation e le recensioni alleviano i responsabili della protezione dei dati e le aree funzionali.
- Controllo della protezione dei dati basato sui rischi: Le attività di elaborazione, i sistemi informatici, i fornitori di servizi e le misure di protezione possono essere collegati a rischi e assegnati priorità.
- Disponibilità all’audit a un semplice tocco di pulsante: I documenti comprovanti, i report e le cronologie dei processi di trattamento sono disponibili in forma strutturata per audit o richieste della autorità di vigilanza.
Dal dispendio di tempo per la protezione dei dati personali all’strumento di controllo integrato
Un DSMS professionale non riduce la protezione dei dati personali a semplici attività di documentazione e obblighi legali. Con processi chiari, flussi di lavoro automatizzati e verifiche centralizzate, la protezione dei dati diventa un aspetto gestibile della governance, della conformità e della sicurezza delle informazioni.
Le aziende ottengono trasparenza sulle operazioni di elaborazione dei dati, sui fornitori di servizi, sulle misure di protezione e sui rischi. Allo stesso tempo, il lavoro manuale diminuisce poiché le recensioni, i termini, le attività e le verifiche vengono gestite in modo sistematico. In questo modo, la protezione dei dati diventa auditabile, efficiente e sostenibile nel lungo termine.