Oplossingen
Leidinggevend op het gebied van informatie- en cyberbeveiliging (ISMS/NIS2)
Informatietietbeveiligingsbeheersysteem & Cyber Security (ISMS / NIS2). OPTURE ISMS/NIS2 combineert beproefde ISMS-standaarden (ISO) optioneel met regulatorische NIS2-vereisten tot een geïntegreerd, intelligent veiligheids- en veerkrachtsysteem – innovatief, consistent en volledig geconnecteerd.
Klanttevredenheid
Intelligente ISMS/NIS2 gecombineerd - zo verloopt integratie vandaag de dag
OPTURE ISMS/NIS2 en KRITIS is meer dan een standaard ISMS-oplossing. Het combineert SBA, BIA en BCM voor maximale informatiebeveiliging en kan optioneel naadloos worden gecombineerd met NIS2 voor maximale cyberveiligheid.
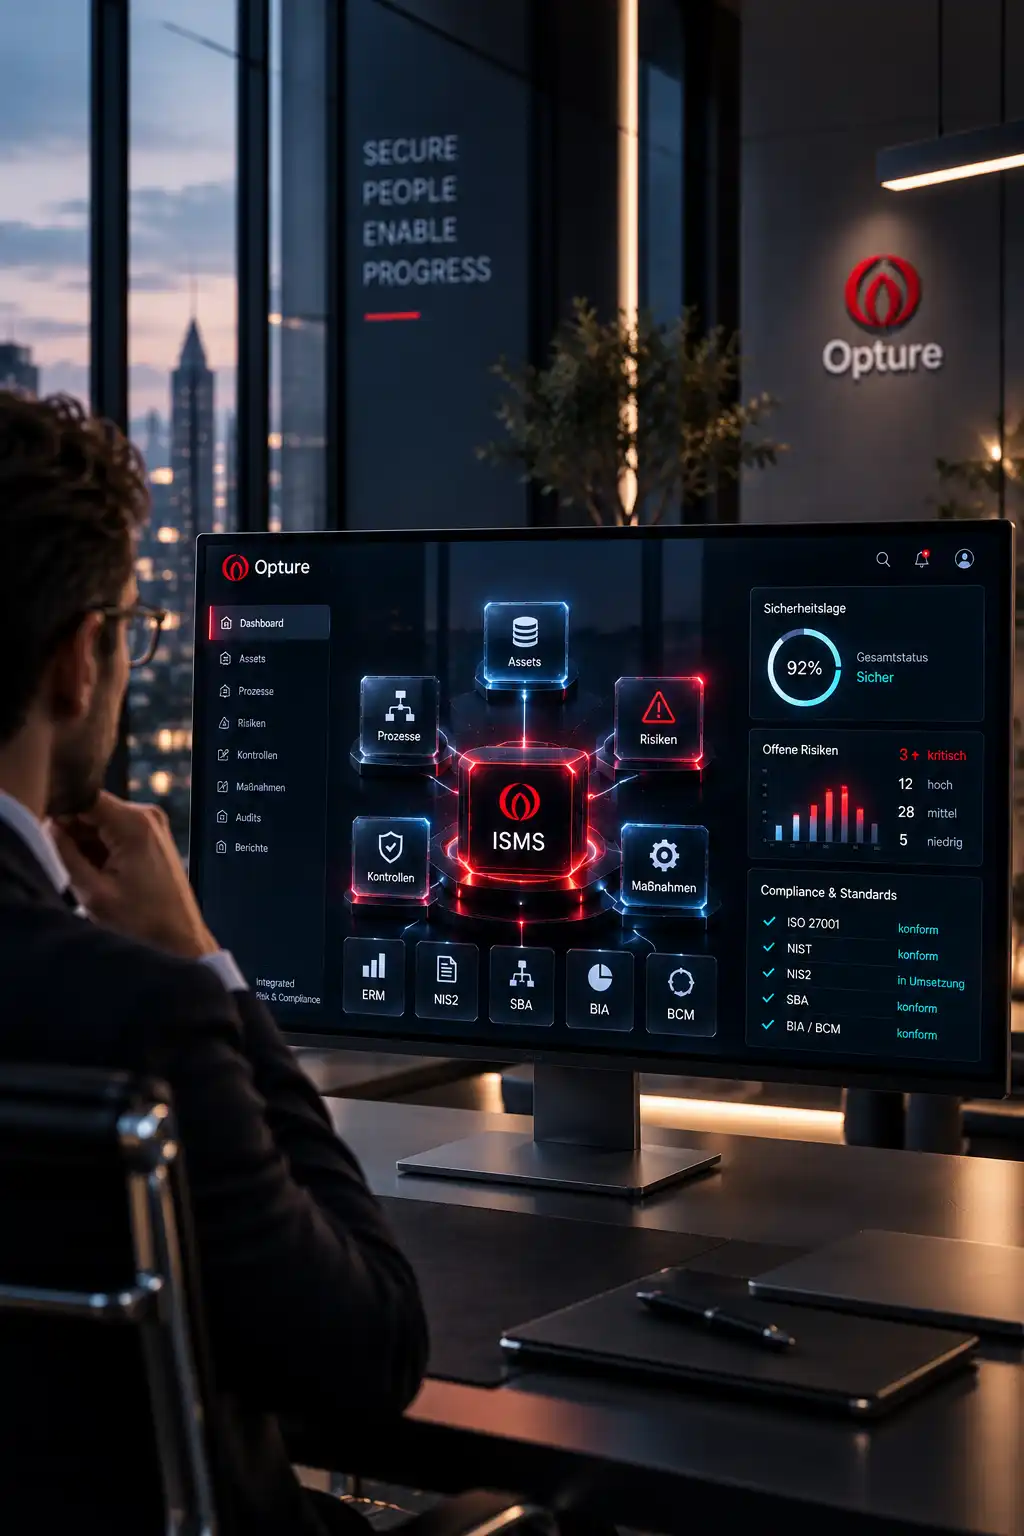
Het hart van de informatiebeveiliging
Een geïntegreerd systeem dat processen, assets, risico's en maatregelen intelligent verbindt en volledig met ERM, NIS2, KRITIS, SBA, BIA en BCM zijn met elkaar verbonden.
Gestructureerde veiligheid: Volgens ISO 27001, NIST en branchespecifieke frameworks.
Centrale administratie: Activa’s, risico’s, controles en maatregelen – 100% % auditvriendelijk.
Geautomatiseerde workflows: Voor reviews, publicaties, escalaties en bewijsmateriaal.
Holistische governance: Direct integratie in ERM, IKS en naleving.
Realtime transparantie: Overzicht op elk moment van de actuele veiligheidssituatie.
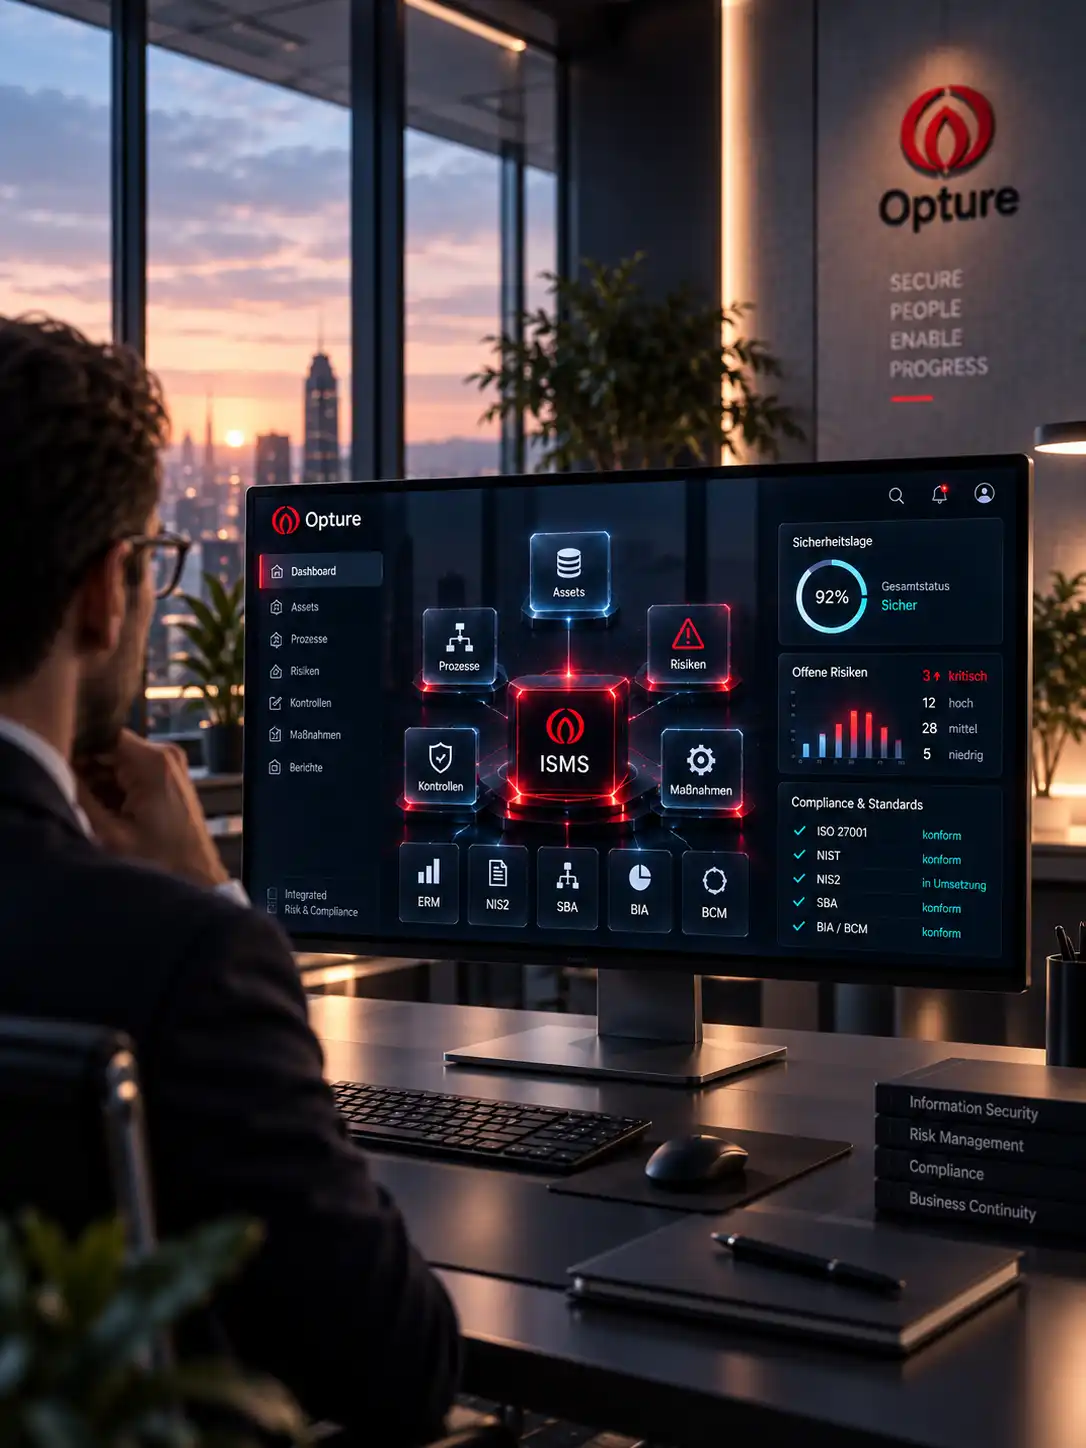
Nauwkeurige beoordeling voor kritieke beslissingen
De betrouwbare basis om kritische processen, assets en hun afhankelijkheden nauwkeurig te evalueren.
Systeemmatige beoordeling: Van de effecten op beschikbaarheid, integriteit, vertrouwelijkheid en naleving van de wetgeving.
Kritische waarneming: Identificatie van assets en processen als basis voor beveiligingsbehoeften.
Geautomatiseerde aflezing: Over concrete maatregelen en veiligheidsniveaus.
Volledige documentatie: Perfect voor audits en NIS2-bewijzen.
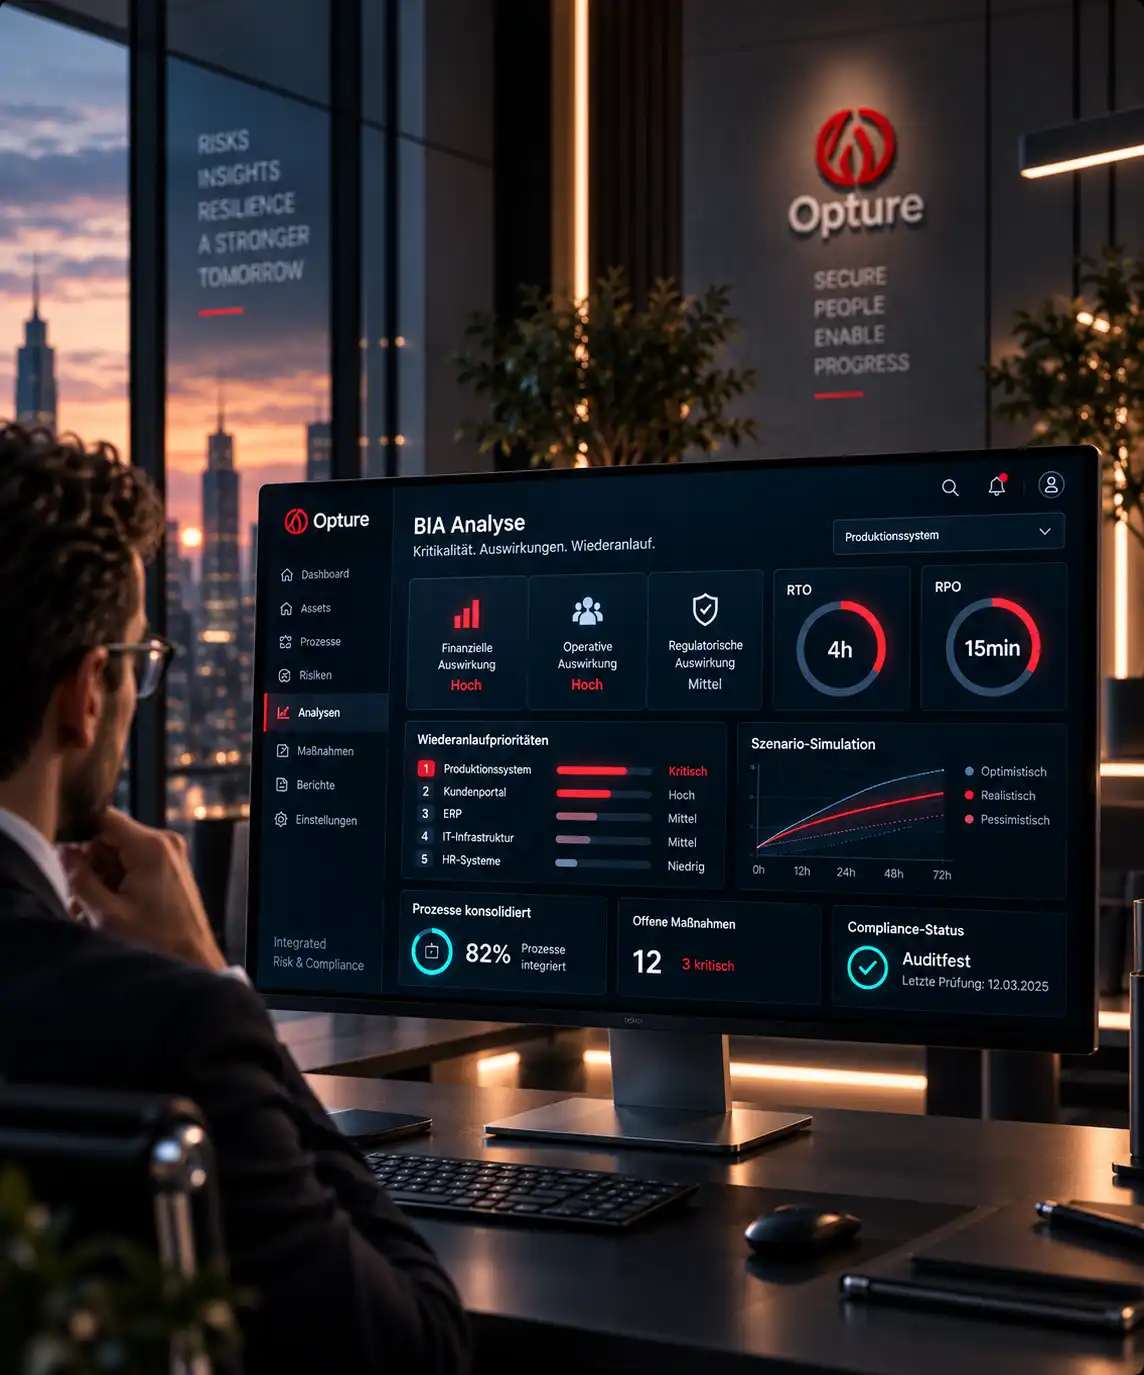
Betrouwbare en veerkrachtige beslissingen worden genomen
OPTURE BIA evalueert de effecten, herstarttijden en proceskritiek diepgaand geïntegreerd.
Waardering voor het falen: Analyseren van financiële, operationele en regulatorische effecten.
Duidelijke definities: Nauwkeurige bepaling van RTO/RPO-waarden en herstartprioriteiten.
Geautomatiseerde consolidatie: Van procesafhankelijkheden, middelen en IT-systemen.
De naleving waarborgen: Transparante, auditvriendelijke documentatie.
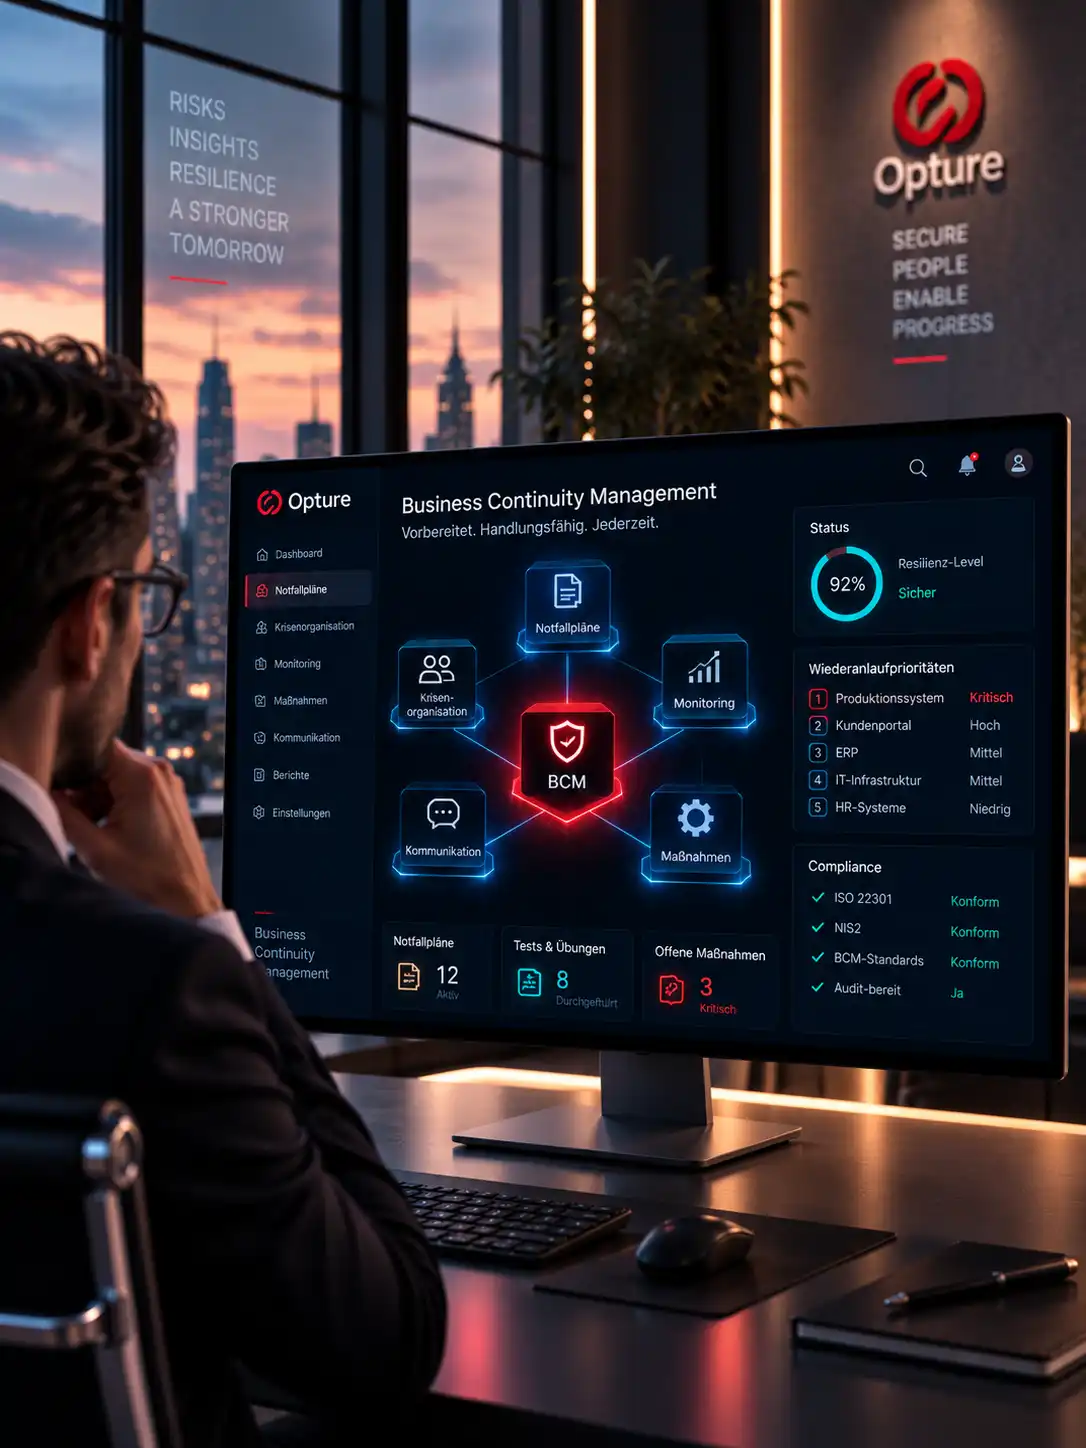
Geïntegreerde veerkracht voor noodgevallen
BCM (Business Continuity Management) combineert noodgevalplannen, herstelstrategieën en crisisbeheersing in één centraal systeem.
Digitale noodplannen: Het opstellen, onderhouden en automatiseren van herstelstrategieën.
Crisisorganisatie: Gestructureerde rollen, escalaties en communicatiekanalen.
Real-time monitoring: Acties, beschikbaarheid en status in één oogopslag.
Digitalisering en het beschermen van assets
Tot 60 % kostenbesparingen
Digitaliseer en automatiseer uw beveiligingsprocessen. Met OPTURE ISMS/NIS2 krijgen bedrijven volledige transparantie, aanzienlijk minder kosten en een robuuste basis voor cybersecurity en business continuity.
Holistische controle in plaats van geïsoleerde tools
Verbind alle thema's rond veerkracht op één plek. Geen media-overschrijdingen, geen redundante gegevensverzameling.
Geautomatiseerde processen
Risicoanalyses, incidentprocessen en rapportage verlopen automatisch. Dit verlicht de verantwoordelijken en verlaagt de foutenquote.
Volledige transparantie
Door één druk op de knop kunt u zien welke processen kritisch zijn en waar afhankelijkheden bestaan. Beslissingen worden gebaseerd op feiten en gegarandeerd betrouwbaar.
Geïntegreerde NIS2-compliance
Het platform controleert termijnen en meldingen automatisch. Voldoet u aan wettelijke verplichtingen efficiënt en zonder interpretatiefouten.
Robuuste bedrijfscontinuïteit
Snel reageren in een crisis door altijd actuele, getest en effectieve noodplannen op maat.
Architectuur die toekomstbestendig is
Bereid voor DORA, KRITIS-updates of CSDDD. Het systeem groeit mee met uw behoeften, zonder dure systeembreuken.
Hoe is OPTURE ISMS/NIS2 geïntegreerd in de OPTURE RegOS-platform?
Is een scheiding mogelijk tussen OPTURE ISMS en OPTURE NIS2?
Ja, dat is in principe mogelijk. ISMS (bijvoorbeeld volgens ISO 27001) is de methodologische basis en dekt al ongeveer 70–80 % van de NIS2-vereisten. NIS2 is wettelijk bindend en richt zich op concrete meldingskanalen, termijnen en bewijzen aan autoriteiten. Beide kunnen apart of in perfecte combinatie worden gebruikt.
Welke concrete voordelen biedt deze software mij?
In tegenstelling tot gescheiden tools levert OPTURE een gestructureerd governance-ontwerp en een relationeel datamodel. Dit maakt de oplossing schaalbaar en uiterst efficiënt, vooral voor complexe en gereguleerde organisaties.
Op welke manier ondersteunt OPTURE de implementatie van de NIS2-richtlijn?
Alle verplichtingen – van governance tot incidentrapportage en toeleveringsketen – worden op een systematische manier gedocumenteerd. Het platform controleert automatisch de termijnen en levert u een 100% % auditvriendelijke compliancestructuur.
Hoe werken de SBA, BIA en BCM in OPTURE samen?
SBA definieert beschermingsbehoeften, BIA beoordeelt de proceskritiek en BCM stuurt de herstelstrategieën. OPTURE ISMS koppelt deze disciplines automatisch aan elkaar. Alle afhankelijkheden en resources worden in één gemeenschappelijk, belastbaar veerkrachtig model gecombineerd.
Hoe snel kan OPTURE ISMS/NIS2 geïmplementeerd worden?
Typisch binnen enkele weken, afhankelijk van uw niveau van kennis. We leveren duidelijke rollen en processen mee, zodat u niet vanaf nul moet beginnen.
Wat is een Information Security Management System (ISMS)?
In een tijdperk dat wordt gekenmerkt door geavanceerde cyberbedreigingen zoals Ransomware-as-a-Service, staatsgefinancieerde hacking en verfijnd social engineering, is een sterke firewall lang niet langer voldoende. Een Systeem voor informatiebeveiligingsbeheer (ISMS) vormt het het organisatorische fundament van de cyberbeveiliging van een bedrijf. Het gaat om een systematisch regelwerk van richtlijnen, processen en procedures dat erop gericht is om de informatiebeveiliging proactief te beheren, te bewaken en voortdurend te verbeteren.
Terwijl zich Cybersicherheid Voornamelijk op operationeel en technisch gebied De focus op beveiliging in de digitale wereld wordt verder uitgebreid door het ISMS. Het omvat ook organisatorische beveiliging, fysieke beveiliging, personeelsbeveiliging en het beheer van externe leveranciers.
Het centrale doel van een ISMS, meestal gebaseerd op de standaard ISO/IEC 27001, Deze garantie is de garantie voor de drie klassieke Doelstellingen voor de bescherming van de informatietekens: Vertrouwelijkheid (Vertrouwelijkheid), Integriteit en Beschikbaarheid. Daarmee beschermt een ISMS niet alleen informatie technisch, maar ook organisatorisch, procesmatig en op basis van risico’s.
De Europese NIS2-richtlijn: de game-changer voor topmanagement
Met de invoering van de Europese NIS2-richtlijn (Richtlijn Netwerk- en Informatietekkenveiligheid 2) heeft het regelgevend kader voor IT-veiligheid aanzienlijk versterkt. De richtlijn heeft tot doel een hoog gemeenschappelijk cyberveiligheidsniveau in de hele EU te waarborgen. Het geldt niet langer alleen voor klassieke KRITIS-operators (kritische infrastructuur), maar breidt de reikwijdte uit tot tienduizenden bedrijven in 18 sectoren – van de verwerkende industrie tot de logistiek en de voedselproductie.
Het meest zorgwekkende aan NIS2: Cyberbeveiliging is nu onvermijdelijk een kwestie van leidinggevenden. Directeuren (voorzitters, bedrijfsleiders) worden persoonlijk verplicht om de risicomanagementmaatregelen op het gebied van cyberbeveiliging goed te keuren en te controleren op implementatie. Bij wanprestatie staan niet alleen draconische boetes voor het bedrijf maar ook expliciet de persoonlijke aansprakelijkheid van de leidinggevenden en tijdelijke beroepsverboden op het spel.
| NIS2-vereiste | Betekenis voor de cyberbeveiliging en het ISMS | Eventuele sancties bij overtreding |
|---|---|---|
| Risicomanagement & ISMS | Verplichte implementatie van solide risicoanalyses, Business Continuity Management (BCM) en Incident Response plannen. Een ISMS conform ISO 27001 is in feite een vereiste. | Boetes tot 10 miljoen euro of 2% % van de wereldwijde jaaromzet bij belangrijke installaties. |
| Meldingen (Incident Reporting) | Extrem strenge voorschriften voor veiligheidsincidenten: eerste bericht (Vroege waarschuwing) aan de bevoegde autoriteit binnen 24 uur, gedetailleerd rapport binnen 72 uur. | Hoge boetes en reputatieschade door overheidspublicaties. |
| Supply chain-veiligheid (Supply Chain) | Bedrijven moeten de veiligheidsnormen van hun directe leveranciers en dienstverleners strikt controleren en auditen. | Contractuele boetes, verlies van de certificering en onderbreking van de bedrijfsvoering. |
| Managementverantwoordelijkheid (verplichte goedkeuring) | De bedrijfsleiding moet regelmatig worden opgeleid in cyberbeveiliging en is aansprakelijk voor inbreuken op hun verplichtingen, bijvoorbeeld bij het ontbreken van een ISMS. | Persoonlijke inzetbaarheid en mogelijk opschorting van de leidinggevende functie. |
Architectuur van een ISMS: De ISO 27001-regelgeving
Een conform ISMS kan niet zomaar worden gekocht en geïnstalleerd. Het vereist een dynamische levenscyclus om te kunnen reageren op de zich dagelijks veranderende dreigingsomgeving. De ISO 27001 gebruikt hiervoor de beproefde PDCA-cyclus.
[NIS2-naleving & bedrijfsleiding (Governance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │INFORMATIEAANWICHTINGEN │
          │(Hardware, software, data)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      1. RISICO-BEZICHTIGING (Risicoanalyse)
      │Identificatie van kwetsbaarheden│
      │ & Cyberdreigingen (ransomware, enz.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 2. BEVEILIGINGSCONTROLES (maatregelen) │
      Implementatie van TOMs, MFA, Zero
      │Vertrouwen, segmentatie van netwerken │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 3. MONITORING & SIEM │
      │ 24/7 monitoring van loggegevens, │
      │Anomalieherkenning, verbinding met SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. INCIDENT RESPONSE & BCM│
      │Noodplannen, forensische onderzoek, herstel
      │aanvraag, 24-uurs meldplicht │
      └───────────────────────────────────┘
Praktische voorbeeld: de ernstige situatie – een ransomware-aanval
De theorie van informatiebeveiligingsmanagement wordt het beste zichtbaar als men het worstcase-scenario voor zich ziet: een medewerker in de verkoop opent op een vrijdagmiddag de bijlage van een perfect vervalste phishing-e-mail. In de achtergrond begint een ransomware-aanval waarbij netwerkstations, servers en back-ups worden versleuteld. Op de schermen verschijnt de eis voor het betalen van een losgeld.
Scenario A: Het bedrijf zonder professioneel ISMS
Het breekt organisatorisch chaos Uitgeschakeld. De IT-afdeling trekt zich terug Paniek over netwerkkabels. De directie krijgt uren later te horen hoe groot het probleem is, omdat er geen gedefinieerde escalatieketens bestaan. Er bestaat geen gedrukte noodplan, de contactgegevens van de IT-forensische dienstverlener liggen versleuteld op de onbereikbare server. De wettelijke meldplicht van 24 uur volgens NIS2 wordt overgeslagen. Klanten worden niet tijdig geïnformeerd, de productie blijft wekenlang stil staan. Het resultaat: een levensbedreigende financiële schade, een kapot beeld van het bedrijf en een toezichthoudende autoriteit die een persoonlijk aansprakelijkheidsproces tegen de directie start.
Scenario B: Het bedrijf met een softwaregestuurd ISMS & NIS2-ready-status
Het SIEM-systeem slaat onmiddellijk alarm af vanwege opvallende versleutelingsactiviteiten. Een geautomatiseerd systeem Incidentresponseworkflow De ISMS-software wordt gestart. Het systeem isoleert automatisch het geïnfecteerde netwerksegment. Het team van het krisestab wordt op de hoogte gebracht via een aparte communicatiekanaal.
Omdat het Vermogensbeheer de IT weet dat de software actueel is onmiddellijk, welke kritieke systemen getroffen zijn en dat redundante offline back-ups intact zijn. De CISO opent via zijn tablet het krisenhandboek. Voorgefabriceerde meldingen voor autoriteiten worden binnen de eerste 24 uur tijdig gegenereerd en verzonden vanuit het ISMS. De directie kan vervolgens volledig bewijzen dat wettelijke en normatieve vereisten zijn nagekomen.
Waarom Excel niet voldoende is: de behoefte aan gespecialiseerde ISMS-software
Cybersécurité is vandaag de dag een zeer complex en dataintensief veld. Wie probeert om honderden IT-assets, duizenden kwetsbaarheden, complexe leverketens en strenge meldplichtregels in rekenprogramma's te beheren, komt snel tegen deskundige en organisatorische grenzen aan. Een gespecialiseerde ISMS-software is de weg om veiligheid strategisch te schalen:
- Holistisch vermogens- en risicomanagement: IT-systemen, bedrijfsprocessen en geïdentificeerde kwetsbaarheden worden met elkaar verbonden om de daadwerkelijke businessimpact van IT-risico's te berekenen.
- NIS2- en ISO 27001-conformiteit: Gedane normen en richtlijnen maken een efficiënt mapping van maatregelen mogelijk. Een geïmplementeerde beveiligingsmaatregel kan daardoor meerdere vereisten tegelijk dekken.
- Realtime-rapportage voor het management: CISO en directie ontvangen dashboards, KPI's en KRIs om de huidige situatie te monitoren. De veiligheidssituatie en de naleving van het risicoprofiel moeten worden gecontroleerd.
- Leveranciersrisicomanagement: Veiligheidsvragenlijsten, beoordelingen en bewijzen van leveranciers kunnen gestructureerd worden beheerd en gedocumenteerd.

