Rozwiązania
Najnowocześniejszy system zarządzania ochroną danych osobowych (DSMS)
Zintegrowane rozwiązanie zgodne z RODO dla Twojego przedsiębiorstwa. Centralnie zarządzaj wszystkimi procesami dotyczącymi ochrony danych osobowych w jednym miejscu – a dzięki temu bez problemu spełnisz najwyższe wymagania wynikające z RODO, norm ISO, regulaminów UE, bezpieczeństwa informacji oraz wewnętrznych wytycznych dotyczących zarządzania ryzykiem.
Korzyści i automatyzacja
Inteligentny DSMS: Kontrola ochrony danych osobowych, zmniejszenie ryzyka i zapewnienie zgodności z przepisami
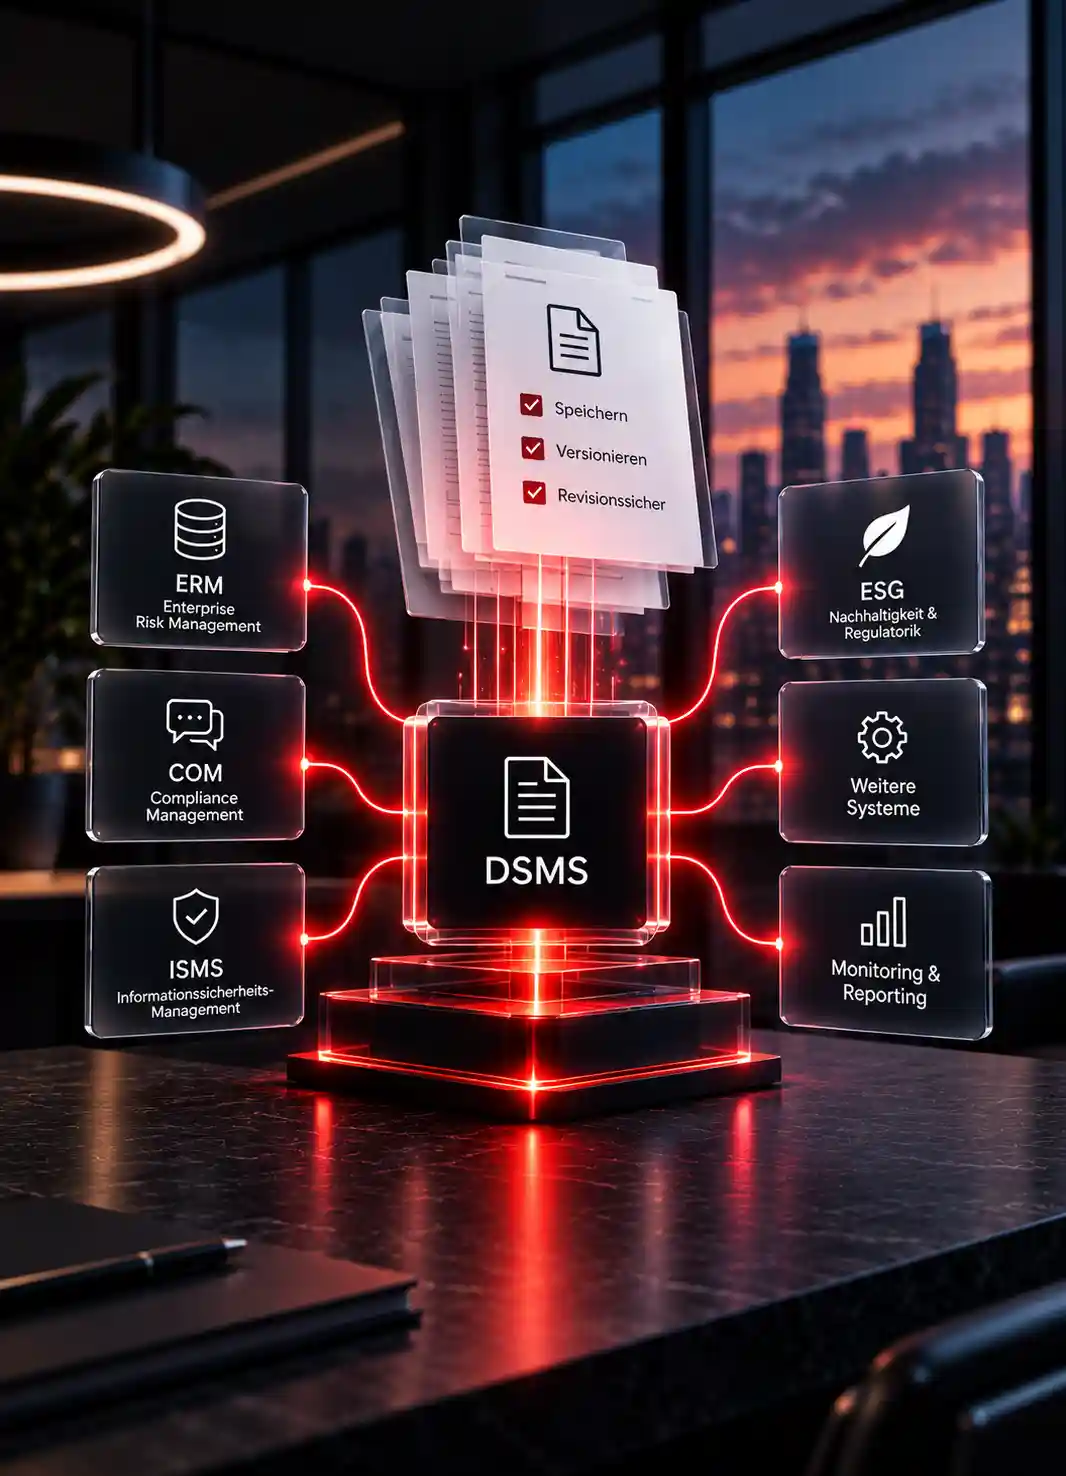
OPTURE DSMS bezproblemowo łączy zarządzanie ochroną danych osobowych, ocenę ryzyka, sterowanie działaniami i dokumentację w jedno zintegrowane rozwiązanie.
- Nowoczesny wygląd i styl
- Intuicyjna obsługa
- Technologicznie wiodący
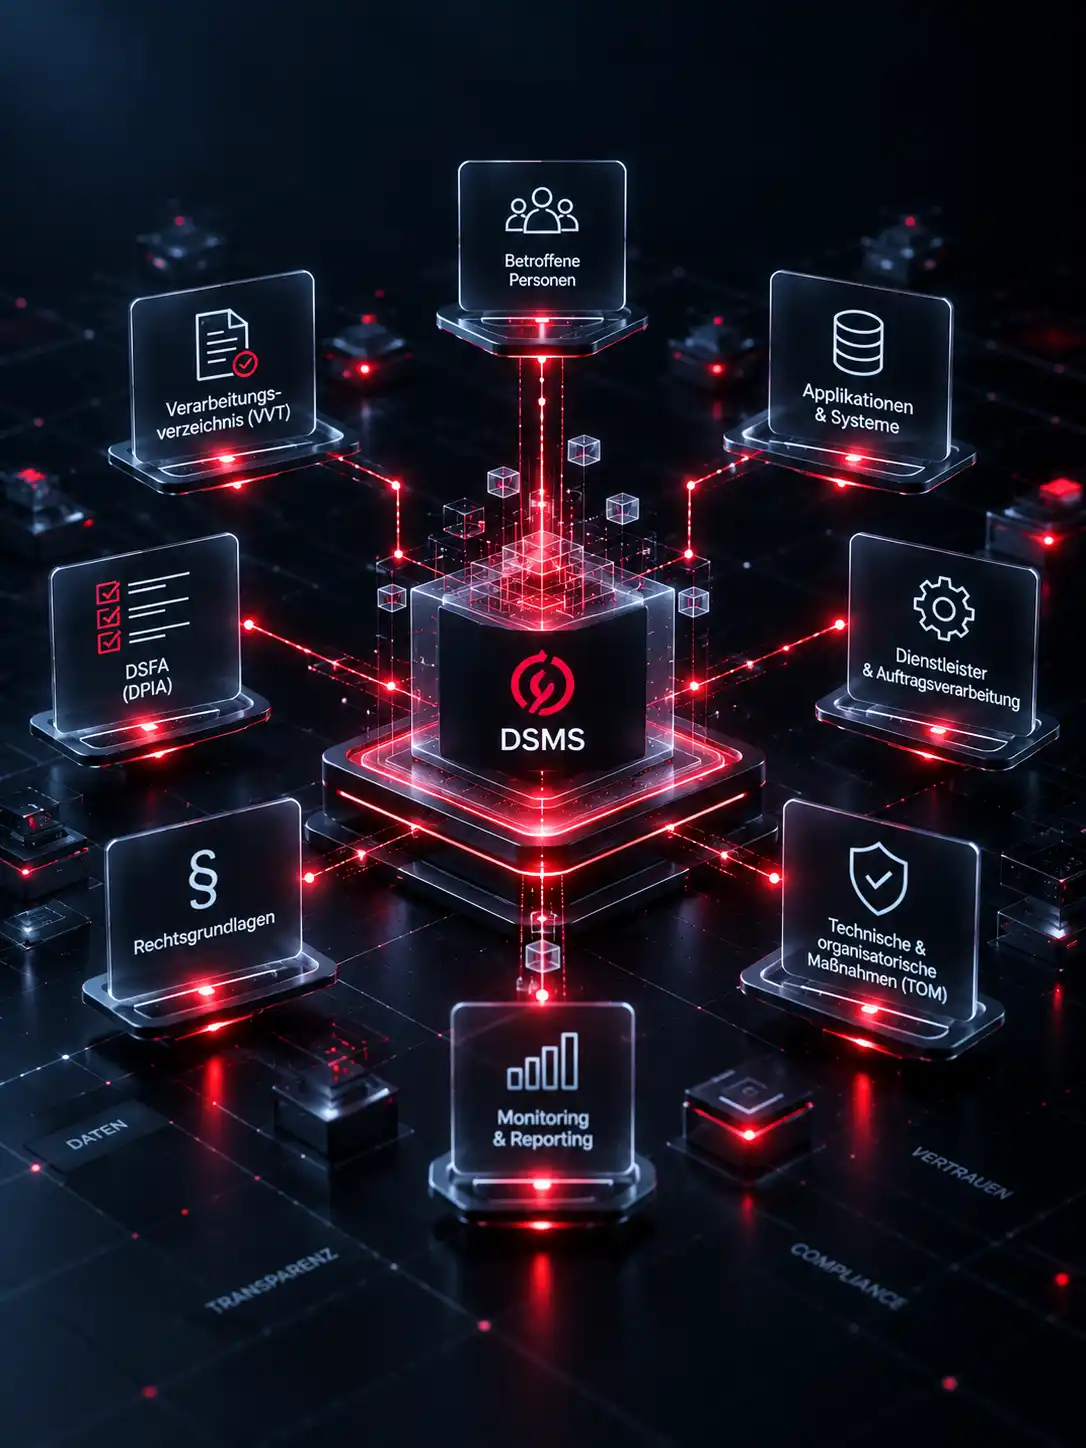
Dynamiczny rejestr przetwarzania (VVT)
Nie rejestruj już przetwarzania czynności oddzielnie. System VVT w OPTURE DSMS jest inteligentnie połączony z aplikacjami, dostawcami usług i podstawami prawnymi. Działy specjalistyczne mogą realizować swoje zadania bezpośrednio w systemie za pomocą prostych, zaimplementowanych formularzy.
- VVT -> Opis procesu
- Podstawy prawne, odbiorcy i przekazywanie danych
- Automatyzowane raportowanie
- Okresy przechowywania danych i koncepcja usuwania danych
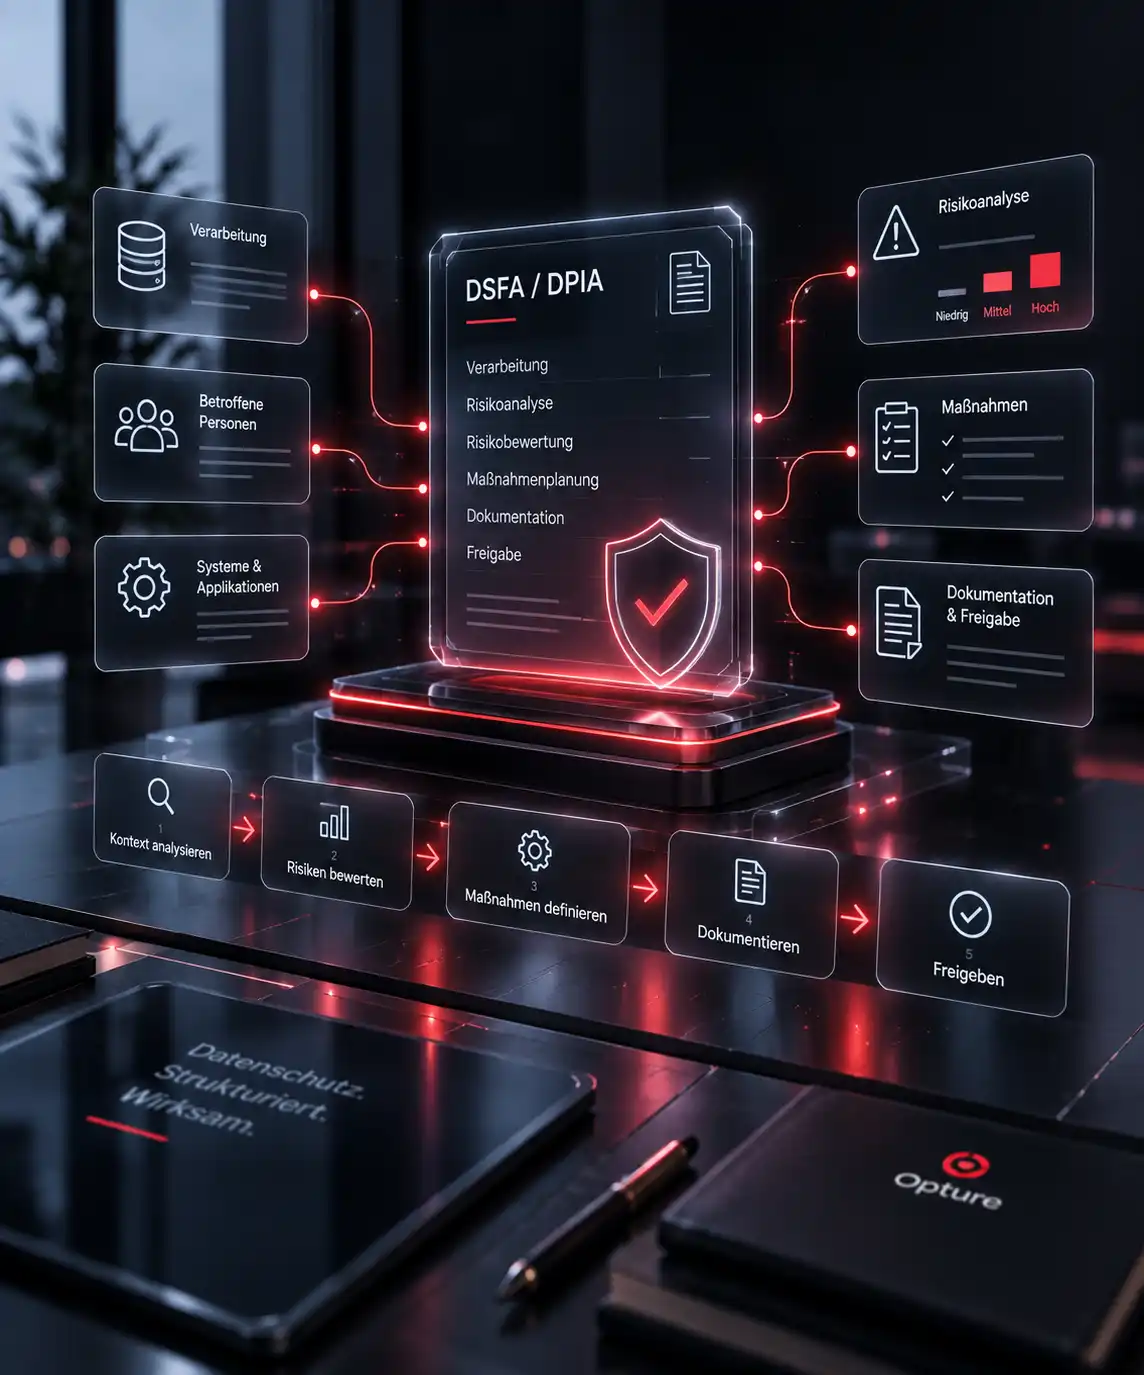
Systematyczna ocena skutków dla ochrony danych osobowych (DSFA / DPIA)
Jeśli przetwarzanie niesie za sobą wysokie ryzyko dla osób, których dane dotyczą, system metodycznie przeprowadza analizę wartości progowych oraz następnie ocenę ryzyka wraz z planowaniem działań.
- Analiza ryzyka
- Mecze i redukcja ryzyka
- Dokumentacja i udostępnianie
- Dotknięci i ich konsekwencje
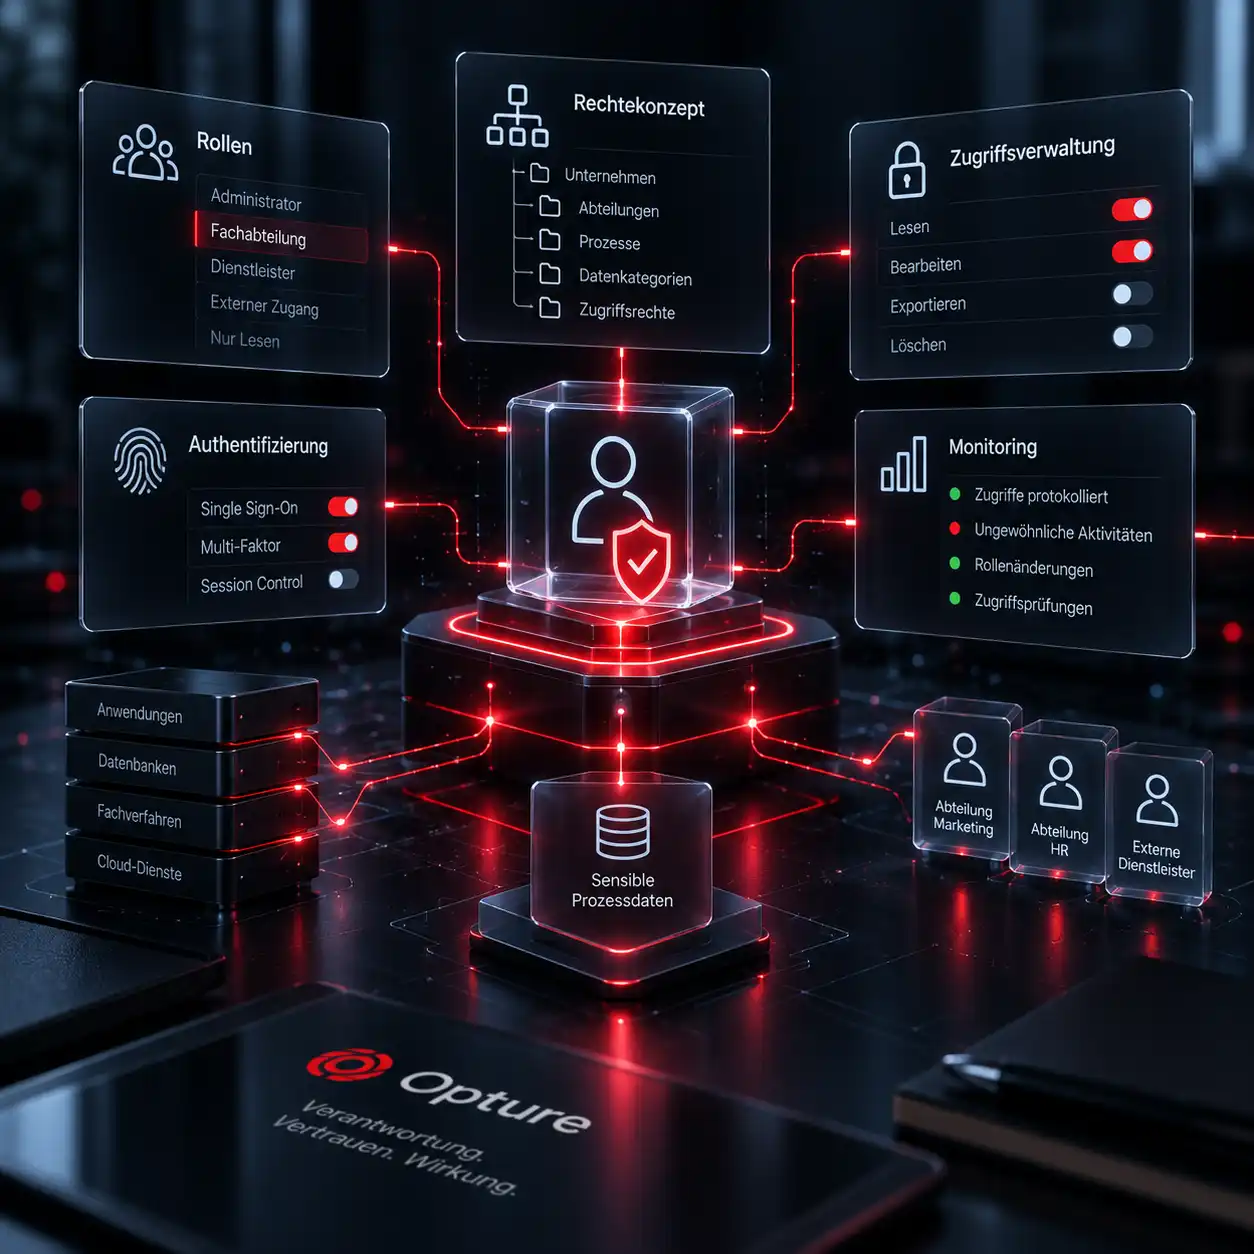
Granularne sterowanie dostępem w postaci rolek
Paradoksalnie narzędzia DSMS często same stanowią ryzyko dla ochrony danych osobowych, jeśli każdy może wszystko zobaczyć. OPTURE DSMS zabezpiecza poufne dane procesów dzięki ścisłemu systemowi rozdzielania uprawnień, który precyzyjnie dzieli dostęp na poszczególne oddziały lub klientów.
- Koncepcja rolek i praw
- Administracja dostępem
- Monitorowanie i kontrole
- Autentyczność i bezpieczeństwo
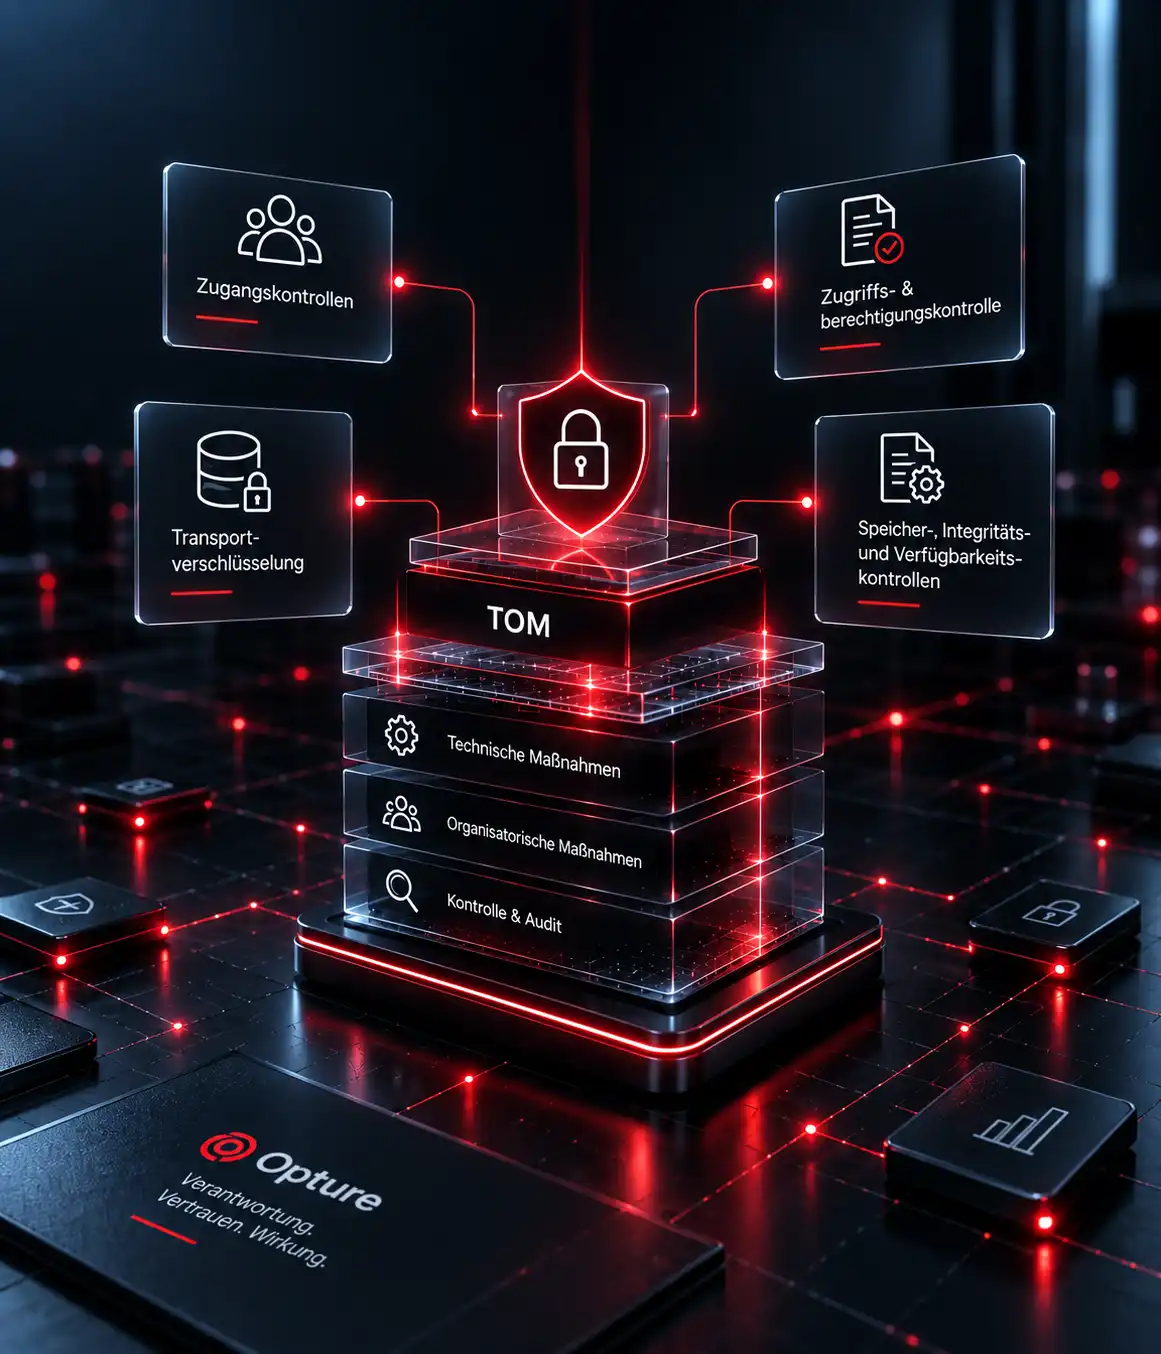
Mecze techniczne i organizacyjne (TOM)
TOM stanowi całą technologiczną i organizacyjną architekturę bezpieczeństwa – bez TOM nie jest DSMS audytowalny. TOM stanowią środki bezpieczeństwa zgodnie z art. 32 RODO, które zapewniają ochronę danych osobowych, kontrolę nad nimi oraz możliwość audytu,
- Kontrole dostępu
- Kontrola dostępu i uprawnień
- Zaszyfrowanie transportu
- Kontrole przechowywania, integralności i dostępności
Excel jest przestarzały – OPTURE jest nowym trendem
Tak działa innowacyjny system OPTURE DSMS
Zapomnij o ręcznych listach Excel i nieporozumiałych procedurach e-mailowych. System zarządzania ochroną danych OPTURE łączy w sobie centralną platformę z zautomatyzowanymi procedurami pracy, inteligentną dokumentacją oraz bezproblemową ochroną przed zmianami.
Centralne zarządzanie wszystkimi obowiązkami
Zarządzane są one centralnie w jednym miejscu – dokumenty procesowe, raporty TOM oraz wnioski od osób zainteresowanych. Centralne zarządzanie wszystkimi kwestiami dotyczącymi RODO.
Automatyzowane terminy i procesy pracy w zgodzie z RODO
Procesy zgłaszania problemów, analizy wpływu na ochronę danych (DPIA) i usuwania danych przebiegają zgodnie z standardowymi procedurami. Terminy są automatycznie monitorowane.
Pełna przejrzystość w kwestii ryzyka
Umożliwiają one widoczność przepływów danych i systemów, umożliwiają wczesne wykrywanie luk w zabezpieczeniach i minimalizują ryzyko odpowiedzialności.
Możliwość audytowania w jednym przycisku
Każda akcja jest nieodwracalnie rejestrowana. Bez problemu spełniaj rygorystyczne wymagania organów nadzoru i audytorów.
OPTURE DSMS
Korzyści konkurencyjne dzięki OPTURE DSMS:
Incydent to nie tylko awaria procesu lub zasobu ani wystąpienie ryzyka. To raczej zerwana łańcuch dostaw, poważny wypadek bezpieczeństwa, niedociągnięcie jakości w produkcji lub naruszenie ESG– lub Dyrektywy GDPR. OPTURE ICM umożliwia zorganizowane i centralne rejestrowanie wszystkich tych kluczowych zdarzeń. Otrzymujecie Państwo pełny i nieobciągnięty manipulacjami obraz sytuacji dotyczący wszystkich oddziałów, lokalizacji i spółek zależnych.
Architektura platformy zamiast narzędzi wyspecjalizowanych: Cieszyć się ogromną siłą zintegrowanego rozwiązania OPTURE RegOS Platforma dla wszystkich procesów zarządzania.
Wiodąca architektura bezpieczeństwa: Nowoczesne szyfrowanie i przetwarzanie danych zgodne z RODO – idealne podstawy dla bardzo poufnych danych osobowych.
Profesjonalne sterowanie: Pozbyjcie się podatnych na błędy procesów przetwarzania Excela lub e-maili. Wykorzystajcie prawdziwe zarządzanie wersjami i zgodnością.
Absolutna niezależność: Twoje bezpieczeństwo danych nie zależy już od pojedynczych osób ani podatnych serwerów plików. Ty masz pełną kontrolę w każdym momencie.
Globalna skalowalność: Zaprojektowany dla organizacji międzynarodowych. Wspiera struktury wieloorganizacyjne, specyfikę poszczególnych krajów oraz środowiska wielojęzyczne.
Model regulacyjnego zarządzania
Jej kompetentny partner: To, co czyni OPTURE DSMS wyjątkowym
Często zadawane pytania dotyczące DSMS.
Jakie konkretne korzyści oferuje mi OPTURE DSMS?
System ten wzmacnia przestrzeganie przepisów, znacznie zmniejsza nakład pracy związany z przetwarzaniem danych osobowych oraz zapewnia 100% % przejrzystości w odniesieniu do wszystkich przetwarzanych danych osobowych oraz procesów wewnętrznych.
Jak oprogramowanie wspiera wewnętrzną kontrolę?
Dzięki zdefiniowanym, zorganizowanym procedurom pracy, czystej wersjiowaniu, nieprzerwanej ścieżce audytowej oraz w pełni zautomatyzowanej kontroli terminu zakończenia.
W jaki sposób OPTURE różni się od innych narzędzi DSMS?
OPTURE DSMS jest bardziej nowoczesne, bardziej elastyczne i bezpieczniejsze. Dzięki głębokiej integracji jest to idealne rozwiązanie dla organizacji z wyjątkowo wysokimi wymaganiami dotyczącymi ochrony danych oraz Zgodność z przepisami prawnymi-Wymagania.
Jak działa kontrola dostępu?
Korzystamy z uprawnień opartych na rolach. Możesz one bardzo precyzyjnie kontrolować – w sposób całkowicie indywidualny w zależności od typu dokumentu, działu lub specyficznej poziomu bezpieczeństwa.
Jak szybko można wdrożyć OPTURE DSMS w naszym przedsiębiorstwie?
Bardzo szybko. Zwykle w ciągu 3 do 6 tygodni. System można całkowicie skonfigurować samodzielnie – bez długich projektów IT ani zewnętrznych dostawców usług.
Co to jest system zarządzania ochroną danych osobowych (DSMS)? Definicja i znaczenie
W coraz bardziej zorientowanym na dane społeczeństwie ochrona danych osobowych nie jest jedynie koniecznością prawną, ale także kluczowym elementem budowania zaufania i bezpieczeństwa. Czynnikiem konkurencyjnym. System zarządzania ochroną danych osobowych (DSMS) jest to systematyczny, kompleksowy sposób planowania, realizacji, monitorowania i kontynuacji procesu doskonalenia wszystkich procesów związanych z ochroną danych w przedsiębiorstwie. Stworzony jest on w celu spełnienia wymagań Rozporządzenie o ochronie danych osobowych (DSGVO) Strukturyzować to w codziennej działalności biznesowej i udowadniać możliwość podania sprawozdań.
Dla kierownictwa, inspektorów ds. ochrony danych osobowych, osób odpowiedzialnych za zgodność z przepisami oraz ds. bezpieczeństwa IT nowoczesny DSMS oznacza przejście od reaktywnej ochrony przed zagrożeniami do proaktywnej kontroli ochrony danych osobowych. Zasadniczo już nie wystarczy izolowana lista procesów przetwarzania danych w formacie Excel. Profesjonalny DSMS łączy procesy, systemy informatyczne, dostawców usług, ryzyka, działania i dokumentację w jednym centralnym systemie.
Cykl PDCA w ochronie danych osobowych
Funkcjonalne zarządzanie ochroną danych opiera się metodologicznie na ustalonych zasadach. Cykl PDCA (Plan, Do, Check, Act), który jest również uwzględniony w normach ISO, takich jak ISO/IEC 27701 w sprawie ochrony danych osobowych lub ISO 27001 stosowana jest w celu zapewnienia bezpieczeństwa informacji. On zapewnia, że ochrona danych osobowych nie będzie traktowana jako projekt jednorazowy, lecz jako proces trwający przez cały czas.
Główny pomysł: Ochrona danych osobowych musi być planowana, wdrażana, regularnie sprawdzana i stale doskonalona. W ten sposób powstaje Zarządzanie ochroną danych osobowych, które nie tylko jest dokumentowane, ale także aktywnie kontrolowane.
[Cele ochrony danych osobowych i strategia zgodności]
               │
               ▼
    ┌───────────────────────┐
    │1. PLAN (Planowanie) │
    │Analiza ryzyka, VVTs, │
    Tworzenie polityki
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │ 2. DO (wdrożenie) │
    │ Tomy implementują │
    │Prowadzenie szkoleń│
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │3. CHECK (Prüfung) │
    │ Audyty, kontrole │
    Monitorowanie zdarzeń │
    └───────────┬───────────┘
               │
               ▼
    ┌───────────────────────┐
    │4. ACT (Optymalizacja) │
    Przystosowanie procesów,
    │Poprawianie luk w zabezpieczeniach│
    └───────────┬───────────┘
               │
               ▼
[Proces stałego doskonalenia]
1. Plan: Planowanie i koncepcja
W fazie planowania określone zostaną cele w zakresie ochrony danych osobowych, obowiązki oraz odpowiednie procedury. Definowane przepływy danych. Do tego należy w szczególności Register procesów przetwarzania danych (VVT) zgodnie z art. 30 RODO. Firmy rejestrują, jakie dane osobowe są przetwarzane, w jakim celu, na jakiej podstawie prawnej, przez jakie systemy i z pomocą jakich usługodawców.
2. Do: Implementacja i realizacja
W fazie wdrożenia środki ochrony danych osobowych zostaną wdrożone w sposób operacyjny. Do tego należą: techniczne i organizacyjne środki (TOMs) zgodnie z art. 32 RODO, Zasady roli i uprawnień, szyfrowanie, kontrole dostępu, szkolenia dla pracowników oraz zdefiniowane procesy dotyczące praw osób zainteresowanych, takich jak dostęp do informacji, ich poprawianie lub usuwanie.
3. Analiza: Monitorowanie i audyt
DSMS należy regularnie sprawdzzać. Audyty wewnętrzne, kontrole, przeglądy ochrony danych oraz procesy monitorowania wskazują, czy zdefiniowane działania są skuteczne. W tym samym czasie rozpoznaje się, ocenia i dokumentuje również przypadki naruszenia ochrony danych, terminy, obowiązki zgłaszania i odchylenia od norm.
4. Akt: Korekta i optymalizacja
Jeśli okażą się wystawać od standardu, pojawią się nowe zagrożenia lub luki w zabezpieczeniach, należy dostosować działania i usprawnić procesy. W przypadku wysokiego ryzyka dla praw i wolności osób dotkniętych sytuacją, może to prowadzić do Ocena skutków dla ochrony danych osobowych (DSFA) należy to konieczne. W ten sposób ochrona danych osobowych jest stale rozwijana.
Kluczowe wymagania regulacyjne i ryzyko kar finansowych
Rozporządzenie GDPR wymaga nie tylko przestrzegania przepisów dotyczących ochrony danych osobowych, ale także ich udokumentowania. Przedsiębiorstwa muszą mieć możliwość w każdym momencie udowodnienia, jakie dane są przetwarzane, na jakiej podstawie prawnej odbywa się to, jakie środki ochrony zostały wdrożone oraz jak zarządzane są prawa osób, których dane dotyczą, usługi i przypadki naruszenia ochrony danych osobowych.
| Artykuły RODO | Wymóg | Ważność dla DSMS |
|---|---|---|
| Artykuł 5 ust. 2 | Obowiązek rozliczalności | Administrator musi mieć możliwość w każdym momencie potwierdzenia przestrzegania zasad ochrony danych osobowych. |
| Artykuł 30 | Lista działań przetwarzania | VVT stanowi centralne narzędzie zapewnienia przejrzystości procesów przetwarzania danych. |
| Artykuł 32 | Bezpieczeństwo przetwarzania danych | Musi zostać zdefiniowane, wdrożone i udokumentowane techniczne i organizacyjne podejście. |
| Artykuł 35 | Ocena skutków dla ochrony danych osobowych | Ryzykowne procesy przetwarzania muszą zostać systematycznie ocenione i należy opracować odpowiednie środki ochronne. |
| Artykuł 28 | Przetwarzanie zamówień | Zewnętrzni usługodawcy muszą być kontrolowani umownie, organizacyjnie i w sposób udokumentowany. |
Przykłady z praktyki: Excel vs. nowoczesne oprogramowanie DSMS
Wiele firm wciąż administruje procesami ochrony danych w formie list w programie Excel, e-maili i pojedynczych dokumentów. W praktyce to prowadzi do rozbieżności w procedurach, niejasnych obowiązków, przestarzałych dokumentów potwierdzających zgodność z przepisami oraz dużego nakładu pracy ręcznego. W przypadku praw osób, przypadków naruszenia ochrony danych lub audytów takie struktury szybko osiągają swoje granice.
Scenariusz: Osoba dotknięta problemem żąda usunięcia swoich danych
Metoda ręczna: Rzecznik ds. ochrony danych osobowych musi być obecny w Przeszukują różne listy i systemy w celu ustalenia, gdzie przechowywane są dane osoby objętej ochroną. Następnie specjalne zespoły zostają poinformowane pocztą elektroniczną. Reakcje, terminy i potwierdzenia muszą zostać sprawdzane ręcznie.
Z nowoczesnym systemem DSMS: Oprogramowanie łączy działania przetwarzania, Systemy, osoby odpowiedzialne oraz dostawcy współpracują ze sobą. Po otrzymaniu wniosku rozpoczyna się zautomatyzowany proces pracy. Specjaliści odpowiedzialni za zadania otrzymują zadania, terminy są monitorowane, a wszystkie etapy przetwarzania są dokumentowane w sposób zapewniający bezpieczeństwo audytowe.
Korzyści płynące z specjalistycznego oprogramowania DSMS
Nowoczesne zarządzanie ochroną danych musi być dynamiczne, skalowalne i odporne na audyt. Specjalistyczne oprogramowanie DSMS wspomaga firmy w centralnym zarządzaniu procesami ochrony danych, aktualizacji dokumentacji oraz stałym spełnianiu wymogów regulacyjnych.
- Centralne źródło prawdy: VVTs, TOMs, umowy, zgody, DSFA, incydenty związane z ochroną danych osobowych oraz dokumenty potwierdzające są zarządzane i przechowywane centralnie.
- Automatyzowane procesy pracy i monitorowanie terminów: Zadania, wspomnienia, eskalacje i recenzje pozwalają zredukować obciążenie pracownikami ds. ochrony danych oraz działami specjalnymi.
- Zarządzanie ryzykiem w zakresie ochrony danych osobowych: Działania przetwarzania danych, systemy informatyczne, dostawcy usług oraz środki bezpieczeństwa mogą być powiązane z ryzykiem i zoptymalizowane.
- Gotowość do audytu w jednym kliknięciu: Dowody, raporty i historie przetwarzania są strukturalnie dostępne dla audytów lub pytań ze strony organu nadzorującego.
Od nakładów na ochronę danych osobowych do zintegrowanego narzędzia sterowania
Profesjonalny system zarządzania dokumentami nie ogranicza się do dokumentacji i obowiązkowych czynności. Dzięki przejrzystym procesom, zautomatyzowanym workflowom oraz centralnym procedurom potwierdzania danych, ochrona danych staje się zarządzalnym elementem zarządzania ryzykiem, zgodności i bezpieczeństwa informacji.
Firmy zyskują przejrzystość w kwestii przetwarzania danych, zabezpieczeń i ryzyka. Jednocześnie zmniejsza się ilość pracy ręcznej, ponieważ recenzje, terminy, zadania i dokumenty są systematycznie monitorowane. W ten sposób ochrona danych staje się audytowalna, wydajna i wiarygodna w dłuższej perspektywie.