Soluzioni
Leader nella sicurezza informatica e informatica aziendale (ISMS/NIS2)
Sistemi di gestione della sicurezza delle informazioni e sicurezza informatica (ISMS / NIS2). OPTURE ISMS/NIS2 combina opzionalmente le norme ISMS (ISO) consolidate con le esigenze normative NIS2 per creare un sistema di sicurezza e resilienza integrato, intelligente e completamente connesso – innovativo, coerente e completamente interconnesso.
Vantaggio per il cliente
ISMS/NIS2 intelligenti combinati - così funziona l'integrazione oggi
OPTURE ISMS/NIS2 e KRITIS non è solo una soluzione ISMS. Integra SBA, BIA e BCM per garantire la massima sicurezza delle informazioni e può essere combinata opzionalmente con NIS2 per garantire la massima sicurezza informatica.
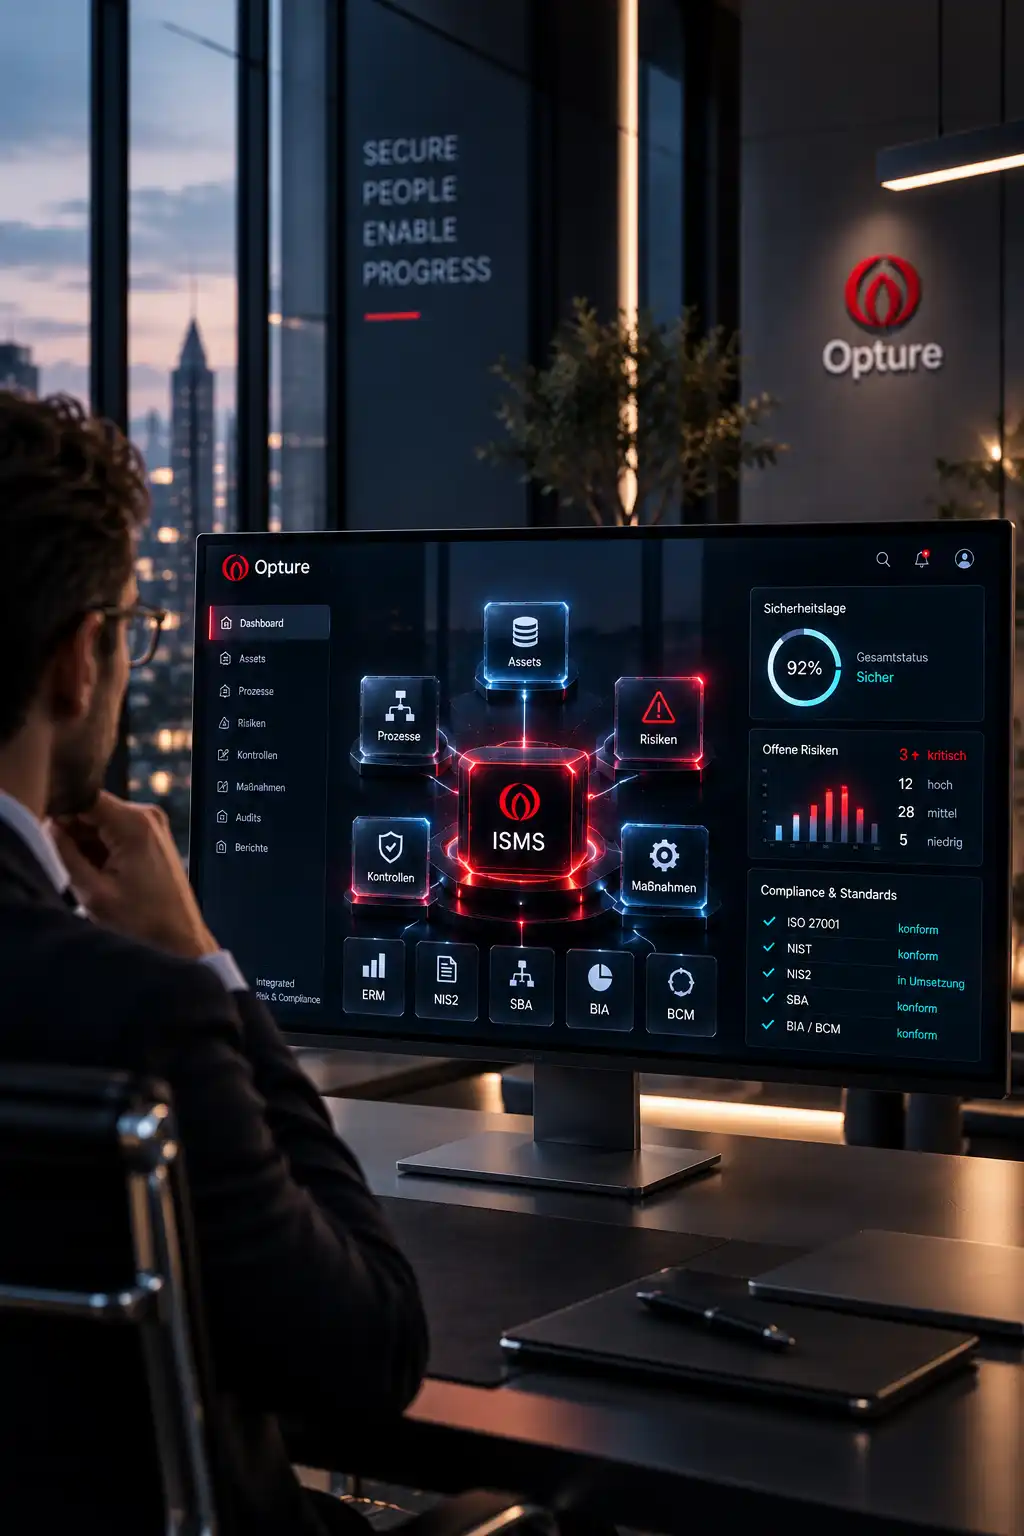
Il cuore della sicurezza delle informazioni
Un sistema integrato che collega in modo intelligente processi, risorse, rischi e azioni e che è completamente integrato con ERM, NIS2, KRITIS, SBA, BIA e BCM sono interconnessi.
Sicurezza strutturata: Secondo ISO 27001, NIST e framework specifici del settore.
Amministrazione centrale: Attività, rischi, controlli e misure – 100 % punti su 100.
Flussi di lavoro automatizzati: Per recensioni, condivisioni, escalation e evidenze.
Governance olistica: Integrazione diretta in ERM, IKS e la conformità.
Trasparenza in tempo reale: Consente di avere sempre un'idea generale dell'attuale situazione di sicurezza.
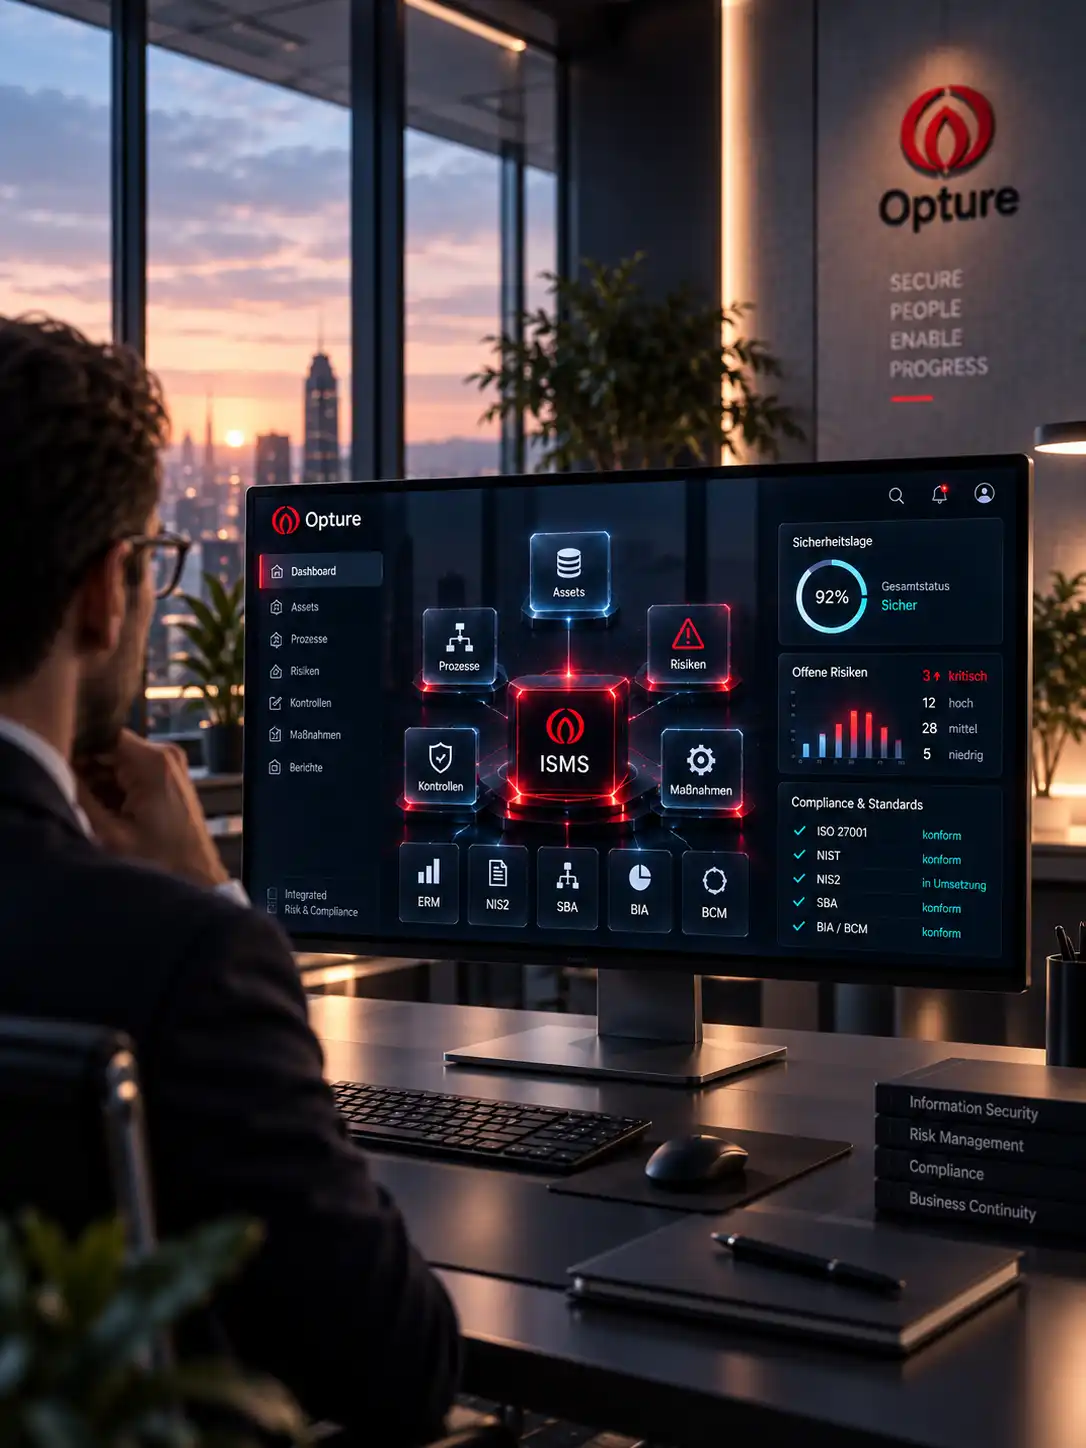
Valutazione accurata per decisioni critiche
La base affidabile per valutare esattamente i processi critici, gli asset e le loro interdipendenze.
Valutazione sistematica: Dalle conseguenze sui danni per quanto riguarda la disponibilità, l’integrità, la riservatezza e la conformità.
Riconoscere la criticità: Identificazione degli asset e dei processi come base per le esigenze di protezione.
Discesa automatica: Di misure concrete e di livelli di sicurezza.
Documentazione completa: Perfettamente preparato per audit e certificazioni NIS2.
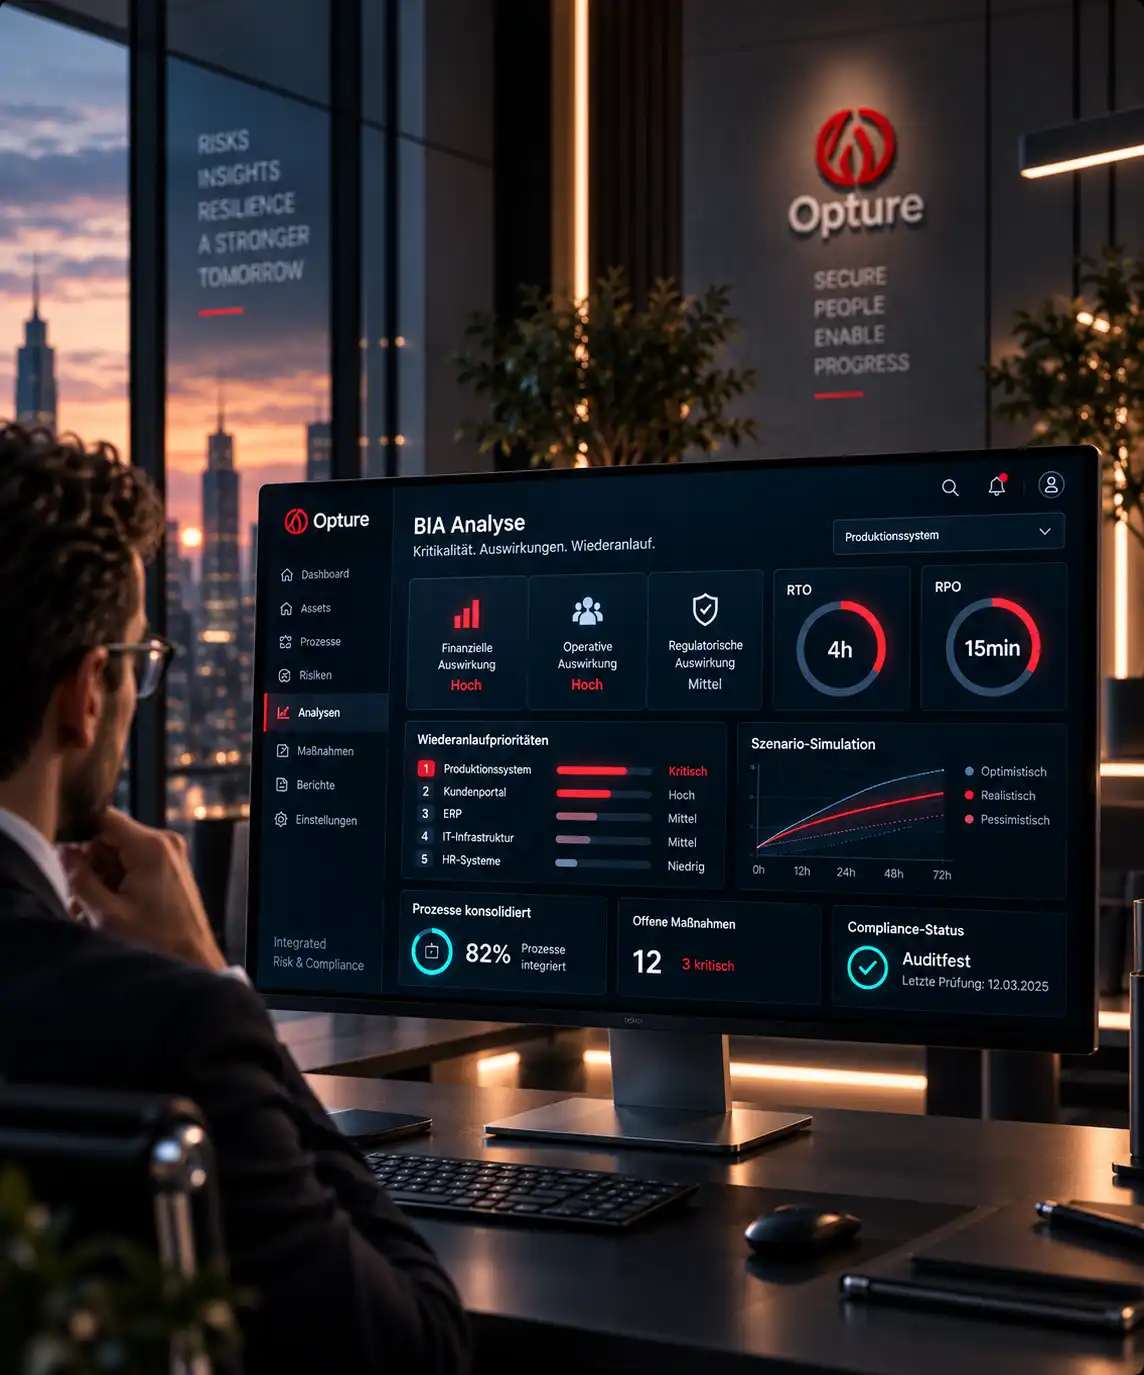
Si prendono decisioni resilienti e realizzabili
OPTURE BIA valuta in modo approfondito gli impatti, i tempi di riavvio e la criticità dei processi.
Valutazione dei guasti: Analisi degli impatti finanziari, operativi e regolamentari.
Definizioni chiare: Determinazione precisa dei valori RTO/RPO e delle priorità di riavvio.
Consolidazione automatizzata: Di dipendenze dal processo, dalle risorse e dai sistemi informatici.
Assicurare la conformità: Documentazione trasparente e conforme agli standard di audit.
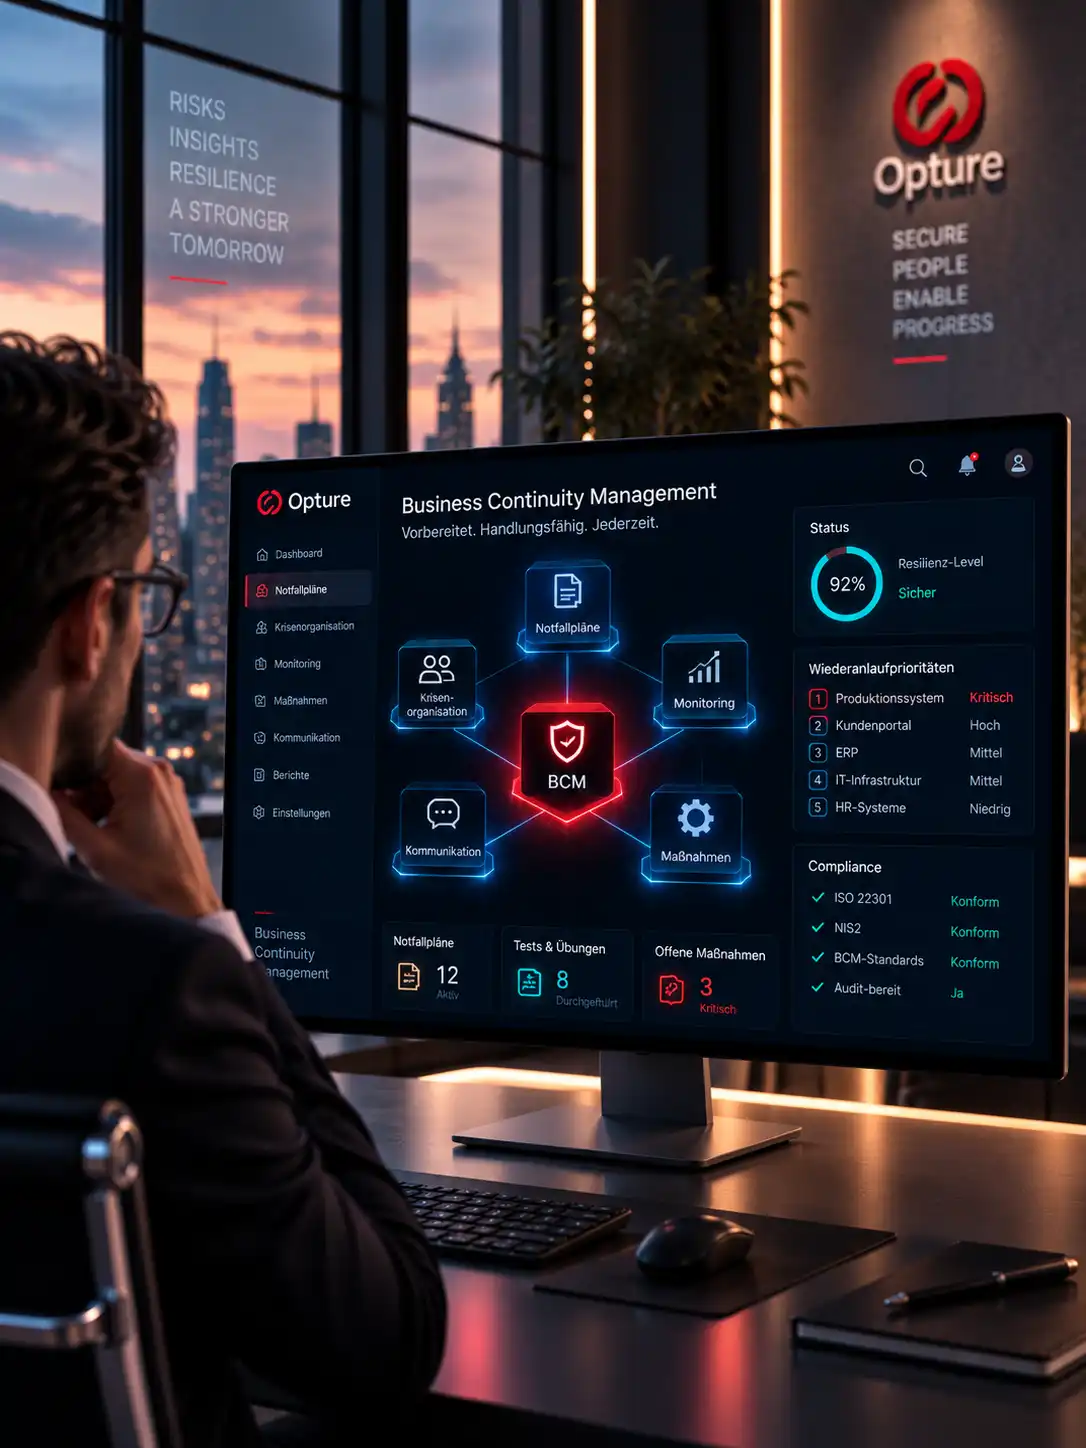
Resilienza integrata per l'emergenza
Il BCM (Business Continuity Management) combina la pianificazione per le emergenze, le strategie di ripresa e la gestione delle crisi in un sistema centrale.
Piano d'emergenza digitale: Creazione, gestione e automazione di strategie di riavvio.
Organizzazione per le crisi: Ruoli strutturati, escalation e canali di comunicazione.
Monitoraggio in tempo reale: Misure, disponibilità e stato in un unico punto di vista.
Digitalizzazione e protezione degli asset
Fino a 60 riduzioni dei % costi
Digitalizzate e automatizzate i vostri processi di sicurezza. Con OPTURE ISMS/NIS2 le aziende ottengono la massima trasparenza, riduzioni significative dei costi e una base solida per la cybersecurity e la business continuity.
Controllo globale invece che strumenti isolati
Raggruppate tutti i temi relativi alla resilienza in un unico luogo. Nessun interruzione dei flussi di lavoro, nessuna raccolta di dati duplicata.
Processi automatizzati
Le analisi dei rischi, i processi di incident management e la reporting sono automatizzati. Ciò riduce la responsabilità e diminuisce il tasso di errori.
Totali trasparenza
In pochi clic è possibile visualizzare quali processi sono critici e dove esistono interdipendenze. Le decisioni vengono prese in base a fatti e verificabili.
Conformità integrata a NIS2
La piattaforma monitora automaticamente i termini e le procedure di segnalazione. Rispettate efficacemente i requisiti normativi senza rischi di interpretazione errata.
Resilienza aziendale robusta
Reazione rapida in caso di crisi grazie a piani di emergenza sempre aggiornati, testati, efficaci e personalizzati.
Architettura sicura nel futuro
Pronto per DORA, KRITIS updates o CSDDD. Il sistema cresce insieme alle vostre esigenze, senza costi aggiuntivi per la manutenzione.
In che modo OPTURE ISMS/NIS2 è integrato nella piattaforma OPTURE Regos?
È completamente integrato e utilizza la stessa base di dati centrale come tutti gli altri moduli. I processi di rischio, conformità e sicurezza si integrano perfettamente tra loro. I rischi possono essere rilevati direttamente nell'interfaccia di gestione. ERM e GRC Software può essere acquisita senza la necessità di effettuare rilevazioni duplicate.
È possibile una separazione tra OPTURE ISMS e OPTURE NIS2?
Sì, in linea di principio è possibile. L’ISMS (ad esempio secondo la norma ISO 27001) è la base metodologica e copre già circa il 70-80 % delle esigenze della NIS2. La NIS2 è obbligatoria dal punto di vista giuridico e si concentra su specifici canali di segnalazione, scadenze e prove nei confronti delle autorità. Entrambi possono essere utilizzati separatamente o in perfetta combinazione.
Quali vantaggi concreti mi offre questa software?
A differenza di strumenti isolati, OPTURE offre una struttura di governance strutturata e un modello di dati relazionale. Ciò rende la soluzione scalabile e estremamente potente, soprattutto per le organizzazioni complesse e regolamentate.
In che modo OPTURE supporta la implementazione della Direttiva NIS2?
Tutte le attività – dalla governance alla segnalazione degli incidenti alla catena di fornitura – sono rappresentate in modo sistematico. La piattaforma monitora automaticamente i termini e fornisce una struttura di conformità 100% % auditabile.
Come funzionano SBA, BIA e BCM in OPTURE?
SBA definisce i requisiti di protezione, BIA valuta la criticità dei processi e BCM gestisce le strategie di ripresa. OPTURE ISMS collega automaticamente queste discipline. Tutte le dipendenze e le risorse vengono integrate in un modello di resilienza comune e robusto.
Come velocemente si può implementare OPTURE ISMS/NIS2?
Di solito entro poche settimane, a seconda del vostro livello di maturità. Offriamo chiare procedure e processi fin dal principio, così non dovrete iniziare da zero.
Cos'è un sistema di gestione della sicurezza delle informazioni (ISMS)?
In un'epoca caratterizzata da minacce informatiche sofisticate come la Ransomware-as-a-Service, l'hacking sponsorizzato dallo Stato e il social engineering sofisticato, una solida firewall non è più sufficiente. Sistema di gestione della sicurezza delle informazioni (ISMS) forma il Il centro organizzativo della sicurezza informatica di un'azienda. Si tratta di un quadro normativo sistematico costituito da linee guida, processi e procedure che mira a gestire, monitorare e migliorare proattivamente la sicurezza delle informazioni.
Mentre si Cibersicurezza principalmente su aspetti operativi e tecnici Concentrando le misure di protezione nel mondo digitale, un ISMS va ben oltre. Comprende anche la sicurezza organizzativa, la sicurezza fisica, la sicurezza del personale e la gestione dei fornitori terzi.
L'obiettivo centrale di un ISMS, generalmente orientato al standard ISO/IEC 27001, è la garanzia dei tre classici Obiettivi di protezione della sicurezza delle informazioni: Confidenzialità (Confidenzialità), Imparzialità (Integrity) e Disponibilità. In questo modo un ISMS protegge le informazioni non solo in termini tecnici, ma anche organizzativi, procedurali e basati sul rischio.
La direttiva NIS2 europea: il cambiamento rivoluzionario per la dirigenza
Con l'introduzione della moneta europea Direttiva NIS2 (Direttiva sulla sicurezza delle reti e delle informazioni) ha drasticamente intensificato la regolamentazione relativa alla sicurezza informatica. La direttiva mira a garantire un elevato livello di sicurezza informatica comune in tutta l’UE. Non si limita più ai soli operatori CRITICAL INFRASTRUCTURE (infrastrutture critiche), ma estende la sua portata a decine di migliaia di aziende in 18 settori – dal settore manifatturiero alla logistica e alla produzione alimentare.
Il lato inquietante di NIS2: La sicurezza informatica è ormai inevitabilmente una questione di responsabilità manageriale. I responsabili delle operazioni (direttori, amministratori delegati) sono personalmente tenuti a approvare le misure di gestione dei rischi nel settore della sicurezza informatica e a monitorarne l’attuazione. In caso di inadempienza, non solo sono previsti drastici sanzioni aziendali, ma anche espressamente la responsabilità personale dei dirigenti e la sospensione temporanea dell’attività professionale.
| Richiesta NIS2 | Importanza per la sicurezza informatica e il sistema di gestione della sicurezza informatica | Eventuali sanzioni in caso di violazione |
|---|---|---|
| Gestione dei rischi e ISMS | Obbligo di implementare analisi di rischio più solide, Gestione della continuità operativa (BCM) e piani di risposta agli incidenti. Un ISMS conforme a ISO 27001 è in realtà una condizione necessaria. | Sanzioni pecuniarie fino a 10 milioni di euro o il 2% % del fatturato mondiale annuale nelle strutture essenziali. |
| Obblighi di segnalazione (Incident Reporting) | Norme estremamente severe per i casi di incidenti di sicurezza: primo comunicato (Allerta preliminare) alla competente autorità entro 24 ore, rapporto dettagliato entro 72 ore. | Grandi multe e danni alla reputazione derivanti dalle pubblicazioni governative. |
| Sicurezza della catena di approvvigionamento (Supply Chain) | Le aziende devono obbligatoriamente verificare e audire gli standard di sicurezza dei propri fornitori e partner di servizio. | Sanzioni pecuniarie, perdita della certificazione e interruzione delle operazioni aziendali. |
| Responsabilità manageriale (obbligo di approvazione) | La direzione aziendale deve ricevere regolarmente formazione in materia di sicurezza informatica e, in caso di violazione delle proprie responsabilità, ad esempio in caso di mancanza di un ISMS, è tenuta a rispondere con i propri beni personali. | Responsabilità personale interna e possibile sospensione della funzione dirigenziale. |
Architettura di un ISMS: il ciclo di norme ISO 27001
Un ISMS conforme alla normativa non può essere acquistato e installato in modo isolato. Richiede un ciclo di vita dinamico per poter reagire alla complessa e mutevole situazione della sicurezza informatica. La ISO 27001 utilizza per questo il ben noto ciclo PDCA.
[Compliance NIS2 e Direzione aziendale (Governance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │ATTREZZATURE INFORMATICHE │
          │(Hardware, Software, Dati)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      1. VALUTAZIONE DEL RISCHIO (Analisi dei rischi)
      │Identificazione delle vulnerabilità│
      │ & Minacce informatiche (ransomware ecc.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │2. CONTROLS DI SICUREZZA (Misure) │
      │ Implementazione di TOMs, MFA, Zero │
      │Fiducia, segmentazione della rete │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │3. MONITORAGGIO E SIEM │
      │ 24/7 monitoraggio dei dati di log, │
      │ Riconoscimento delle anomalie, collegamento con il SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. RISPOSTA ALL'INCIDENTE E BCM │
      │ Piani di emergenza, scavi forensi, ripristino │
      │accesso 24 ore su 24 │
      └───────────────────────────────────┘
Esemplare di pratica: l'emergenza – un attacco ransomware
La teoria della gestione della sicurezza delle informazioni diventa più tangibile quando si immagina il scenario peggiore: un dipendente del reparto vendite apre, un venerdì pomeriggio, l’allegato di una phishing email perfettamente falsificata. Nel frattempo, all’interno del sistema, inizia a scattare la Ransomware, che cripta i dischi rigidi, i server e i backup. Sull’interfaccia del computer viene visualizzata la richiesta di pagamento del riscatto.
Scenario A: L'azienda senza un ISMS professionale
Si rompe caos organizzativo Sì. La divisione IT si sta muovendo Panico sui cavi di rete. La direzione aziendale viene informata solo poche ore dopo dell’entità del problema, poiché non esistono catene di escalation ben definite. Non esiste un piano d’emergenza stampato, i dati di contatto del provider di servizi di cyber-forensics sono criptati sul server inaccessibile. La normativa sulla segnalazione 24 ore su 24 di NIS2 viene trascurata. I clienti non vengono tempestivamente informati, la produzione rimane inattiva per settimane. Il risultato: un danno finanziario esistenziale, un immagine aziendale compromessa e un’autorità di vigilanza che avvia un procedimento personale di responsabilità nei confronti della dirigenza aziendale.
Scenario B: L'azienda con un sistema di gestione della sicurezza informatica (ISMS) e una conformità ai requisiti NIS2 basati su software
Il sistema SIEM avvisa immediatamente in caso di attività di crittografia insolite. Un sistema automatizzato Workflow per la risposta agli incidenti l'applicazione di ISMS viene avviata. Il sistema isola automaticamente il segmento di rete infetto. Il team del Centro di Crisis sarà informato tramite un canale di comunicazione separato.
Poiché questo Asset management la tecnologia informatica è aggiornata in tempo reale nella software Immediatamente, vengono identificati i sistemi critici interessati e i backup offline ridondanti sono mantenuti intatti. Il CISO apre il manuale di emergenza tramite il suo tablet. I moduli di segnalazione predisposti per le autorità vengono generati tempestivamente all'interno delle prime 24 ore dall'inizio dell'evento e inviati. La direzione aziendale può successivamente verificare in modo completo che le prescrizioni legali e normative siano state rispettate.
Perché Excel non è sufficiente: la necessità di una software ISMS specializzato
La sicurezza informatica è oggi un ambito altamente complesso e datadependente. Chi tenta di gestire centinaia di asset informatici, migliaia di vulnerabilità, complesse catene di approvvigionamento e rigorose procedure di segnalazione in fogli di calcolo si trova rapidamente a confrontarsi con limiti tecnici e organizzativi. Una specializzazione Software ISMS È il modo per scalare strategicamente la sicurezza:
- Gestione integrata degli asset e dei rischi: I sistemi informatici, i processi aziendali e le vulnerabilità identificate vengono collegati tra loro per calcolare l’impatto reale dei rischi informatici sul business.
- Conformità NIS2 e ISO 27001: Le norme e le linee guida adottate consentono un efficiente mappatura delle azioni. Una misura di sicurezza implementata può coprire contemporaneamente più requisiti.
- Reporting in tempo reale per la direzione aziendale: Il CISO e la direzione aziendale ricevono dashboard, KPI e KRIs per monitorare l'andamento attuale. Monitorare la situazione di sicurezza e l’adeguamento all’appetito per il rischio.
- Gestione dei rischi dei fornitori: I questionari di sicurezza, le valutazioni e le prove dei fornitori possono essere gestiti e documentati in modo strutturato.