Rozwiązania
Lider w zakresie bezpieczeństwa informacji i cyberbezpieczeństwa (ISMS/NIS2)
System zarządzania bezpieczeństwem informacji i bezpieczeństwem cybernetycznym (ISMS / NIS2). OPTURE ISMS/NIS2 łączy sprawdzony standard ISMS (ISO) z wymaganiami regulacyjnymi NIS2 w celu stworzenia zintegrowanego, inteligentnego systemu bezpieczeństwa i odporności – innowacyjnego, spójnego i w pełni zintegrowanego.
Korzyści dla klienta
Inteligentny system zarządzania bezpieczeństwem informacji (ISMS)/ NIS2 w połączeniu – oto jak wygląda dzisiaj integracja
OPTURE ISMS/NIS2 i KRITIS to więcej niż zwykła platforma zarządzania bezpieczeństwem informacji. Łączy funkcje zarządzania bezpieczeństwem informacji (SBA), zarządzania ryzykiem biznesowym (BIA) i zarządzania bezpieczeństwem informacji (BCM) zapewniając najwyższą ochronę informacji i może być opcjonalnie bezproblemowo zintegrowany z systemem NIS2 zapewniającym maksymalną ochronę cybernetyczną.
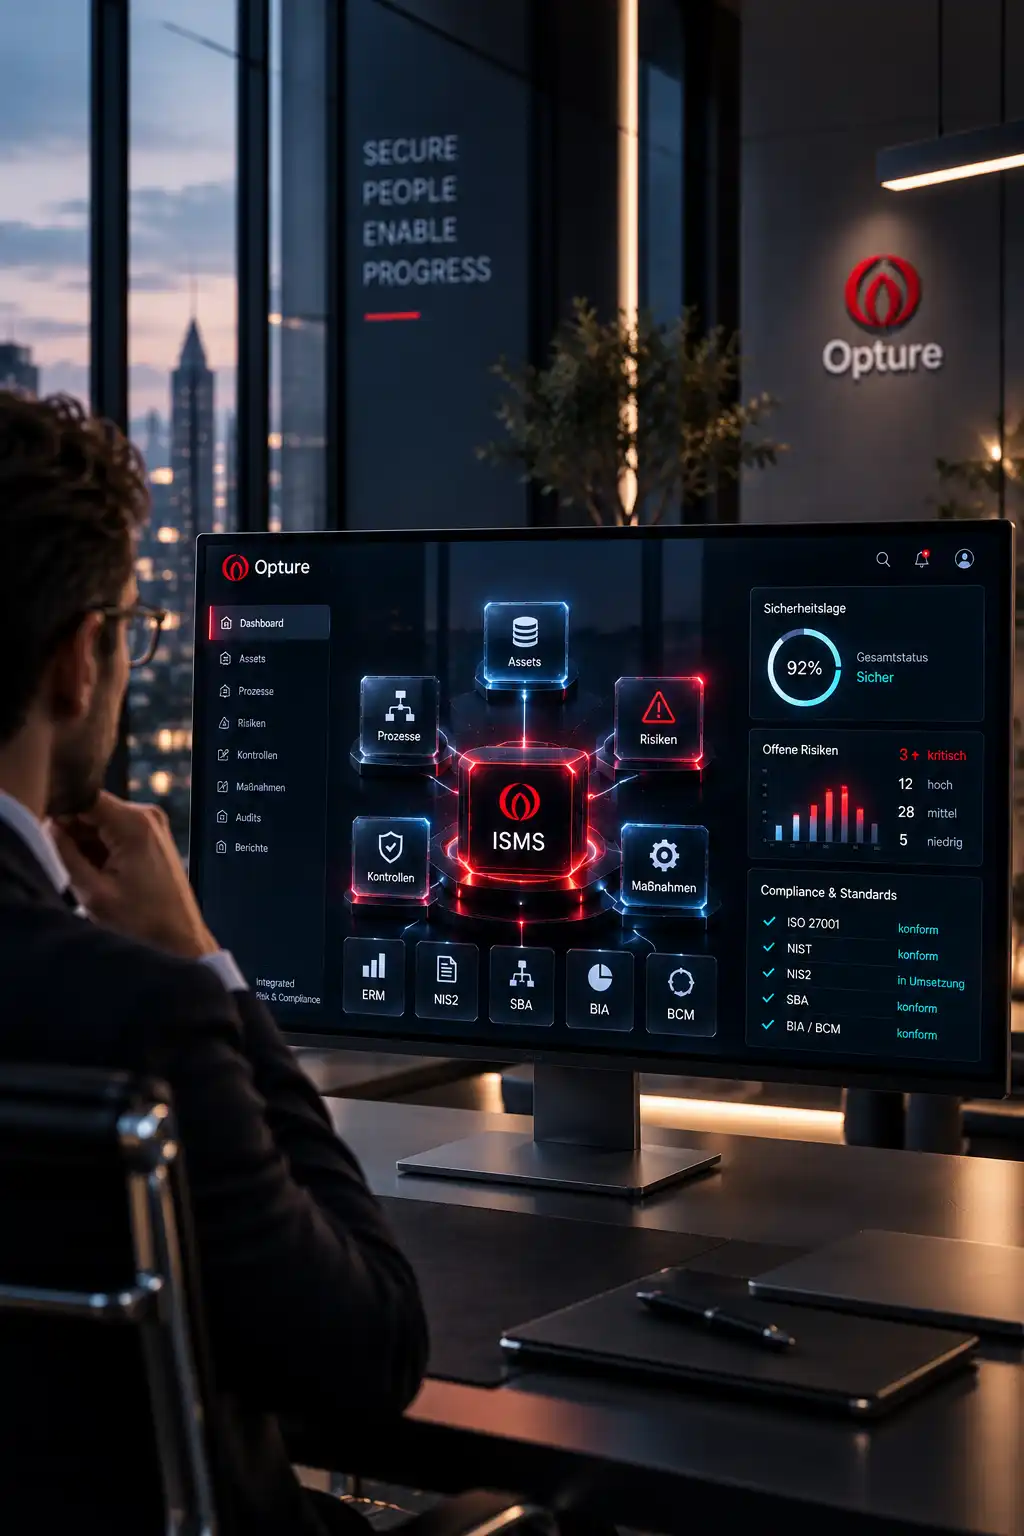
Serce bezpieczeństwa informacji
Zintegrowany system, który inteligentnie łączy procesy, aktywa, ryzyka i działania i jest w pełni zintegrowany z ERM, NIS2, KRITIS, SBA, BIA i BCM połączone ze sobą.
Strukturalna bezpieczeństwo: Zgodnie z normami ISO 27001, NIST oraz branżowymi standardami.
Centralna administracja: Aktywa, ryzyka, kontrole i środki – 100 procent % audytowe.
Automatyzowane procedury pracy: W przypadku recenzji, zgłoszeń, ewentualnych problemów i dowodów.
Integracyjne zarządzanie: Bezpośrednia integracja w ERM, IKS i przestrzeganie przepisów.
Transparancja w czasie rzeczywistym: Pełen przegląd aktualnej sytuacji bezpieczeństwa w każdym momencie.
Dokładne oceny dla krytycznych decyzji
Wiarygodna podstawka do precyzyjnego oceny kluczowych procesów, aktywów i ich zależności.
Systematyczna ocena: Od skutków szkód dla dostępności, integralności, poufności i zgodności z przepisami.
Znajdźcie krytyczność: Identyfikacja aktywów i procesów jako podstawy potrzeb ochrony.
Automatyczna odtworzenie: Od konkretnych środków i poziomów bezpieczeństwa.
Pełna dokumentacja: Doskonale przygotowane do audytów i certyfikacji NIS2.
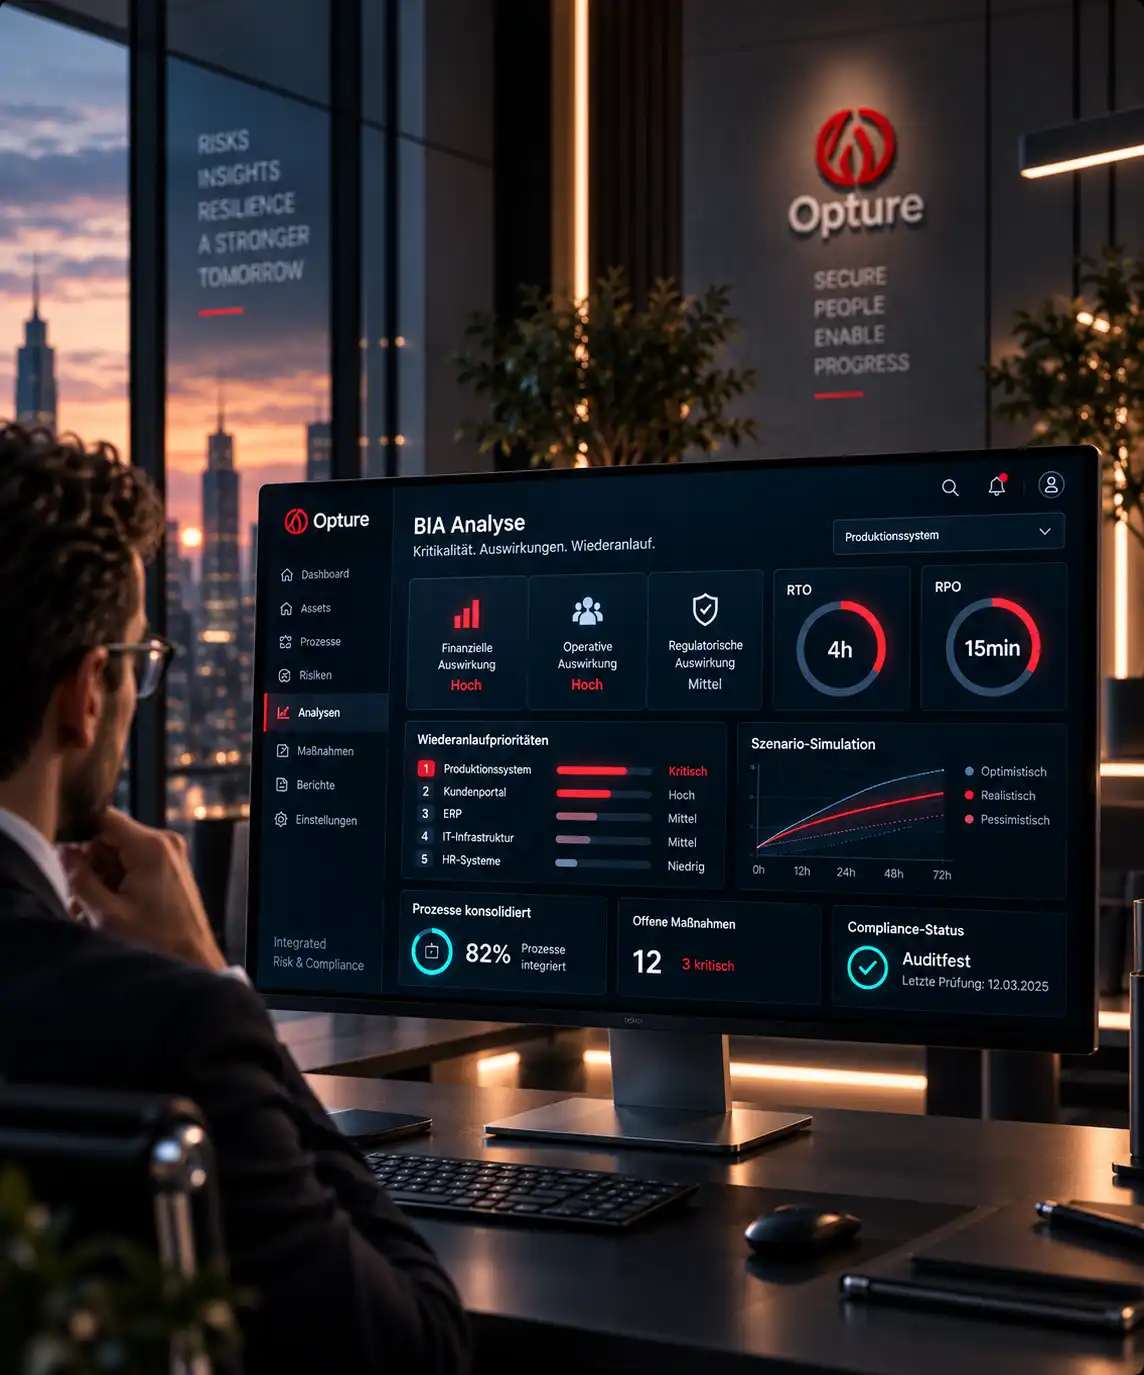
Podjęcie odpowiedzialnych decyzji w zakresie odporności
Opture BIA uwzględnia wdrożenia, czasy ponownego uruchomienia i krytyczne procesy w sposób głęboko zintegrowany.
Ocena awarii: Analiza skutków finansowych, operacyjnych i regulacyjnych.
Jasne definicje: Dokładne określenie wartości RTO/RPO oraz priorytetów ponownego uruchomienia.
Automatyzowana konsolidacja: Od zależności od procesu, zasobów i systemów informatycznych.
Zapewnienie zgodności: Transparentna, audytowalna dokumentacja.
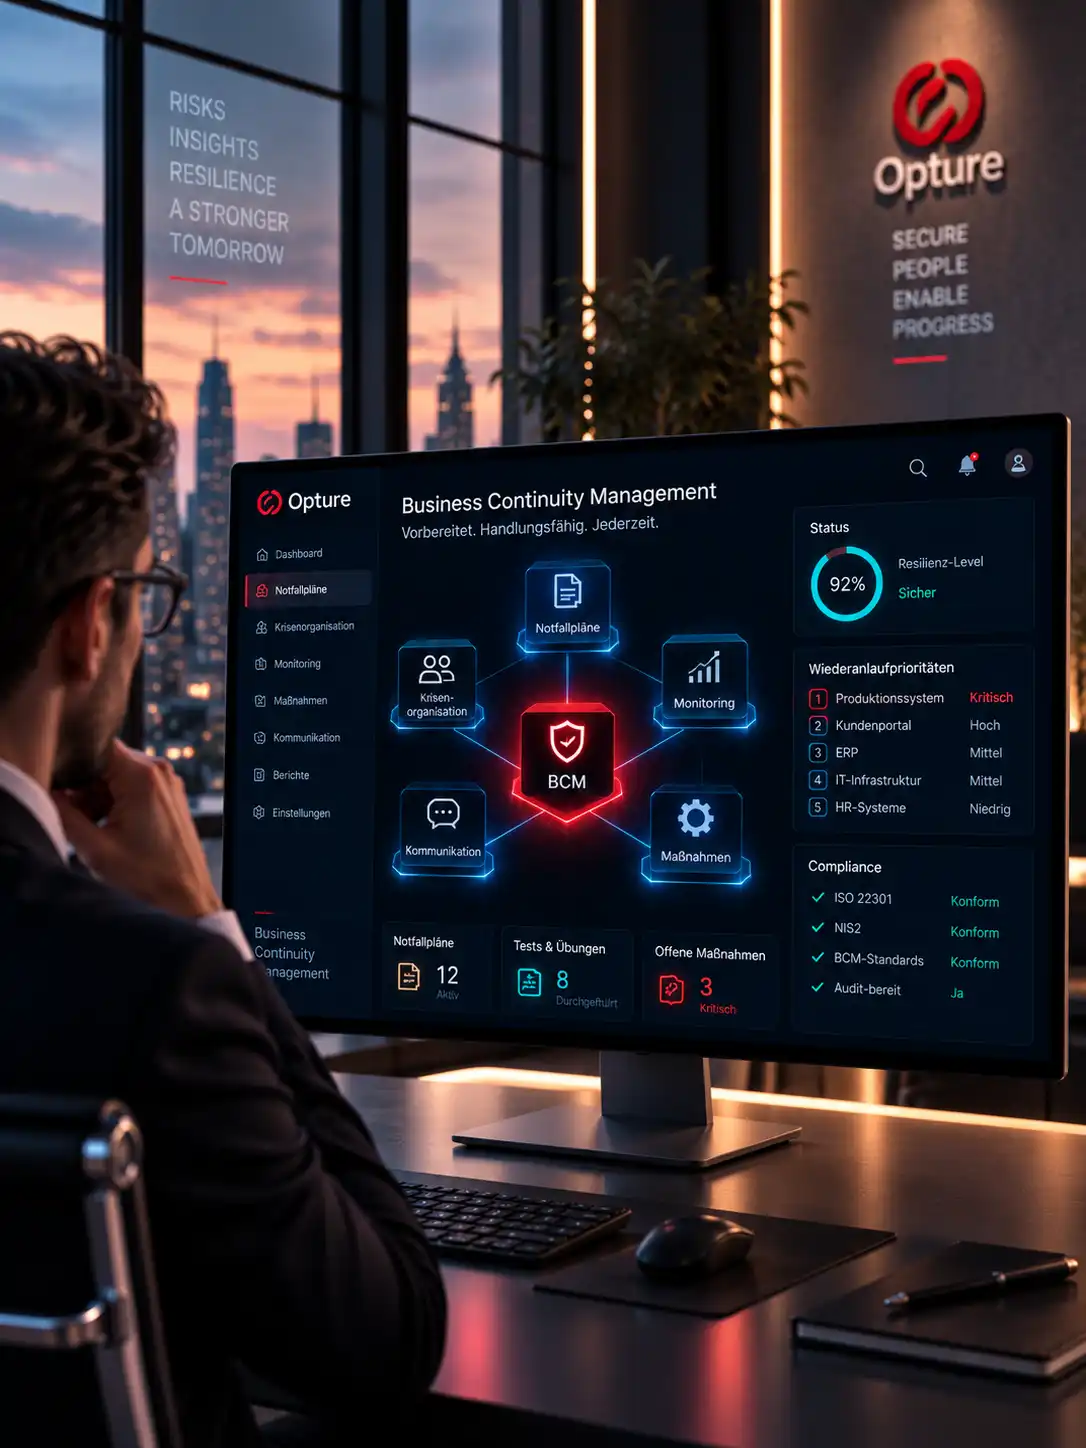
Zintegrowana odporność na sytuacje kryzysowe
BCM (Business Continuity Management) łączy planowanie awaryjne, strategie ponownego uruchomienia i zarządzanie kryzysowe w jednym centralnym systemie.
Cyfrowe plany awaryjne: Tworzenie, administrowanie i automatyzacja strategii ponownego uruchomienia.
Organizacja kryzysowa: Strukturyzowane role, eskalacje i drogi komunikacyjne.
Monitorowanie w czasie rzeczywistym: Wszystkie działania, dostępność i status w jednym miejscu.
Digitalizacja i zabezpieczanie aktywów
Do 60 oszczędności % kosztów
Digitalizuj i zautomatyzuj procesy bezpieczeństwa. Firma uzyskując opture ISMS/NIS2 zyskuje pełną transparentność, znacząco obniża koszty oraz zapewnia solidną podstawę dla cyberbezpieczeństwa i ciągłości działania biznesu.
Całkowite zarządzanie zamiast izolowanych narzędzi
Zgromadź wszystkie tematy związane z odpornością w jednym miejscu. Brak rozbieżności w mediach, brak konieczności ponownego pobierania danych.
Automatyzowane procesy
Analizy ryzyka, procesy incydentów i raportowanie przebiegają automatycznie. To oszczędza czas odpowiedzialnym za procesy i zmniejsza liczbę błędów.
Pełna przejrzystość
Wystarczy naciśnięcie przycisku, aby zobaczyć, które procesy są krytyczne i gdzie występują zależności. Decyzje podejmowane są na podstawie faktów i z zapewnieniem bezpieczeństwa w kwestii kontroli.
Zintegrowane spełnianie wymogów NIS2
Platforma automatycznie monitoruje terminy i procedury zgłaszania. Sprawdzajcie spełnianie obowiązków regulacyjnych w sposób skuteczny i bez ryzyka interpretacji błędnych.
Solidna ciągłość działalności biznesowej
Szybka reakcja w sytuacjach kryzysowych dzięki aktualnym, przetestowanym, skutecznym i dostosowanym do indywidualnych potrzeb planom awaryjnym.
Architektura przyszłości
Gotowe na DORA, aktualizacje KRITIS lub CSDDD. System rozwija się wraz z Twoimi wymaganiami, bez kosztownych awarii systemów.
Jak jest zintegrowany system OPTURE ISMS/NIS2 z platformą OPTURE RegOS?
Jest całkowicie zintegrowany i wykorzystuje tę samą centralną bazę danych co wszystkie pozostałe moduły. Procesy ryzyka, zgodności i bezpieczeństwa bezproblemowo się ze sobą łączyją. Ryzyka można bezpośrednio włączyć do ERM i GRC Oprogramowanie może zostać wdrożone – bez konieczności ponownego pobierania danych.
Czy możliwa jest separacja między OPTURE ISMS a OPTURE NIS2?
Tak, zasadniczo jest to możliwe. ISMS (np. zgodnie z ISO 27001) stanowi podstawę metodologiczną i już pokrywa około 70–80 % z 202 wymogów NIS2. NIS2 ma charakter prawnie wiążący i koncentruje się na konkretnych sposobach zgłaszania informacji, terminach oraz dokumentach przedstawianych organom władzy. Oba te rozwiązania można stosować oddzielnie lub w doskonałej kombinacji.
Jakie konkretne korzyści oferuje mi ta aplikacja?
W przeciwieństwie do izolowanych narzędzi, OPTURE zapewnia zorganizowany model zarządzania i relacyjną bazę danych. Dzięki temu rozwiązanie jest skalowalne i niezwykle wydajne, zwłaszcza dla złożonych i regulowanych organizacji.
Jak OPTURE wspiera wdrożenie Dyrektywy NIS2?
Wszystkie obowiązki – od zarządzania ryzykiem przez raportowanie incydentów po łańcuch dostaw – są systematycznie monitorowane. Platforma automatycznie monitoruje terminy i zapewnia 100- % procentową strukturę zgodności z wymogami prawnymi.
Jak SBA, BIA i BCM współpracują w OPTURE?
SBA definiuje potrzeby ochrony, BIA ocenia krytyczność procesów, a BCM steruje strategiami ponownego uruchomienia. OPTURE ISMS automatycznie łączy te dyscypliny. Wszystkie zależności i zasoby są zintegrowane w wspólny, wiarygodny model odporności.
Jak szybko można wdrożyć system OPTURE ISMS/NIS2?
Typowo w ciągu kilku tygodni, w zależności od poziomu zaawansowania. Dostarczamy jasne procedury i procesy od razu, dzięki czemu nie musisz zaczynać od zera.
Co to jest System Zarządzania Bezpieczeństwem Informacji (ISMS)?
W erze, w której dominują zaawansowane zagrożenia cybernetyczne, takie jak Ransomware as a Service, sponsorowany przez państwo hakeryzm oraz wyrafinowane metody social engineering, wystarczająca siła ochrony przez sieć firewall już nie wystarcza. System Zarządzania Bezpieczeństwem Informacji (ISMS) formuje się strukturalny fundament cyberbezpieczeństwa przedsiębiorstwa. Jest to systematyczny zestaw zasad, procedur i procesów mający na celu proaktywne zarządzanie bezpieczeństwem informacji, monitorowanie jej stanu oraz jej stałe doskonalenie.
Podczas gdy Cyberbezpieczeństwo w pierwszej kolejności na operacyjne i techniczne Zintensyfikowanie środków ochrony w świecie cyfrowym: ISMS znacznie poszerza ten zakres. Obejmuje on również bezpieczeństwo organizacyjne, bezpieczeństwo fizyczne, bezpieczeństwo personelu oraz zarządzanie zewnętrznymi dostawcami.
Centralnym celem ISMS, najczęściej w oparciu o standard ISO/IEC 27001, jest gwarancją trzech klasycznych Celów ochrony bezpieczeństwa informacji: Cudzenieństwo (Poufność), Niezawisłość (Integracja) i Dostępność. W ten sposób ISMS chroni informacje nie tylko technicznie, ale także organizacyjnie, procesowo i w oparciu o analizę ryzyka.
Europejska dyrektywa NIS2: Zmiana gry dla kadry kierowniczej
Z wprowadzeniem europejskiego Dyrektywa NIS2 (Dyrektywa w sprawie bezpieczeństwa sieci i informacji) znacznie pogorszyła się sytuacja regulacyjna w zakresie bezpieczeństwa IT. Celem dyrektywy jest zapewnienie wysokiego wspólnego poziomu bezpieczeństwa cybernetycznego w całej UE. Dotyczy ona nie tylko klasycznych operatorów KRITIS (krytyczne infrastruktury), ale rozszerza zakres stosowania na dziesiątki tysięcy firm w 18 sektorach – od przemysłu przetwórczego po logistykę i produkcję żywności.
Najważniejsze w NIS2: Bezpieczeństwo cybernetyczne jest teraz nieuchronnie sprawą szefów. Dyrektorzy generalni (prezesi, dyrektorzy zarządzający) są osobiście zobowiązani do zatwierdzania działań zarządzania ryzykiem w zakresie cyberbezpieczeństwa i monitorowania ich realizacji. W przypadku nieprzestrzegania zobowiązań grożą nie tylko drastyczne kary finansowe dla przedsiębiorstwa, ale także wyraźnie odpowiedzialność osobistą kierownictwa oraz tymczasowe zakazy wykonywania zawodu.
| Wymóg NIS2 | Znaczenie dla cyberbezpieczeństwa i ISMS | Możliwe sankcje w przypadku naruszenia |
|---|---|---|
| Zarządzanie ryzykiem i system zarządzania bezpieczeństwem informacji (ISMS) | Obowiązek wdrażania solidniejszych analiz ryzyka, Management Biznesowej Kontynuacji Działań (BCM) oraz plany reagowania na incydenty. Konsekwentne stosowanie zasad ISMS zgodnych z normą ISO 27001 jest w rzeczywistości warunkiem koniecznym. | Kary pieniężne w wysokości do 10 mln € lub 2 % % globalnego rocznego obrotu w przypadku istotnych obiektów. |
| Obowiązki zgłaszania (Incident Reporting) | Ekstremalnie rygorystyczne przepisy w przypadku incydentów bezpieczeństwa: pierwsza informacja (Wczesne ostrzeżenie) do właściwego organu w terminie 24 godziny, szczegółowy raport w ciągu 72 godzin. | Wysokie grzywny i szkody reputacyjne wynikające z publikacji przez organy administracji. |
| Bezpieczeństwo łańcucha dostaw (Supply Chain) | Firmy muszą obowiązkowo sprawdzać i audytować standardy bezpieczeństwa swoich bezpośrednich dostawców i usługodawców. | Kary umowne, utrata certyfikacji i przerwanie działalności. |
| Odpowiedzialność kierownictwa (obowiązek potwierdzenia) | Zarząd musi regularnie odbywać szkolenia w zakresie cyberbezpieczeństwa i ponosi odpowiedzialność za naruszenia obowiązków, na przykład w przypadku braku ISMS. | Osobista odpowiedzialność wewnętrzna oraz ewentualne zawieszenie funkcji kierowniczej. |
Architektura ISMS: Związek reguł ISO 27001
Zgodny z prawem system zarządzania bezpieczeństwem informacji nie można kupić i zainstalować w sposób jednorazowy. Potrzebuje on dynamicznego cyklu życia, aby móc reagować na zmieniającą się codziennie sytuację zagrożeń. ISO 27001 wykorzystuje w tym celu sprawdzony cykl PDCA.
[Zgodność z NIS2 i zarządzanie (Governance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │AKTUALIZACJE INFORMACJI │
          │(Hardware, oprogramowanie, dane)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      1. OCENA RYZKA (Analiza ryzyka)
      │Identyfikacja luk w zabezpieczeniach│
      │ & Zagrożenia cybernetyczne (ransomware itp.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 2. KONTROLA BEZPIECZEŃSTWA (Środki) │
      │ Wdrożenie TOMs, MFA, Zero │
      │ Zaufanie, segmentacja sieci │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 3. MONITORING & SIEM │
      │ 24/7 monitorowanie danych logowych, │
      │ Zidentyfikowanie anomalii, łączność z SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │ 4. REAGOWANIE NA WYCIĄGI ZATRUTY I BCM │
      │ Plany awaryjne, kradzież dowodów, ponowne │
      │ anlauf, obowiązek zgłaszania zdarzeń przez 24 godziny │
      └───────────────────────────────────┘
Przykładowe działanie: nagły wypadek – atak ransomware
Teoria zarządzania bezpieczeństwem informacji staje się najbardziej widoczna, gdy zastanowimy się nad scenariuszem najgorszego przypadku: w piątkowy wieczór pracownik działu sprzedaży otwiera załącznik doskonale sfabrykowanej e-mailowej kampanii phishingowej. W tle rozpoczyna się szyfrowanie sieciowych dysków twardych, serwerów i kopii zapasowych. Na ekranach pojawia się prośba o zapłatę okupu.
Scenariusz A: Firma bez profesjonalnego systemu zarządzania bezpieczeństwem informacji
Rozbija się chaos organizacyjny Wyłączono. Dział IT wyłącza się Paniczny stan sieciowy. Zarząd dopiero po godzinie dowiaduje się o skali problemu, ponieważ nie ma zdefiniowanych dróg awaryjnych. Nie ma wydrukowanego planu awaryjnego, a dane kontaktowe dostawcy usług IT Forensic są ukryte na niedostępnym serwerze. Przestaje obowiązywać prawny obowiązek zgłaszania zdarzeń w terminie 24 godzin zgodnie z NIS2. Klientom nie udaje się uzyskać informacji w odpowiednim terminie, produkcja pozostaje nieczynna przez wiele tygodni. Wynik: zagrożenie dla istnienia firmy, zniszczony wizerunek firmy oraz organ nadzoru, który wszczął postępowanie karne przeciwko zarządowi.
Scenariusz B: Firma z systemem zarządzania bezpieczeństwem informatycznym opartym na oprogramowaniu i gotowością do normy NIS2
System SIEM natychmiast alarmuje w przypadku zauważalnych działań szyfrujących. Automatyczny Workflow reagowania na incydenty rozpoczyna się uruchomienie oprogramowania ISMS. System automatycznie izoluje zainfekowany segment sieciowy. Zespół kryzysowego sztabu zostaje powiadomiony za pośrednictwem oddzielnego kanału komunikacyjnego.
Ponieważ to Zarządzanie aktywami programy są aktualne, IT wie Natychmiast podaje się, jakie systemy krytyczne są dotknięte i że redundancyjne kopie offline są w pełni spójne. Dyrektor ds. bezpieczeństwa informacji otwiera tabletem aplikację kryzysową. Zautomatyzowane formularze zgłoszeniowe dla organów administracji są generowane i wysyłane w terminie pierwszych 24 godzin w ramach ISMS. Zarząd może w dalszej perspektywie w pełni udowodnić, że zostały spełnione wymogi prawne i regulacyjne.
Dlaczego Excel nie wystarcza: potrzeba specjalistycznej oprogramowania ISMS
Bezpieczeństwo cybernetyczne jest dziś obszarem o wysokim stopniu złożoności i intensywności przetwarzania danych. Każdy, kto próbuje zarządzać setkami zasobów IT, tysiącami luk w zabezpieczeniach, złożonymi łańcuchami dostaw i rygorystycznymi obowiązkami raportowania w kalkulacjach kalkulacyjnych, szybko napotyka ograniczenia techniczne i organizacyjne. Specjalizowana firma Oprogramowanie ISMS to sposób na strategiczny skalowanie bezpieczeństwa:
- Całkowite zarządzanie aktywami i ryzykiem: Systemy informatyczne, procesy biznesowe i identyfikowane luki bezpieczeństwa są połączone, aby obliczyć rzeczywisty wpływ ryzyka IT na działalność biznesową.
- Zgodność z NIS2 i ISO 27001: Zaproponowane standardy i wytyczne umożliwiają efektywne zdefiniowanie działań. Zastosowana środek bezpieczeństwa może tym samym pokryć wiele wymagań jednocześnie.
- Realtime reporting dla kierownictwa: CIO i kierownictwo otrzymują panele informacyjne, wskaźniki kluczowe i kryteria ryzyka, aby monitorować bieżące sytuację. Monitorować sytuację bezpieczeństwa i przestrzeganie apetytu na ryzyko.
- Zarządzanie ryzykiem dostawców: Ankiecie bezpieczeństwa, oceny i dokumenty dostawców można sterować i dokumentować w sposób strukturalny.

