客户体验
智能ISMS/NIS2的结合——这就是当今的集成方式
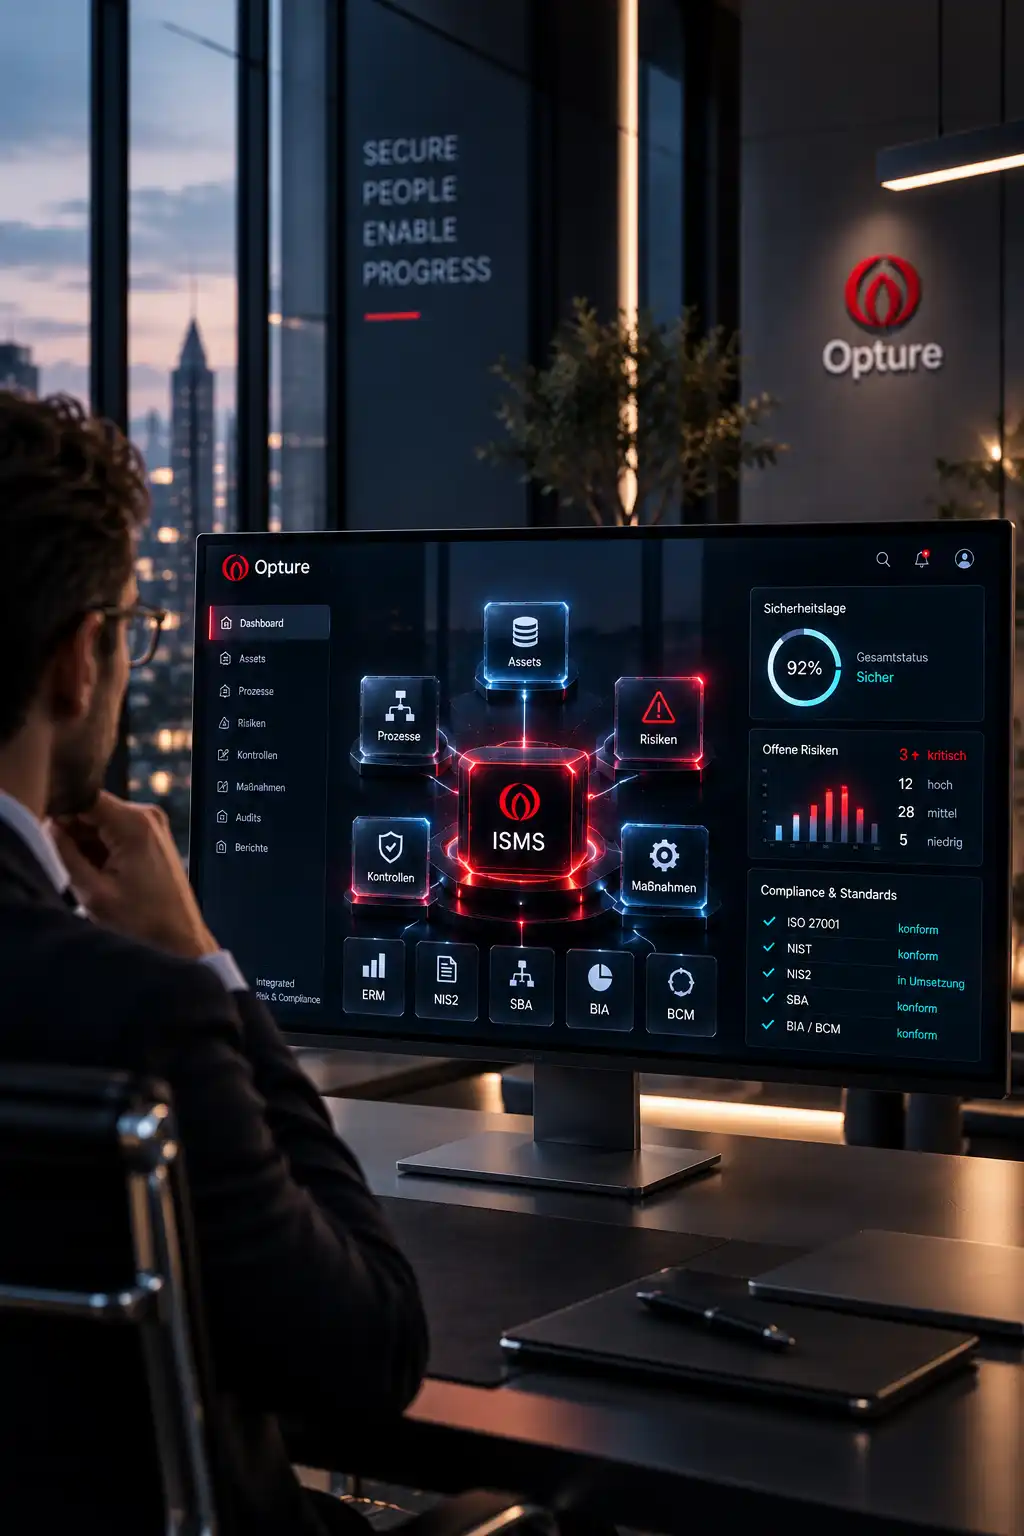
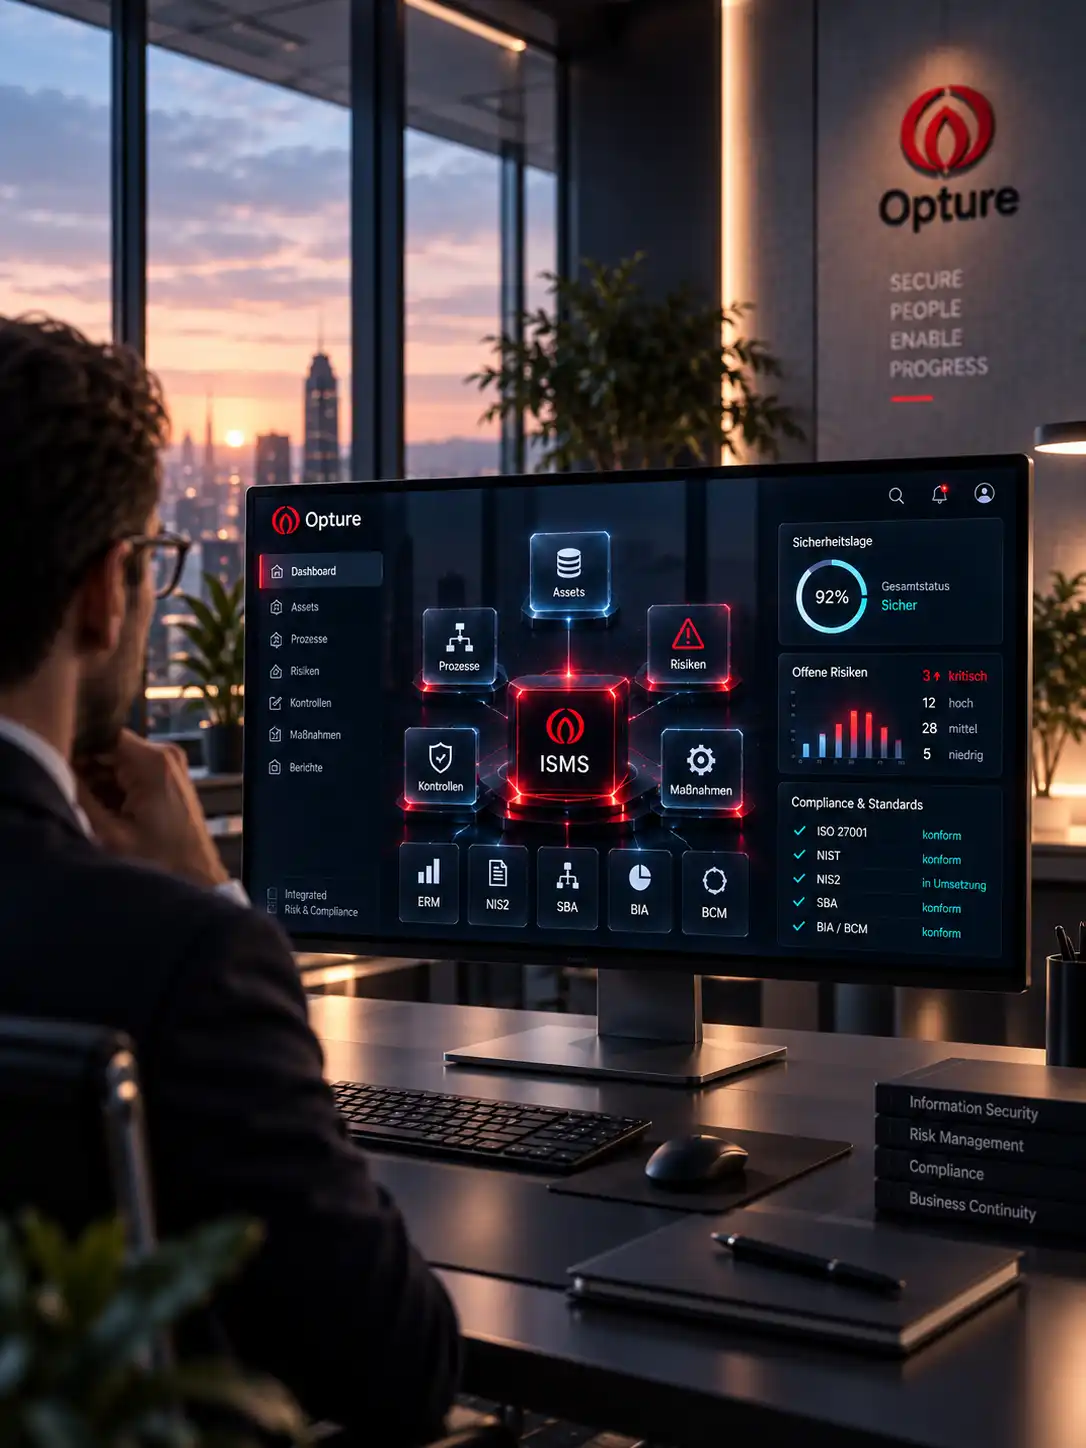
OPTURE ISMS/NIS2 和 KRITIS 不仅是一种纯粹的 ISMS 解决方案。它结合了 SBA、BIA 和 BCM,实现最高的信息安全保障,并且可选与 NIS2 无缝集成,实现最大程度的网络安全保障。.
为关键决策提供精准评估
可靠的基础,用于精确评估关键流程、资产及其依赖关系。.
系统评价: 关于对可用性、完整性、保密性和合规性的影响。.
认识到关键性: 将资产和流程识别为保护需求的基础。.
自动抽取: 从具体的措施和安全级别来看。.
完整文件: 完全准备好接受审计和NIS2认证。.
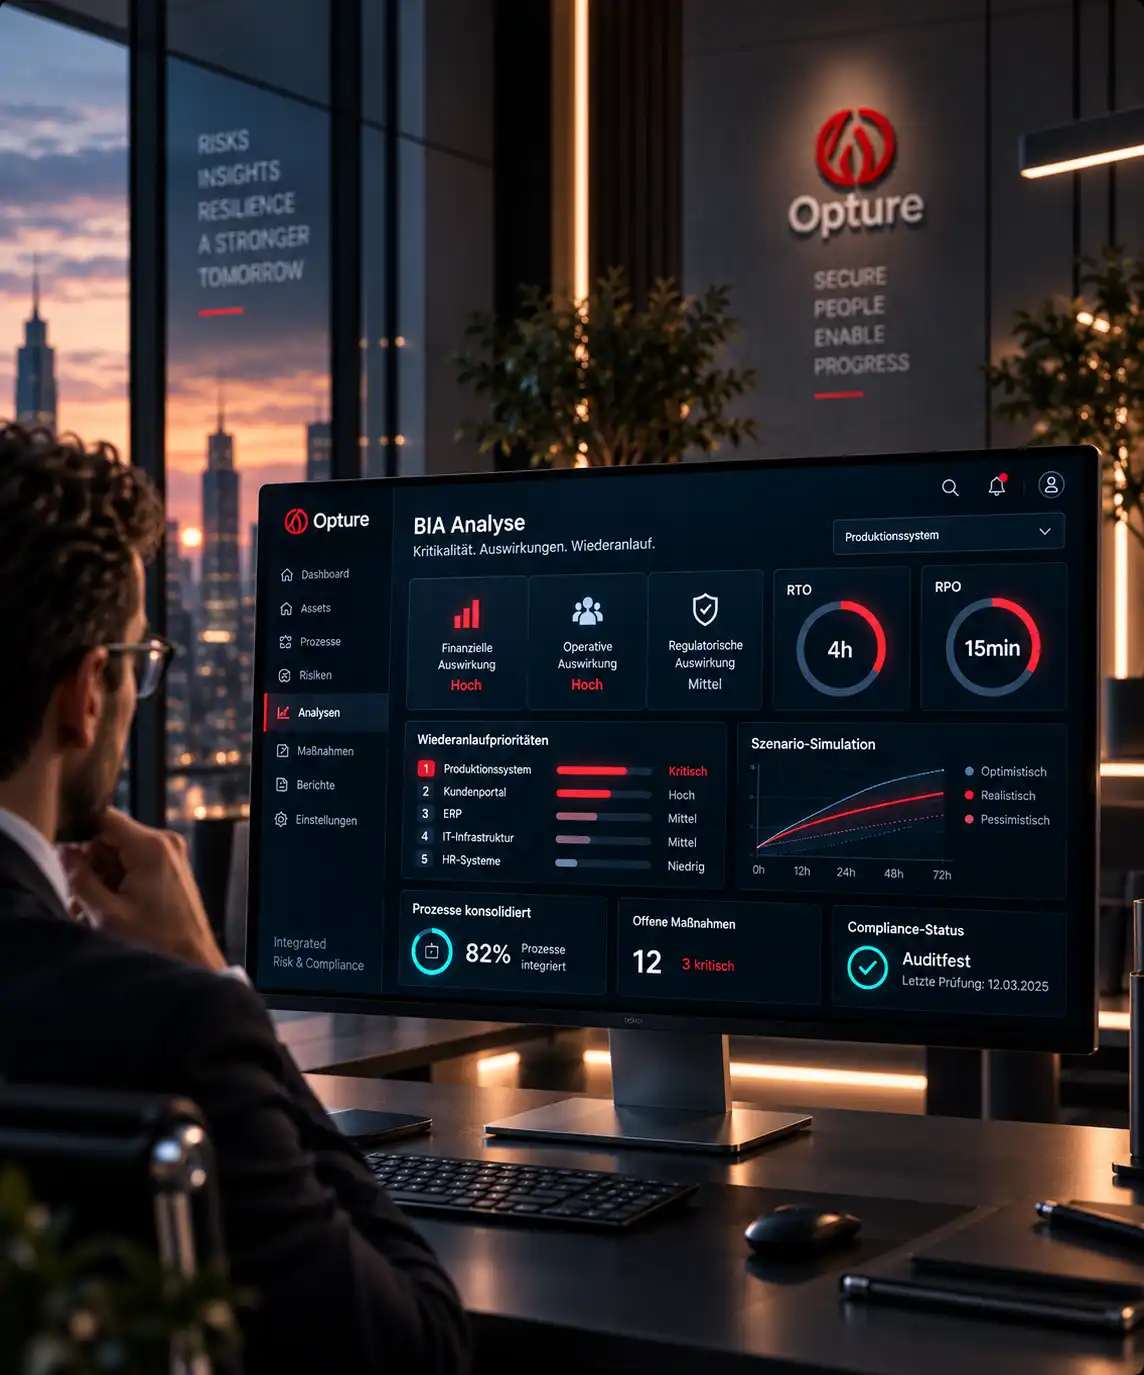
做出具有承受力的应对决策
OPTURE BIA 将影响、恢复时间以及过程关键性深度集成到系统中。.
故障评估: 分析财务、运营和监管方面的影响。.
明确的定义: 准确确定 RTO/RPO 值和恢复优先级。.
自动化合并: 包括流程依赖性、资源和 IT 系统。.
确保合规: 透明、可审计的记录。.
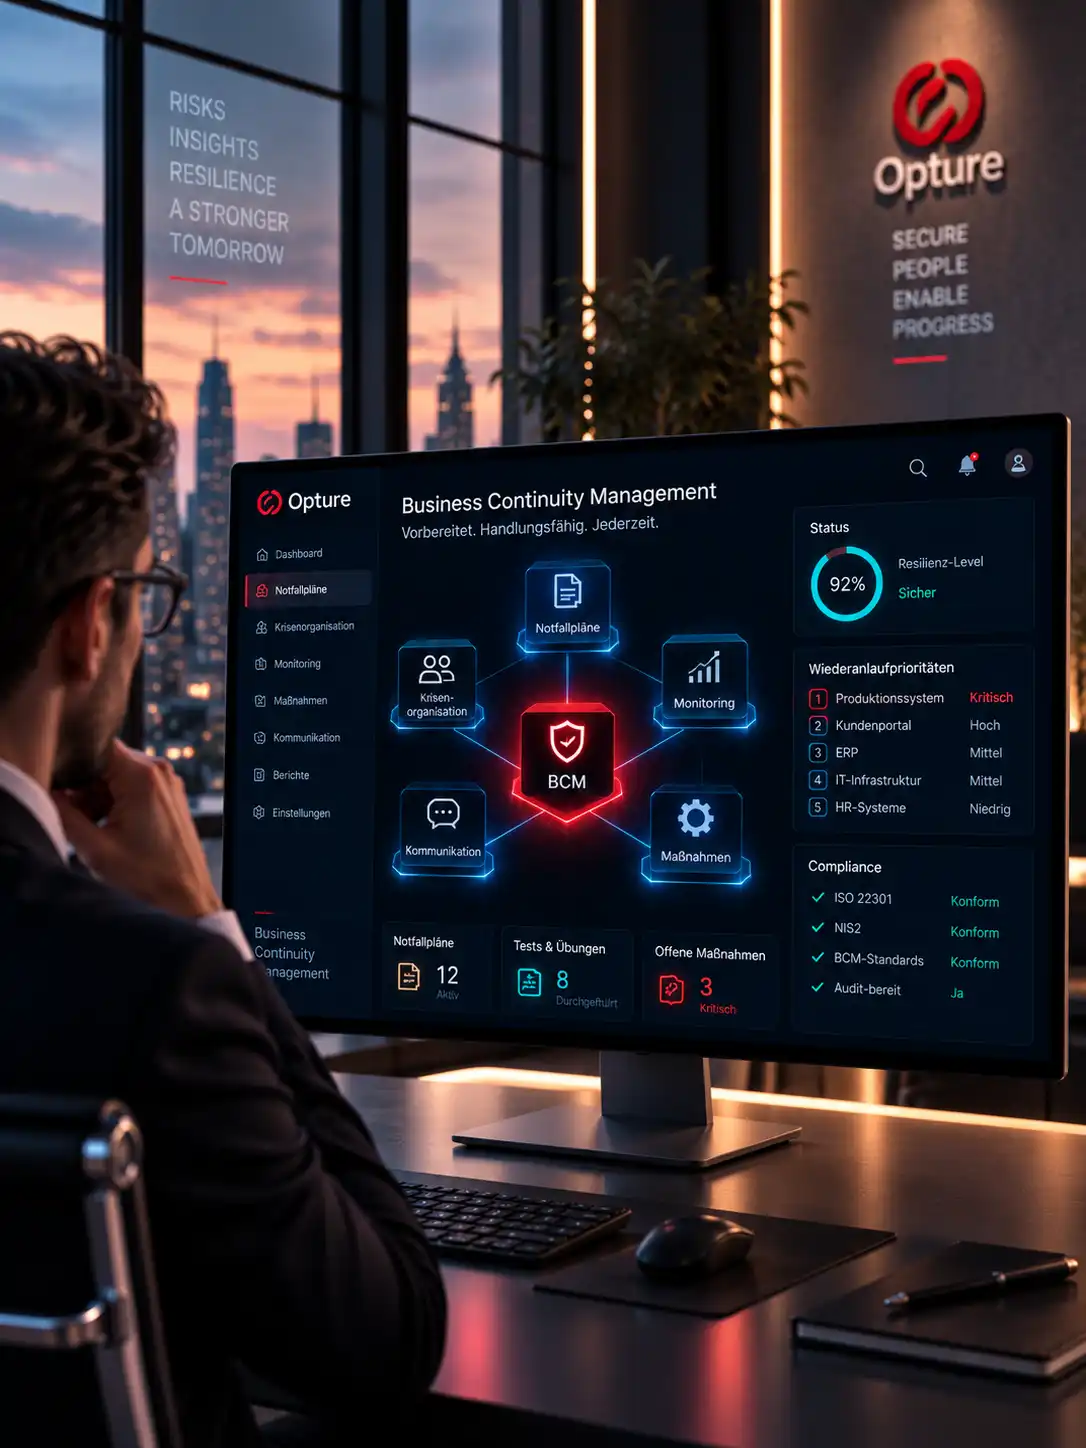
重大事件时的综合抗灾能力
BCM(业务连续性管理)将应急规划、恢复战略和危机管理整合到一个中央系统中。.
数字应急计划: 创建、维护和自动化重启策略。.
危机组织: 结构化的角色、升级和沟通渠道。.
实时监控: 一目了然地了解各项措施、可用性以及状态。.
数字化与资产保护
最高可节省 60 元的 % 费用
数字化并自动化您的安全流程。借助 OPTURE ISMS/NIS2,企业将获得全面透明性、显著降低成本,并建立起强大的网络安全和业务连续性基础。.
整体控制而非孤立的工具
将所有弹性相关主题整合到一个地方。无需媒体切换,无需重复数据采集。.
自动化流程
风险分析、事件处理流程和报告都自动运行。这减轻了责任方的负担,并降低了错误率。.
完全透明
只需按下按钮,您就可以查看哪些流程存在关键问题,以及存在哪些依赖关系。决策过程以事实为依据,且具有可靠的验证性。.
集成 NIS2 合规性
该平台会自动监控截止日期和报告周期。有效履行监管义务,避免解释不当的风险。.
强大的业务连续性
在危机中快速应对,拥有随时更新、经过测试、有效且符合客户需求的应急计划。.
未来化的建筑
准备好应对 DORA、KRITIS 更新或 CSDDD。该系统可以随着您的需求而增长,而不会造成昂贵的系统崩溃。.
OPTURE ISMS/NIS2是如何集成到 OPTURE RegOS 平台中的?
OPTURE ISMS 和 OPTURE NIS2 是否可以分离使用?
是的,这在原则上是可能的。ISMS(例如根据 ISO 27001)是方法基础,已涵盖约 70–80 % % 的 NIS2 要求。NIS2 是具有法律约束力的标准,侧重于具体的举报渠道、期限以及与政府部门的证明文件。这两个标准可以单独使用,也可以完美结合使用。.
这个软件为我带来了哪些具体的好处?
与孤立的工具不同,OPTURE提供结构化的治理设计和关系型数据模型。这使得该解决方案具有可扩展性和极高的性能,尤其适用于复杂且受监管的组织。.
OPTURE如何支持实施 NIS2 指令?
所有职责——从治理到事件报告再到供应链——都系统地记录在系统中。该平台会自动监控截止日期,并为您提供100%可 % 审计的合规架构。.
SBA、BIA 和 BCM 在 OPTURE 下是如何协同工作的?
SBA 定义了保护需求,BIA 评估了关键流程,BCM 控制了恢复策略。OPTURE ISMS 可自动将这些学科联系起来。所有依赖关系和资源都汇集成一个可信的弹性模型。.
OPTURE ISMS/NIS2 能否快速部署?
通常在几周内完成,具体取决于您的成熟度。我们提供清晰的流程和步骤,这样您就不必从头开始。.
信息安全管理体系(ISMS)是什么?
在由勒索软件即服务(RaaS)、政府支持的黑客行为以及巧妙的社会工程等尖端网络威胁所主导的时代,强大的防火墙已远远不够用了。 信息安全管理体系(ISMS) 它形成了一个 企业网络安全组织体系的基石。它是一套系统化的规则体系,包括政策、流程和程序,旨在主动控制、监控和持续改进信息安全。.
虽然 网络安全 主要用于操作和技术方面 除了集中在数字世界中的安全措施外,ISMS 体系的范围也更广。它还包括组织安全、物理安全、人员安全以及第三方供应商的管理。.
ISMS 的核心目标通常基于标准。 ISO/IEC 27001, 这三项经典保障 信息安全的保护目标: 保密性 (机密性), 正直性(Integrity) 和 可用性. 因此,ISMS不仅在技术方面保护信息,而且在组织、流程和风险方面也提供保护。.
欧洲NIS2指令:顶级管理层的变革者
随着欧洲联盟的成立 NIS2 指令 (网络与信息安全指令 2)已制定了监管规定。 对信息安全进行大规模加强。该指令旨在 确保整个欧盟地区具有高水平的共同网络安全水平。 它不再只影响传统的 KRITIS 运营商(关键基础设施), 而是将适用范围扩大到了 18 个行业的数以万计的企业。 从加工业到物流,再到食品生产。.
NIS2 的关键点: 如今,网络安全已不可避免地成为企业领导层的问题。. 董事总经理(董事、总经理)将亲自承担责任。 批准网络安全领域的风险管理措施,并对其进行评估; 需要监督落实情况。如果发生违规行为,不仅面临严厉的处罚,还会面临严重的后果。 企业罚款,更明确的是,还包括管理人员的个人责任 以及临时职业禁令。.
| NIS2要求 | 对网络安全与ISMS的重要性 | 违反规定可能面临制裁 |
|---|---|---|
| 风险管理与ISMS | 实施更健全的风险分析的义务, 业务连续性管理 (BCM) 和事件响应计划。 实际上,符合 ISO 27001 的信息安全管理体系是必备条件。. | 罚款最高可达 1 亿欧元或全球年营业额的 2 % % 在关键设施上。. |
| 报告义务(事件报告) | 对安全事件的极端严格规定:首次报道 (预警)在接到通知后,立即向相关主管部门报告 24小时, 72小时内提供详细报告。. | 因政府发布的信息而导致的巨额罚款和声誉损失。. |
| 供应链安全(供应链安全) | 企业必须强制性地审核和审计其直接供应商和服务提供商的安全标准。. | 合同违约罚金、认证取消以及业务中断。. |
| 管理责任(责任制) | 管理层必须定期接受网络安全方面的培训,如果发生违规行为(例如缺乏 ISMS),则将承担个人财产的损失。. | 个人内部禁闭以及可能暂停领导职务。. |
ISMS 的架构:ISO 27001 体系结构
合规的 ISMS 不可能被一次性购买和安装。它需要一个动态的生命周期,才能应对每天都在变化的威胁环境。ISO 27001 则利用了成熟的 PDCA 循环来实现这一目标。.
[NIS2 合规与管理(治理)]
                       │
                       ▼
          ┌───────────────────────────┐
          │信息资产│
          (硬件、软件、数据)
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      1. 风险评估(风险分析)
      │漏洞识别│
      │网络威胁(勒索软件等)│
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │2. 安全控制措施(措施) │
      │TOMs、MFA、Zero 的实现│
      │信任、网络分层 │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      3. 监控与安全系统
      24/7监控日志数据,
      │异常检测、SOC连接 │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. 事件响应与 BCM │
      │应急计划、法证、复原
      │联系人 │ 24小时报告义务 │
      └───────────────────────────────────┘
实践案例:紧急情况——勒索软件攻击
信息安全管理的理论最好能被切实地体现出来。 当你想象出最坏的情况时:一名销售人员 在周五的下午,它打开了一封完全伪造的钓鱼邮件的附件。 在后台,勒索软件开始攻击网络驱动器、服务器和备份文件。 加密。在屏幕上显示赎金要求。.
方案 A:公司没有专业的 ISMS
它正在破裂 组织混乱 停止运行。IT部门正在撤离 网络电缆故障导致公司陷入恐慌。几个小时后,管理层才得知情况的严重性,因为没有明确的升级流程。没有打印的应急计划,IT漏洞调查服务提供商的联系信息被加密地保存在无法访问的服务器上。根据 NIS2 的法律规定,24小时内必须报告情况,但客户却未及时收到通知,导致生产停产数周。结果是,公司面临生存威胁的财务损失、企业形象受损,监管部门也启动了针对管理层的个人刑事诉讼。.
方案 B:具有软件驱动的 ISMS 和 NIS2 准备状态的企业
SIEM系统会立即发出警报,以应对任何可疑的加密活动。 一个自动化的 事件响应工作流程 ISMS 软件启动。系统会自动隔离受感染的网络段。 危机管理小组将通过单独的通信渠道收到通知。.
由于 资产管理 软件是每天更新的,IT部门知道这一点。 立即查明受影响的关键系统,并确保冗余的离线备份保持完整。CISO 使用平板电脑打开应急手册。在第一时间生成并发送了针对政府部门的预制报告表,以确保在第一时间完成 24 小时的报告生成和发送。随后,管理层可以无缝地证明其遵守了所有法律和法规要求。.
为什么Excel并不足够:对专业ISMS软件的需求
如今,网络安全是一个高度复杂、数据密集的领域。任何试图在电子表格中管理数百个 IT 资产、数千个漏洞、复杂供应链以及严格的报告义务的人,很快就会面临专业和组织方面的限制。专业化的 ISMS 软件 这是将安全性战略性地扩展的方法:
- 整体资产与风险管理: IT系统、业务流程以及已识别的弱点将相互关联,以计算IT风险的实际业务影响。.
- NIS2 和 ISO 27001 合规性: 制定的标准和指导方针允许高效地将措施进行映射。 这样一来,一个已实施的安全措施就可以同时满足多个要求。.
- 实时报告给管理层: CISO 和管理层将获得仪表板、关键绩效指标 (KPI) 和关键风险指标 (KRIs),以了解当前的情况。 监测安全状况和遵守风险偏好要求。.
- 供应商风险管理: 安全问卷调查、评价和供应商证明可以以结构化方式进行管理和记录。.