Решения
Водещ в областта на информационната и киберсигурност (ISMS/NIS2)
Система за управление на информационната сигурност и киберсигурност (ISMS / NIS2). OPTURE ISMS/NIS2 съчетава доказани стандарти за ISMS (ISO) с регулаторни изисквания на NIS2, за да се получи интегрирана, интелигентна система за сигурност и устойчивост – иновативна, непрекъсната и напълно свързана.
Полза за потребителите
Интелигентен ISMS/NIS2 в комбинация – така протича интеграцията днес
OPTURE ISMS/NIS2 и KRITIS са повече от просто решение за ISMS. Той свързва SBA, BIA и BCM за максимална информационна сигурност и се комбинира с NIS2 за максимална киберсигурност, ако желаете.
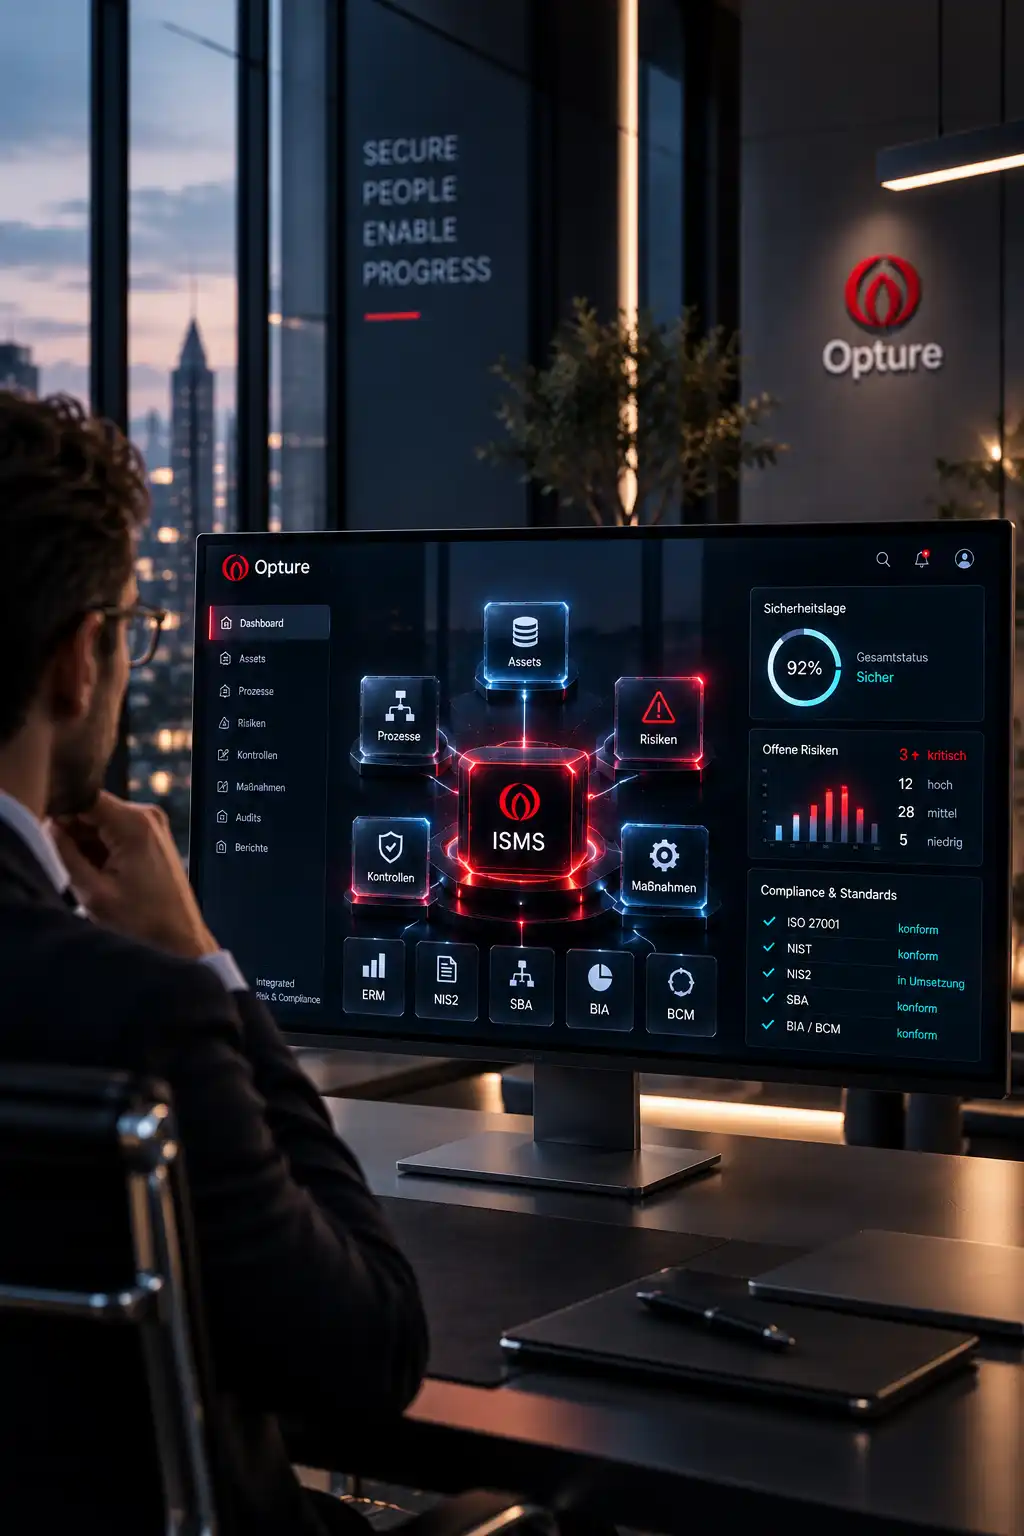
Основният компонент на информационната сигурност
Интегрирана система, която интелигентно свързва процеси, активи, рискове и мерки и е напълно интегрирана с ERM, NIS2, KRITIS, SBA, BIA и BCM са свързани помежду си.
Структурирана сигурност: Съгласно ISO 27001, NIST и специфични за бранша рамки.
Централно управление: Активи, рискове, проверки и мерки – 100% одобрени от % одиторите.
Автоматизирани работни процеси: За рецензии, лицензиране, ескалации и доказателства.
Цялостна корпоративна администрация: Директна интеграция в ERM, IKS и съответствие с изискванията за спазване на правилата.
Времевно прозрачност: Визуален преглед на текущата ситуация по отношение на сигурността по всяко време.
Точна оценка за критични решения
Надеждната база за точното оценяване на критичните процеси, активи и техните зависимости.
Систематично оценяване: От последиците за щетите върху наличността, целостта, поверителността и спазването на изискванията.
Разпознаване на критичността: Идентифициране на активи и процеси като основа за нуждите от защита.
Автоматизирано извличане: От конкретни мерки и нива на сигурност.
Пълна документация: Перфектно подготвен за одити и сертификати NIS2.
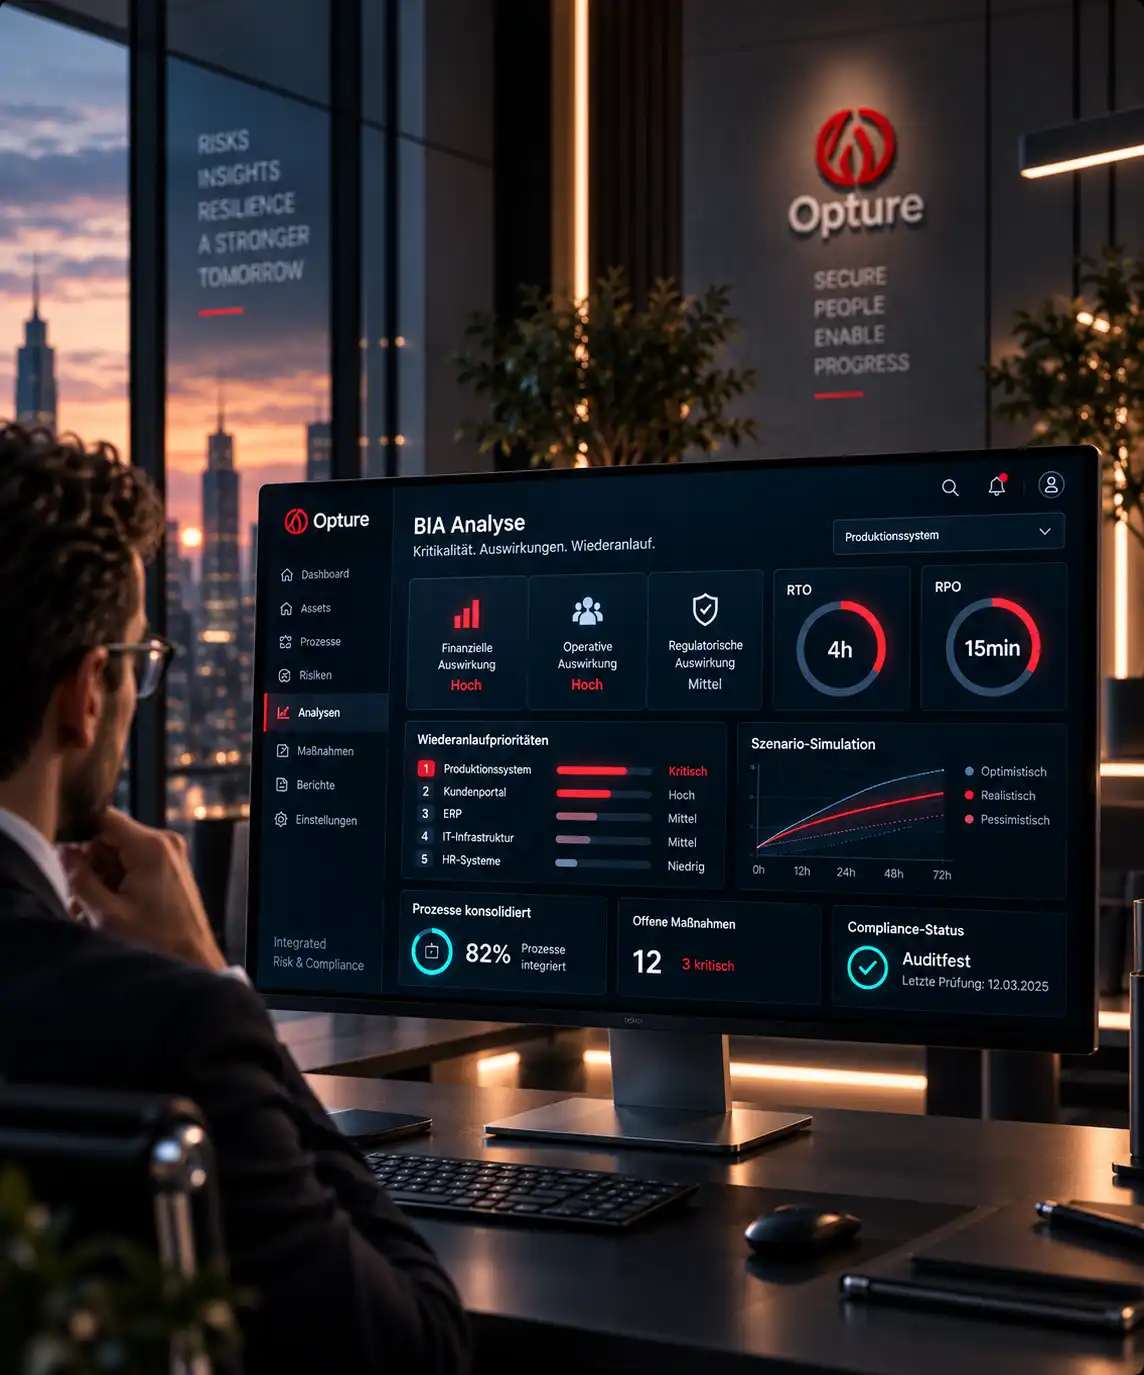
Приемат се решения за устойчива устойчивост
OPTURE BIA оценява въздействията, времето за повторно стартиране и критичността на процеса на дълбоко интегриран начин.
Оценка на неизправността: Анализ на финансовите, операционните и регулаторните последици.
Ясни определения: Точно определяне на стойностите RTO/RPO и приоритетите за повторно стартиране.
Автоматизирано консолидиране: От процесуални зависимости, ресурси и ИТ системи.
Осигуряване на съответствие: Прозрачна и надеждна документация.
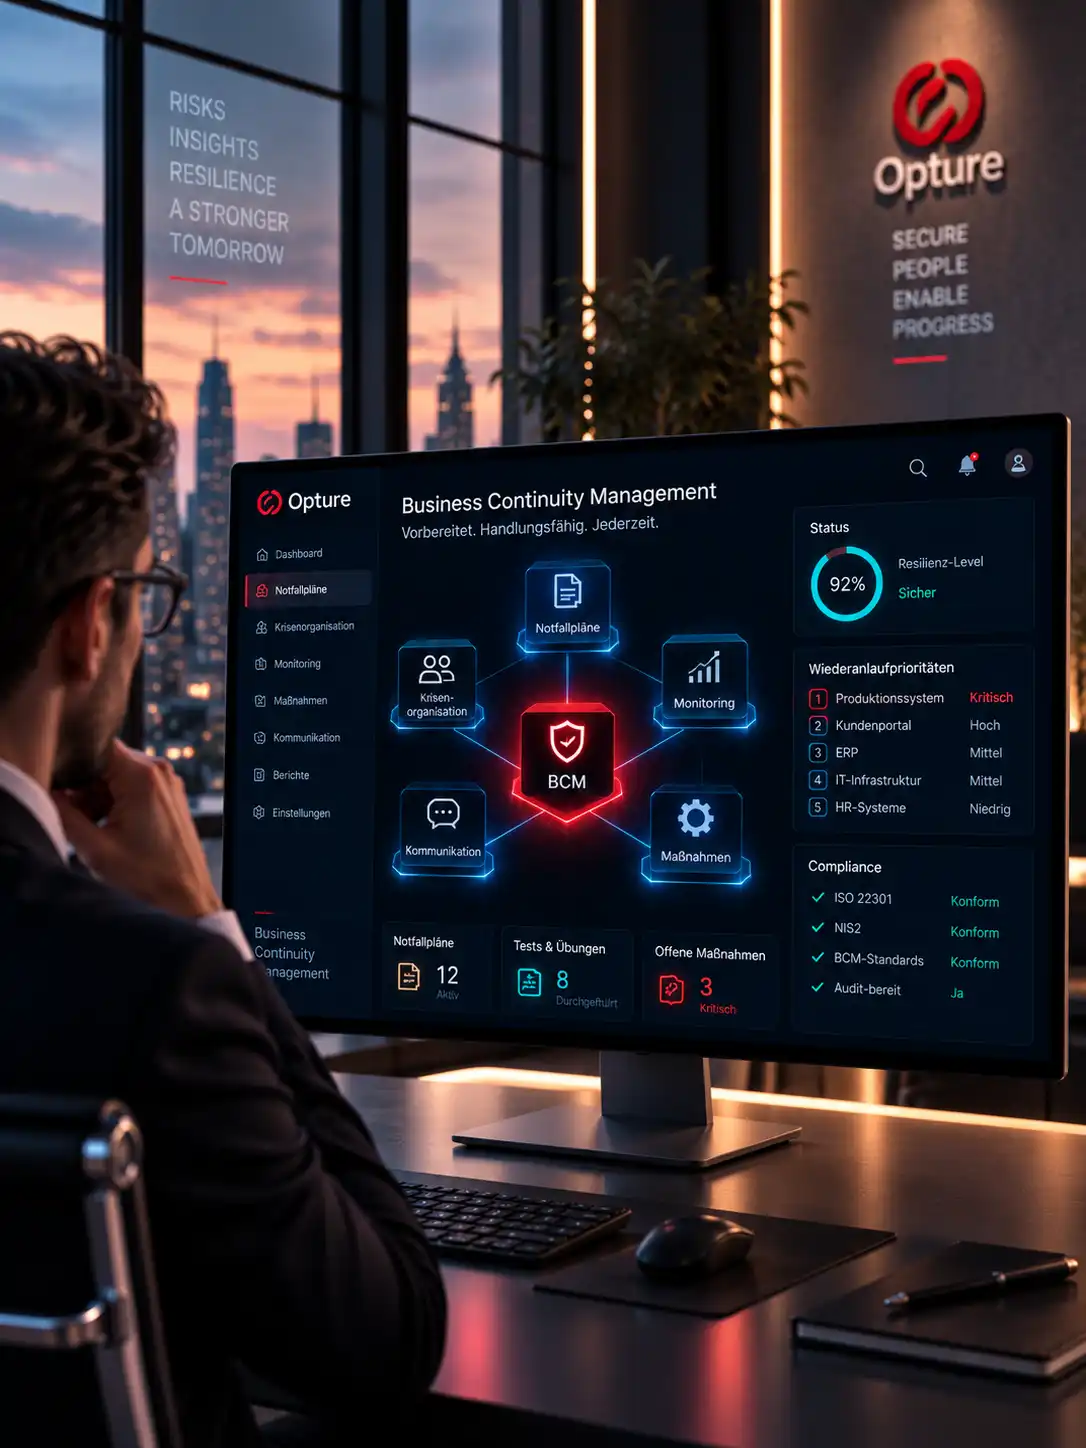
Интегрирана устойчивост за извънредни ситуации
BCM (= Business Continuity Management) съчетава планирането за извънредни ситуации, стратегиите за възстановяване и управлението на кризи в една централна система.
Дигитални планове за извънредни ситуации: Създаване, поддържане и автоматизиране на стратегии за повторно стартиране.
Кризисна организация: Структурирани роли, ескалации и комуникационни пътеки.
Реален мониторинг: Мероприятия, наличност и статус на едно място.
Дигитализация и осигуряване на активите
До 60% намаление на % разходите
Дигитализирайте и автоматизирайте процесите си за сигурност. С OPTURE ISMS/NIS2 компаниите получават пълна прозрачност, значително намалени разходи и стабилна основа за киберсигурност и бизнес непрекъснатост.
Цялостна система управление вместо изолирани инструменти
Съберете всички теми за устойчивост на едно място. Без прекъсвания в работата на медиите, без дублиране на данните.
Автоматизирани процеси
Анализите на риска, процесите за инциденти и отчитането се извършват автоматично. Това опростява работата на отговорните лица и намалява честотата на грешките.
Пълна прозрачност
Виждате с едно натискане на бутон кои процеси са критични и къде има зависимости. Решенията се базират на факти и са надеждни при проверка.
Интегрирано съответствие с NIS2
Платформата автоматично следи сроковете и веригите за докладване. Изпълнявайте регулаторните задължения ефективно и без риск от тълкувателни грешки.
Стабилна бизнес непрекъснатост
Бърза реакция в криза чрез винаги актуални, тествани, ефективни и специфични за клиента планове за спешни случаи.
Устойчива архитектура на бъдещето
Подготвен за DORA, KRITIS updates или CSDDD. Системата се развива с вашите изисквания, без скъпи прекъсвания на работата.
Как OPTURE ISMS/NIS2 е интегриран в платформата OPTURE RegOS?
Той е напълно интегриран и използва същата централна база данни като всички други модули. Процесите за управление на риска, съответствието и сигурността се интегрират безпроблемно помежду си. Рисковете могат да бъдат директно интегрирани в ERM и ГРК Софтуерът може да бъде внедрен без дублиране на събиране на данни.
Възможно ли е разделяне на OPTURE ISMS и OPTURE NIS2?
Да, това по принцип е възможно. ISMS (например съгласно ISO 27001) е методологичната основа и покрива около 70–80 % от изискванията на NIS2. NIS2 е правно задължително и се фокусира върху конкретни канали за подаване на сигнали, срокове и доказателства пред властите. Можете да ги използвате поотделно или в перфектна комбинация.
Какви конкретни предимства предлага тази софтуерна система?
За разлика от изолирани инструменти, OPTURE предлага структуриран дизайн на управлението и релационна база данни. Това прави решението мащабируемо и изключително ефективно, особено за сложни и регулирани организации.
Как OPTURE подпомага прилагането на Директивата NIS2?
Всички задължения – от управлението на риска до отчитането на инциденти и веригата на доставки – се отразяват системно. Платформата автоматично следи сроковете и ви осигурява 100 % % надеждна структура за съответствие.
Как работят SBA, BIA и BCM в OPTURE?
SBA определя нуждите от защита, BIA оценява критичността на процесите, а BCM управлява стратегиите за повторно стартиране. OPTURE ISMS свързва автоматично тези дисциплини. Всички зависимости и ресурси се свързват в едно общо надеждно модел на устойчивост.
Как бързо може да се внедри OPTURE ISMS/NIS2?
Обикновено в рамките на няколко седмици, в зависимост от вашия напредък. Ние доставяме готови роли и процеси веднага, така че да не трябва да започвате от нулата.
Какво представлява системата за управление на информационната сигурност (ISMS)?
В ера, характеризираща се с напреднали кибер заплахи като Ransomware-as-a-Service, държано хакаване и сложен социален инженеринг, силна защитна стена вече не е достатъчна. Система за управление на информационната сигурност (ISMS) формира организационният стълб на киберсигурността на дадено предприятие. Това представлява систематична рамка от насоки, процеси и процедури, предназначена да управлява, контролира и непрекъснато подобрява информационната сигурност на предприятието на активен и предсказуем принцип.
Докато се Киберсигурност предимно на оперативни и технически Концентрираните мерки за защита в дигиталния свят, ISMS го разширява значително. Той включва също така организационна сигурност, физическа сигурност, персонална сигурност и управлението на външни доставчици.
Основната цел на ISMS, която обикновено е ориентирана към стандарта ISO/IEC 27001, е гаранцията за трите класически Цели за защита на информационната сигурност: Поверителност (Тайните), Чистота (интегритет) и Наличност. По този начин ISMS не защитава информацията само технически, а и организационно, процесуално и въз основа на рисковете.
Европейската директива NIS2: Променливият фактор за топ мениджмънта
С въвеждането на европейския Наредба NIS2 Директивата за мрежова и информационна сигурност (Директива 2) значително засили регулаторната рамка за информационната сигурност. Целта на директивата е да осигури високо общо ниво на киберсигурност в целия ЕС. Тя не се отнася вече само до традиционните оператори на критични инфраструктури (КРИТИЧНИ ИНФРАСТРУКТУРИ), а разширява обхвата си до десетки хиляди предприятия в 18 сектора – от преработващата промишленост до логистиката и производството на храни.
Острото в случая с NIS2: Киберсигурността вече е неизбежно въпрос на ръководители. Директорите (председателите, управителите) са лично задължени да одобряват мерките за управление на риска в областта на киберсигурността и да контролират тяхното изпълнение. При пропуски заплашват не само драконовски глоби за дружеството, но и изрично личната отговорност на ръководството, както и временни професионални забрани.
| Изискване на NIS2 | Значение за киберсигурността и ISMS | Възможни санкции при нарушение |
|---|---|---|
| Управление на риска и ИСМС | Задължение за внедряване на по-стабилни анализи на риска, Управление на бизнес непрекъснатостта (BCM) и планове за реагиране при инциденти. Всъщност, съответствието с ISO 27001 е задължително условие. | Криминални глоби до 10 млн. евро или 2 процента % от годишния оборот в световен мащаб при основните съоръжения. |
| Задължителни съобщения (Incident Reporting) | Изключително строги изисквания при инциденти с безопасност: Първа новина (Ранно предупреждение) до компетентната власт в рамките на 24 часа, подробен доклад в рамките на 72 часа. | Високи глоби и вреди за репутацията вследствие на публикации от страна на държавните органи. |
| Сигурност на веригата на доставки (Supply Chain) | Фирмите трябва задължително да проверяват и одитират стандартите за безопасност на своите директни доставчици и партньори. | Криминални санкции, загуба на сертификацията и прекъсване на процесите на работа. |
| Отговорност на ръководството (задължение за одобрение) | Управителният съвет трябва редовно да се обучава по киберсигурност и носи отговорност за нарушения на задълженията си, например при липса на ISMS, със собствените си средства. | Лична отстраняване от длъжност и възможно спиране на ръководната функция. |
Архитектура на ISMS: Цикълът от правила на ISO 27001
Един правилен ISMS не може да бъде закупен и инсталиран единствено. Той изисква динамичен жизнен цикъл, за да може да реагира на непрекъснато променящата се обстановка на заплахите. ISO 27001 използва за тази цел доказания цикъл PDCA.
[Съответствие с NIS2 и управление (Governance)]
                       │
                       ▼
          ┌───────────────────────────┐
          │ИМОТИ ЗА ИНФОРМАЦИЯ │
          │(Хардуер, софтуер, данни)│
          └─────────────┬─────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │1. ОЦЕНКА НА РИСКА│
      │Идентифициране на уязвимости│
      │ & Кибер заплахи (Рансъм заразна програма и др.) │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │2. ОХРАННИ УСЛОВИЯ (мерки) │
      │Реализация на TOMs, MFA, Zero │
      │Доверие, сегментиране на мрежата │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │3. МОНИТОРИНГ И СИЕМ │
      │ 24/7 наблюдение на регистрационните данни, │
      │Аномалност разпознаване, свързване с SOC │
      └─────────────────┬─────────────────┘
                       │
      ┌─────────────────▼─────────────────┐
      │4. РЕАКЦИЯ НА ИНЦИДЕНТИ И БКМ │
      │ Планове за аварийни ситуации, криминалистика, възстановяване │
      │ връзка за контакт, задължение за подаване на сигнал 24 часа в денонощието │
      └───────────────────────────────────┘
Практически пример: Крайна ситуация – атака с помощта на ransomware
Теорията за управлението на информационната сигурност става по-достъпна, когато си представим най-лошия сценарий: служител от търговията отваря приставката на перфектно фалшива фишинг електронна поща в петък следобед. В този момент започва да се криптират мрежови устройства, сървъри и резервни копия. На екраните се появява искането за плащане на откуп.
Сценарий А: Фирмата без професионален ISMS
Това се счупва организационен хаос Изключено. Отделът по ИТ се оттегля Панически тревога в мрежовите кабели. Управителният съвет научава за мащаба часове по-късно, тъй като няма дефинирани вериги за ескалация. Няма изписан план за действие в случай на извънредни ситуации, а данните за контакт на доставчика на ИТ-физика са криптирани на непостижим сървър. Започва да изтича законово задължение за подаване на сигнали 24 часа в денонощието съгласно NIS2. Клиентите не са информирани навреме, производството остава блокирано в продължение на седмици. Резултатът: пагубен финансов урон, унищожена имидж на фирмата и надзорна институция, която започва процедура за лична отговорност срещу ръководството.
Сценарий Б: Фирмата с подсигурено с софтуер ИСМС & NIS2 готовност
Системата SIEM незабавно подава сигнал при забележими активности по криптиране. Автоматизиран Работен поток за реагиране при инциденти Излиза от ISMS софтуера. Системата автоматично изолира заразения сегмент на мрежата. Екипът на кризисния щаб ще бъде уведомен чрез отделен комуникационен канал.
Тъй като това Управление на активи Информационните технологии са актуални в софтуера Определете незабавно кои критични системи са засегнати и че резервните офлайн копия са запазени в целостта си. Директорът по сигурността на информационните системи отваря кризисния ръководител на управлението чрез своя таблет. Подготвени формуляри за сигнализиране към властите се генерират навреме в рамките на първите 24 часа и се изпращат от ISMS. Впоследствие ръководството може безусловно да докаже, че законовите и нормативните изисквания са изпълнени.
Защо Excel не е достатъчен: Нуждата от специализирана ИСМС софтуер
Киберсигурността днес е сложен и информационен сектор. Който се опитва да управлява стотици ИТ активи, хиляди уязвимости, сложни вериги за доставки и строги задължения за докладване в таблични формуляри, бързо се сблъсква с технически и организационни ограничения. Специализирана Софтуер за управление на ИТ сигурност Това е пътят за стратегическо мащабиране на сигурността:
- Цялостен управленски подход към активите и риска: ИТ системи, бизнес процеси и идентифицирани слабости се свързват помежду си, за да се изчисли действителният бизнес ефект от ИТ рисковете.
- Съответствие с NIS2 и ISO 27001: Представените стандарти и насоки позволяват ефективно свързване на мерките. Така една реализирана мярка за сигурност може да обхване няколко изисквания едновременно.
- Реален времев отчет за ръководството: ИЦО и ръководството получават табла с данни, KPI и KRIs, за да следят текущото състояние. Да следим за обстановката на сигурност и за спазването на апетита към риск.
- Управление на риска при доставчици: Опромите за сигурност, оценките и доказателствата от доставчиците могат да бъдат управлявани и документирани по структуриран начин.

